Son dönemde sosyal medya platformu X’te ortaya çıkan bir yapay zekâ (YZ) ıstakozu, dünya genelindeki geliştirici topluluğunda hararetli tartışmalara yol açtı. Hatta Apple’ın M4 Mac mini stoklarının tükenmesine neden olduğu, bunun da ikinci el M2 Mac mini’lerin çevrim içi pazar yerlerinde tükenmesine yol açtığı konuşuldu. Başlangıçta Clawdbot adını taşıyan bu açık kaynaklı YZ ajanı projesi, yalnızca birkaç hafta içinde hem viral olduğu hem de adının değiştiği dramatik bir sürecin ardından OpenClaw adını aldı.
Clawdbot’tan OpenClaw’a
2026’nın başında tanınmış Avusturyalı geliştirici Peter Steinberger, Clawdbot adlı açık kaynaklı bir proje başlattı. Projenin maskotu “Claw” adında bir uzay ıstakozudur; bu ad, Anthropic‘in tanınmış modeli “Claude” ile sesteştir ve bu benzerlik ticari markayla ilgili bir tartışmaya yol açmıştır.
Peter Steinberger’in X’te yaptığı kamuya açık açıklamaya göre, Anthropic’ten ticari markayla ilgili nazik ve resmî bir talep gelmesinin ardından projenin adını OpenClaw olarak değiştirecekti. Bu ad değişikliği yalnızca hukuki riskleri ortadan kaldırmakla kalmadı, projeye sürekli evrimi ve dönüştürücü büyümeyi vurgulayan yenilenmiş bir kimlik de kazandırdı.
OpenClaw Neden YZ Ajanlarının Geleceği Olarak Görülüyor?
OpenClaw, çoğu kullanıcının bildiği ChatGPT veya Claude’un web tabanlı sürümlerinden farklı olarak bir YZ ajanıdır. Yalnızca kullanıcılarla sohbet etmek için tasarlanmış bir sohbet botu değil, mecazi anlamda “eli ayağı” olan ve sizin adınıza görevleri gerçekten yerine getirebilen dijital bir ajandır.
OpenClaw kullanıcıların yerel cihazlarında çalışabilir; temel YZ beyni ise genellikle Claude veya Google Gemini gibi güçlü bulut tabanlı modellerin API’lerine bağlanır. En ayırt edici özelliği, kendisine tanınan son derece yüksek düzeydeki sistem izinleri ve araç erişimidir. Bu sayede OpenClaw otonom olarak çalışabilir: E-postaları izleyebilir, takvimleri yönetebilir, hatta kullanıcılar adına mesajları otomatik olarak taslak hâline getirip gönderebilir. Ayrıca kabuk (shell) komutlarını çalıştırabilir, dosyaları okuyabilir ve dosyalara yazabilir. Bunun yanı sıra resmî OpenClaw ekibi, topluluk üyeleri ve daha geniş topluluk tarafından geliştirilen çok sayıda Skill indirilebilir durumdadır; bu Skill’ler YZ ajanının yeteneklerini daha da geliştirir. OpenClaw ayrıca web’de bağımsız olarak arama yapabilir, bilgileri düzenleyebilir ve özetler oluşturabilir.
Bu yüksek düzeydeki otonomi, OpenClaw’u çok çeşitli hizmet ve projeleri kapsayan entegrasyon seçenekleriyle son derece etkili bir verimlilik aracı hâline getirir. Bu konuda resmî ekibin yayımladığı etkileyici listeye göz atabilirsiniz. Ancak bu tür yetenekler kaçınılmaz olarak güvenlik risklerini de beraberinde getirir. Bu nedenle resmî ekip, YZ halüsinasyonları sırasında kritik dosyaların yanlışlıkla silinmesini önlemek için OpenClaw’un korumalı alanda (sandbox) veya yalıtılmış bir ortamda çalıştırılmasını önemle tavsiye ediyor.
Mac mini Almak için Acele Etmeyin! OpenClaw’u QNAP NAS’ta da Kullanabilirsiniz
Son zamanlarda internette pek çok meraklının OpenClaw’u çalıştırmak için özellikle M4 Mac mini satın almaya koştuğu yönünde yaygın söylentiler dolaşıyor. Ancak OpenClaw pahalı, özel bir donanım gerektirmez. Konteyner çalıştırabilen bir sunucunuz veya iş istasyonunuz olduğu sürece Clawdbot / OpenClaw’u çalıştırabilir ve deneyebilirsiniz. Zaten bir QNAP NAS’a sahip olan kullanıcılar için NAS’ın kendisi; 7/24 erişilebilirlik, kolay veri yedekleme ve ortam yalıtımı gibi avantajlar sunan mükemmel bir dağıtım platformudur. Mac mini ise OpenClaw’u yalnızca tanınmış bulut tabanlı YZ modeli API’lerine bağlamakla kalmaz, daha küçük yerel modelleri de çalıştırabilir.
Öte yandan geliştiriciler ve YZ toplulukları arasında oldukça popüler olan NVIDIA DGX Spark da OpenClaw için mükemmel bir uygulama platformudur. Mac Mini’den çok daha büyük birleşik bellek kaynakları sunan bu sistem, daha büyük yerel YZ modellerinin çalıştırılmasına olanak tanır; böylece tamamen çevrim dışı çalışan, gizliliği garanti eden ve sıfır gecikmeye sahip bir “Gerçek Dijital Çalışan” hayata geçirilebilir.
CyberQ’nun Clawdbot / OpenClaw’u Mac mini, Linux sunucular ve QNAP NAS üzerinde karşılaştırmalı olarak denediği uygulamalı testlere göre, pratikteki temel fark Apple işletim sistemindeki iMessage ve BlueBubbles’da yatıyor. Bu kombinasyon, Apple ekosisteminin en büyük avantajını temsil ediyor. Çünkü komut ve işlevlerin büyük çoğunluğu yalnızca bir akıllı telefon ve bir bilgisayarla verilebilir. İletişim, Mac mini’de veya bir QNAP NAS konteynerinde dağıtılan Clawdbot ya da OpenClaw sunucusuna bağlanan WhatsApp, Telegram, Discord, Slack, Signal, Google Chat veya Matrix gibi platformlar üzerinden kurulabilir ve böylece sunucu çok çeşitli görevleri yerine getirebilir. Ancak Apple’ın yalnızca iPhone ve Mac’lere özel mesajlaşma platformu olan iMessage, şu anda Clawdbot / OpenClaw tarafından mesaj alma ve komut çalıştırma amacıyla yalnızca hizmet Mac mini donanımında dağıtılıp çalıştırıldığında kullanılabiliyor.
iMessage’ın gerçekten yeri doldurulamaz tek kullanım alanı, Apple ekosistemindeki derin, donanım düzeyindeki entegrasyonudur. Örneğin sürücüler, araç kullanırken CarPlay ve Siri ile yalnızca “OpenClaw’a mesaj gönder, şunu araştırsın…” demekle yetinebilir. Benzer bir işlev Telegram’da kısayollarla da elde edilebilir, ancak kurulum süreci daha karmaşıktır. Ayrıca gerçek dünya testleri, Apple’ın iOS cihazlarındaki Odak modunun özellikle iMessage için son derece ayrıntılı bildirim filtrelemesine olanak tanıdığını gösteriyor; örneğin uyku saatlerinde yalnızca aile üyelerinden gelen mesajların görünmesine izin verilebilir. Buna karşılık Telegram güçlü bildirim kontrolleri sunsa da iOS’taki entegrasyon derinliği, iMessage’ın sahip olduğu sistem düzeyindeki önceliğe hâlâ yetişemiyor.
Ancak yukarıda bahsedilen hususlar ve aşina olduğumuz Google ile Microsoft ekosistemlerinin iş akışları dışında, diğer anlık mesajlaşma (IM) platformları da günlük kişisel, ofis ve bilgi hizmeti görevlerinde YZ ajanlarıyla etkileşim için gereken işlevleri ve mesaj tabanlı iletişimi rahatlıkla karşılayabilir. Tüm görevleri bu platformlar üzerinden yürütmekte hiçbir sakınca yoktur.
CyberQ’nun uygulamalı testlerinde, OpenClaw ile eşleştirilen Telegram’ın birincil kişisel asistan olarak uygun olduğu görüldü. Düğme desteği, hızlı dosya aktarımı ve çıkartma desteği sayesinde genel kullanıcı deneyimi olumludur; hatta birçok senaryoda iMessage’ı bile geride bırakır.
Ayrıca günlük iş akışlarında sunucu uyarıları, RSS beslemeleri ve görev ya da proje ilerleme takibi gibi iş akışı otomasyonu bildirimleri için Google Chat’i OpenClaw’un yanında yardımcı bir platform olarak kullanmanızı öneriyoruz.
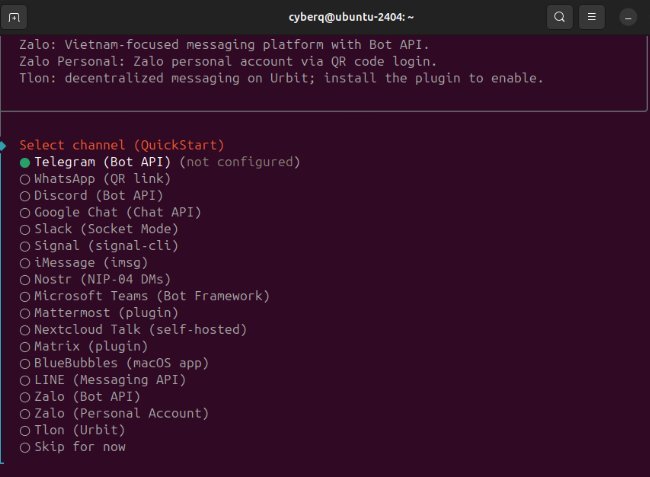
Yukarıdaki görselde, OpenClaw’un şu anda desteklediği çeşitli anlık mesajlaşma (IM) platformu kombinasyonları gösterilmektedir.QNAP’ın resmî teknik kılavuzlarına ve CyberQ’nun konteyner dağıtımlarındaki uygulamalı deneyimine dayanarak, OpenClaw’u bir QNAP NAS’a dağıtmak için birkaç temel prosedürü derledik. Böylece iş istasyonunuzu, bilgisayarınızı veya NAS’ınızı bir YZ kişisel asistanının temeline dönüştürebilirsiniz.
Bu mimari, Mac mini satın alma ihtiyacını ortadan kaldırmakla kalmaz, NAS’ın kararlılığını korurken daha güçlü etkileşim yetenekleri de sunar; bu da onu son derece uygun maliyetli ve pratik bir çözüm hâline getirir.
Dağıtım Seçeneği 1: Ubuntu Linux Station
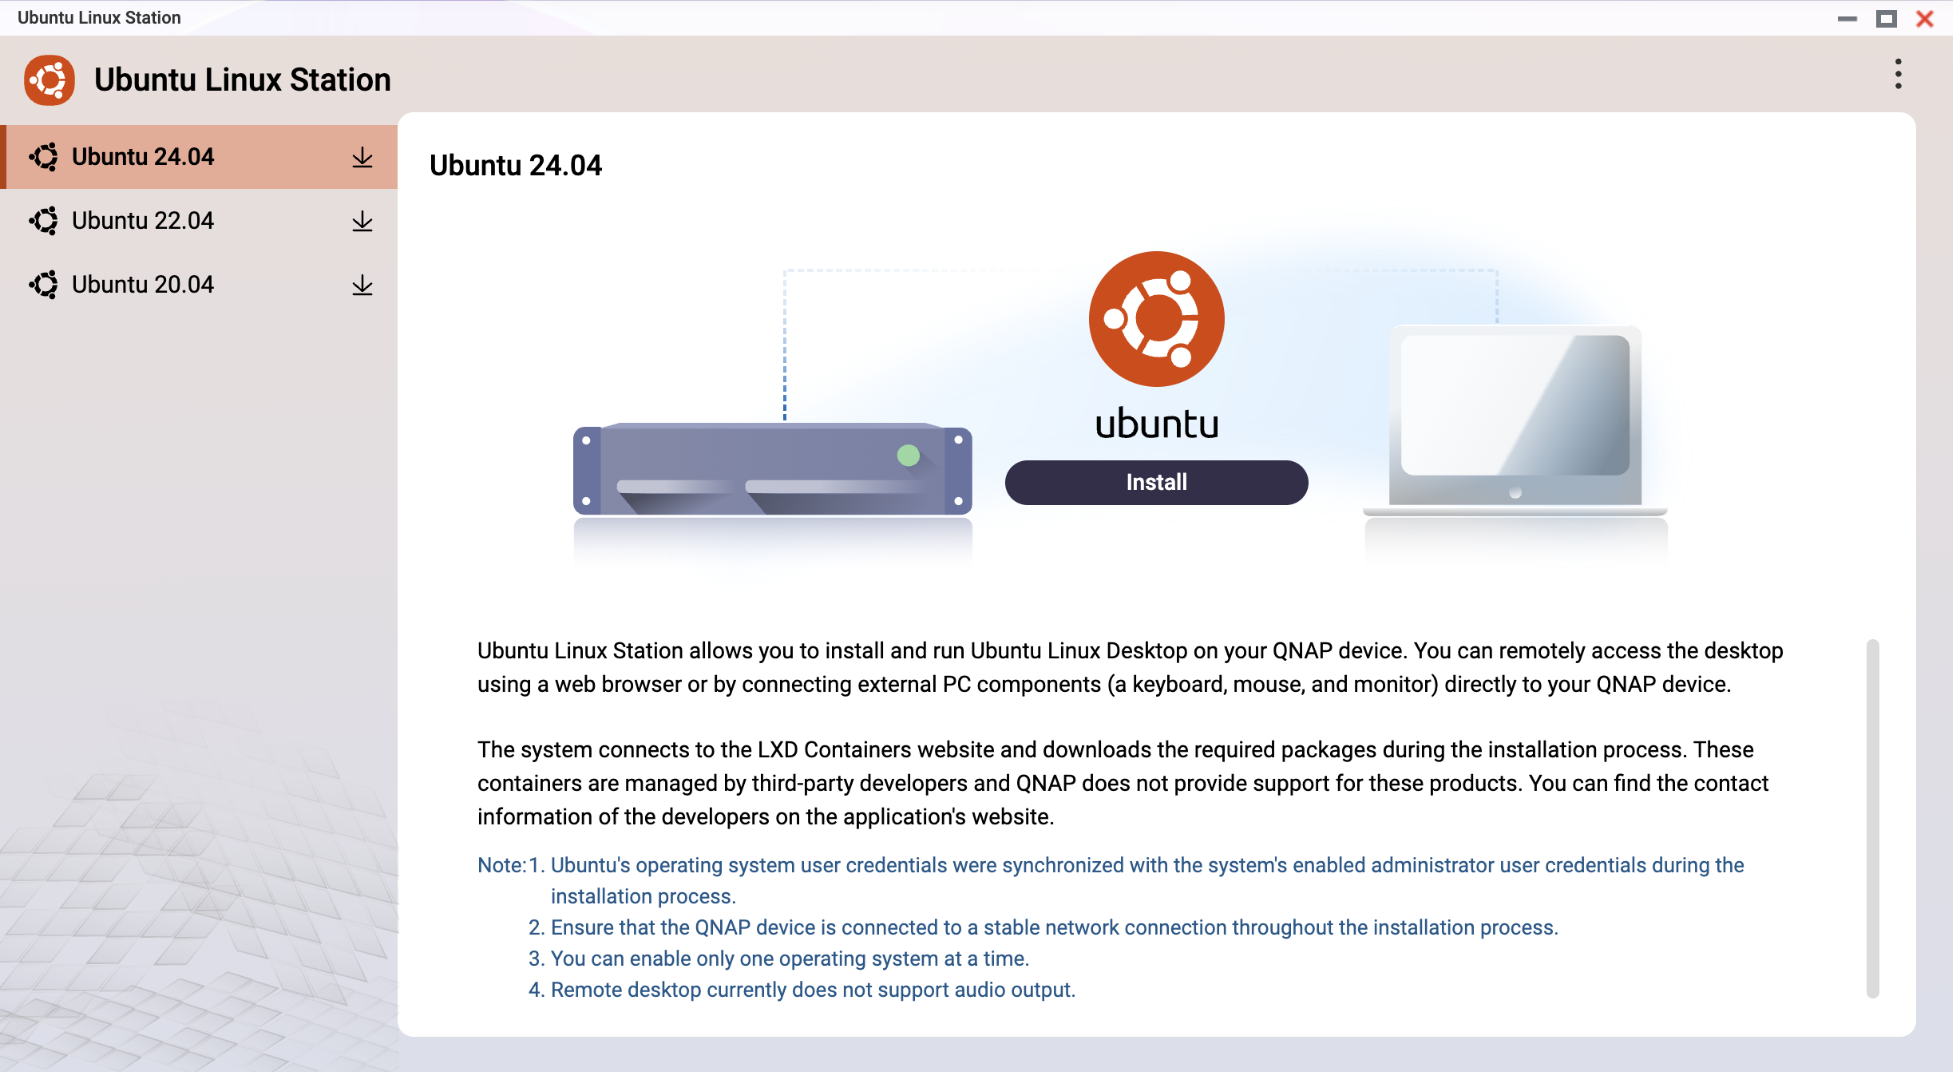
OpenClaw’u bir QNAP NAS’ta çalıştırmak istiyorsanız en standart ve kararlı yöntem Ubuntu Linux Station’ı kullanmaktır. LXC üzerine kurulu, hafif ve konteyner tabanlı bir sanallaştırma ortamı olan Ubuntu Linux Station, NAS’ın depolama avantajlarından yararlanırken eksiksiz bir Ubuntu masaüstü deneyimi sunar
Uygulama Özeti:
Ortam Hazırlığı: QTS veya QuTS hero işletim sisteminin yönetim arayüzünde oturum açın, ardından App Center’dan Ubuntu Linux Station’ı indirip yükleyin.
Sistem Kurulumu: Ubuntu Linux Station’ı başlattıktan sonra Ubuntu 24.04’ü seçip yükleyin (LTS, yani uzun süreli destek sürümü önerilir).
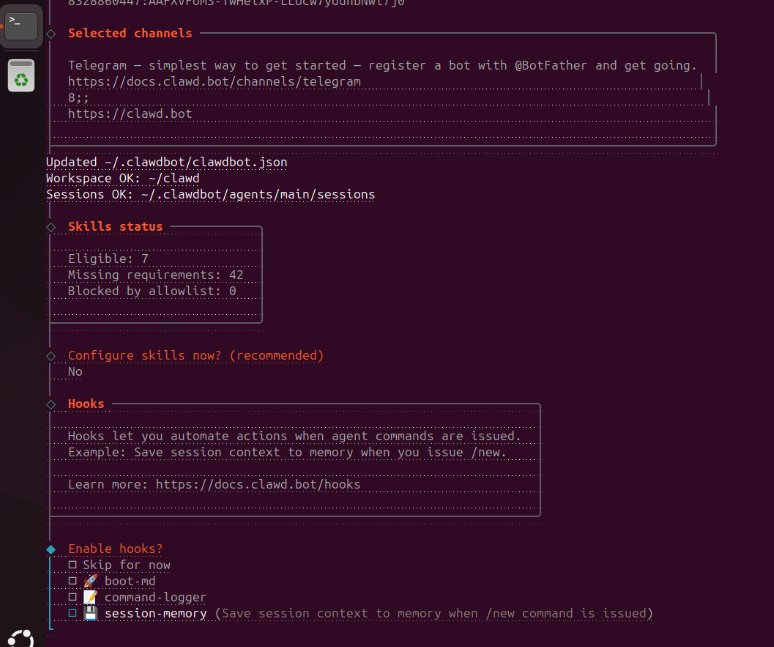
Terminal Erişimi: VNC üzerinden Ubuntu masaüstüne bağlanın, terminali açın ve aşağıdaki kurulum adımlarına geçin. Kurulum yöntemleri farklı platformlarda büyük ölçüde aynıdır; yapılandırma ayarları ve seçenekleri de genellikle benzerdir.
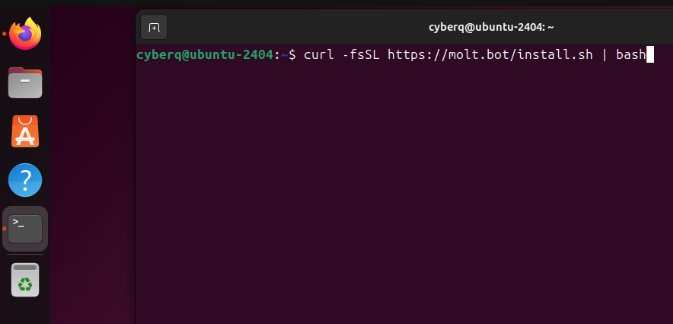
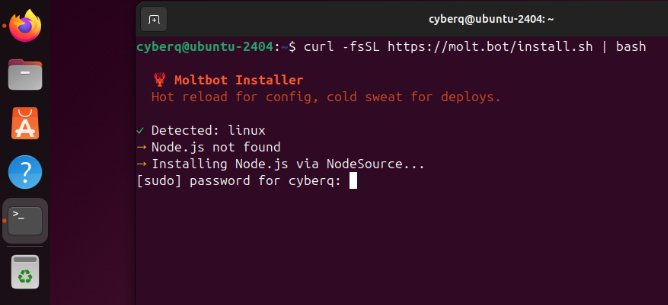
Tek tıkla dağıtım için OpenClaw’un sağladığı kurulum komutunu (genellikle curl ile başlayan bir betik) çalıştırmanız yeterlidir; sistem gerekli bağımlılıkları otomatik olarak indirir ve kurulumu tamamlar. Linux için yaygın olarak kullanılan tek tıkla kurulum komutu şöyledir:
curl -fsSL https://molt.bot/install.sh | bash
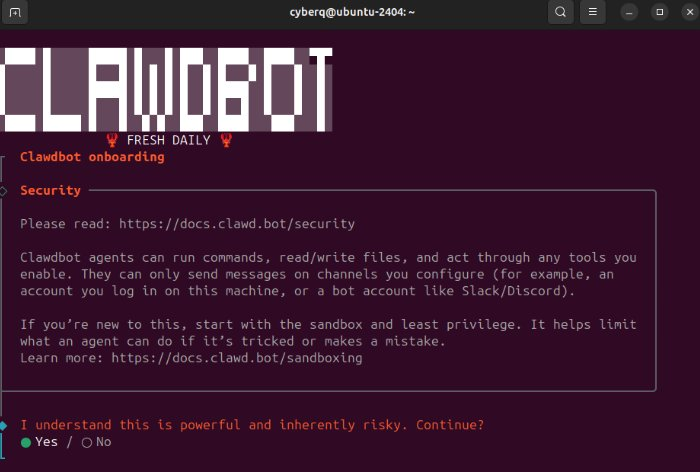
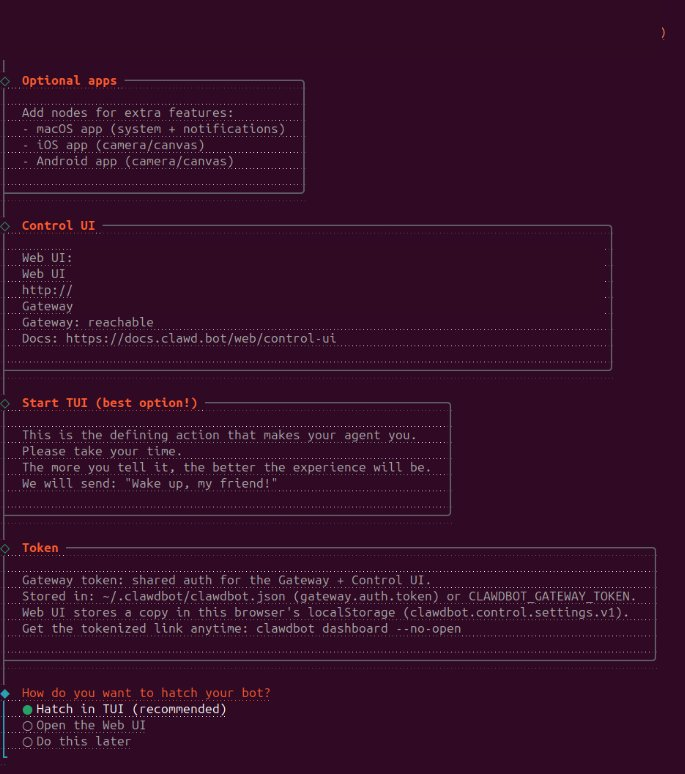
Bir mesajlaşma platformunu bağlamak en kritik adımdır. Kurulum sihirbazını izleyip Telegram Bot Token’ınızı veya desteklenen diğer mesajlaşma platformlarının kimlik bilgilerini girerek NAS tabanlı YZ ajanınızı mobil cihazınızdan uzaktan kontrol edebilirsiniz.
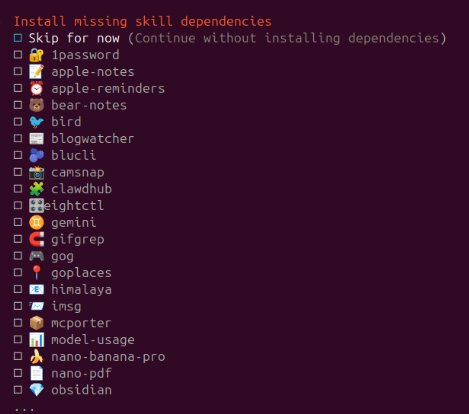
Kurulum süreci birkaç adımdan oluşsa da her biri sırayla tamamlanabilir. Bu adımlar arasında gerekli YZ API anahtarlarını yapılandırmak, IM platformu token’larını ayarlamak ve YZ ajanınızın yeteneklerini genişletmek için varsayılan Skill’leri yüklemek yer alır.
Bu dağıtım yöntemiyle OpenClaw; belge özetleme, e-posta işleme veya verilerinizi düzenleme gibi görevleri üstlenmeye 7/24 hazırdır. Üstelik Ubuntu Linux Station içindeki bir konteynerde çalıştığı için YZ’nin yapabileceği hatalar QTS sisteminizi veya NAS’taki diğer verileri etkilemez.
Diğer dağıtım yöntemlerinde de süreç büyük ölçüde aynıdır. Ancak dosya dizinlerini belirlemenin ve ilgili uygulamalarla entegrasyonun epey yapılandırma gerektirdiğini unutmamak gerekir. Bununla birlikte, güçlü yetenekleri sayesinde çeşitli Skill’lerin ve hizmet entegrasyonlarının yelpazesi genişlemeye devam ediyor.
Dağıtım Seçeneği 2: Docker Konteyneri
Bu, çoğu senaryoya uygun, önerilen ve güvenli bir diğer çözümdür. İster QNAP NAS, ister Linux sunucu, Windows bilgisayar veya iş istasyonu kullanıyor olun, Docker desteklendiği sürece Clawdbot / OpenClaw dağıtılabilir.
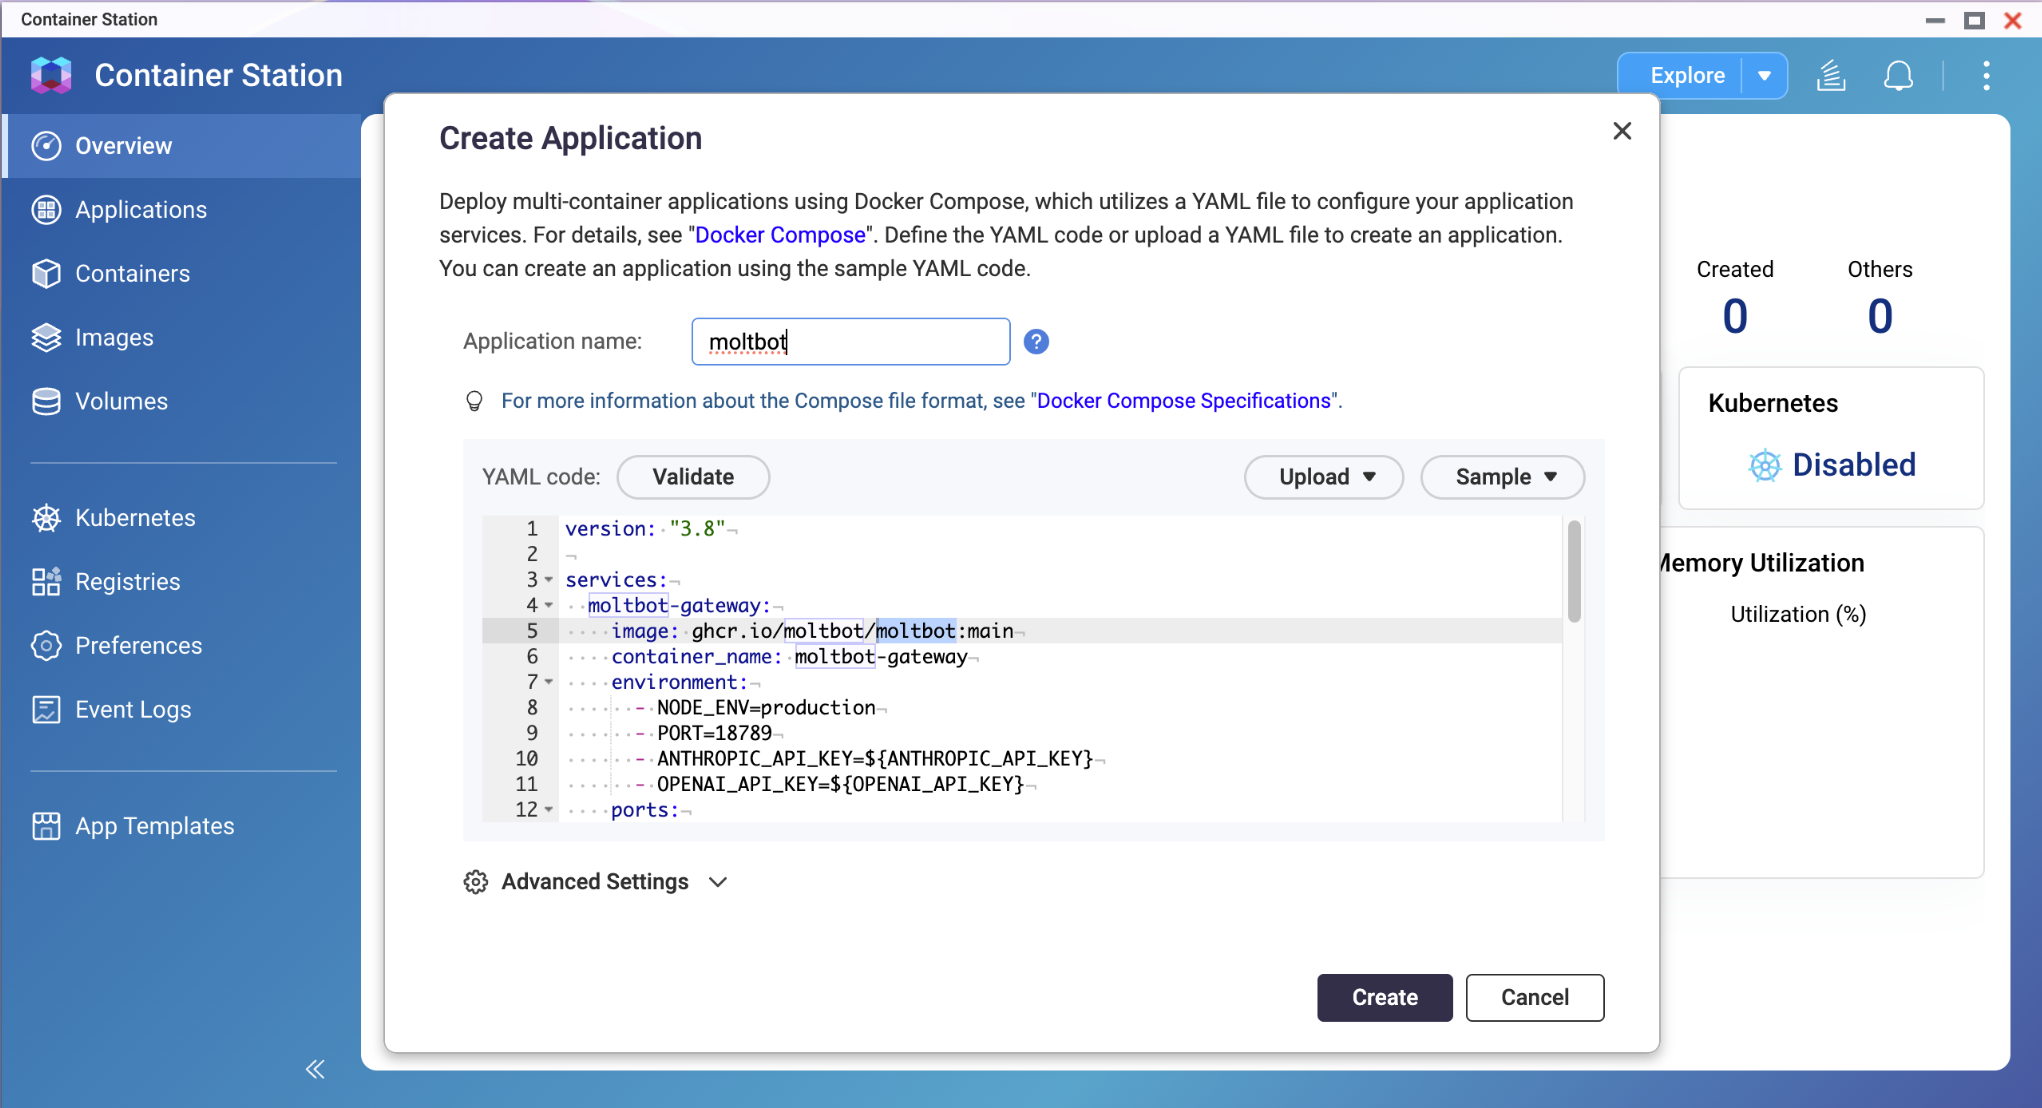
Clawdbot / OpenClaw Docker konteyner imajını bir QNAP NAS’a Container Station ya da CyberQ’nun tanıttığı Portainer konteyner yönetim platformuyla dağıtabilirsiniz. Alternatif olarak Clawdbot / OpenClaw’u bir Linux sunucuya veya Windows Docker Desktop’a da dağıtabilirsiniz. Dağıtımda kullanılacak resmî Docker konteynerinin doğru etiketi şöyledir:
ghcr.io/OpenClaw/OpenClaw:main
Konteyneri bir Linux sunucuya, Windows Docker Desktop’a veya QNAP NAS’a dağıtmadan önce bir dizin oluşturmanız önerilir: mkdir OpenClaw && cd OpenClaw
Konteyner dağıtımı tamamlandıktan sonra kurulum ve yapılandırma arayüzü, daha önce Ubuntu Linux Station’da gösterilen örnekle aynıdır. Kurulumu adım adım takip edebilir, ardından günlük işlerinize yardımcı olacak ek Skill’leri yükleyip yapılandırarak kullanmaya başlayabilirsiniz.
Dağıtım Seçeneği 3: Windows ve macOS Kurulumu
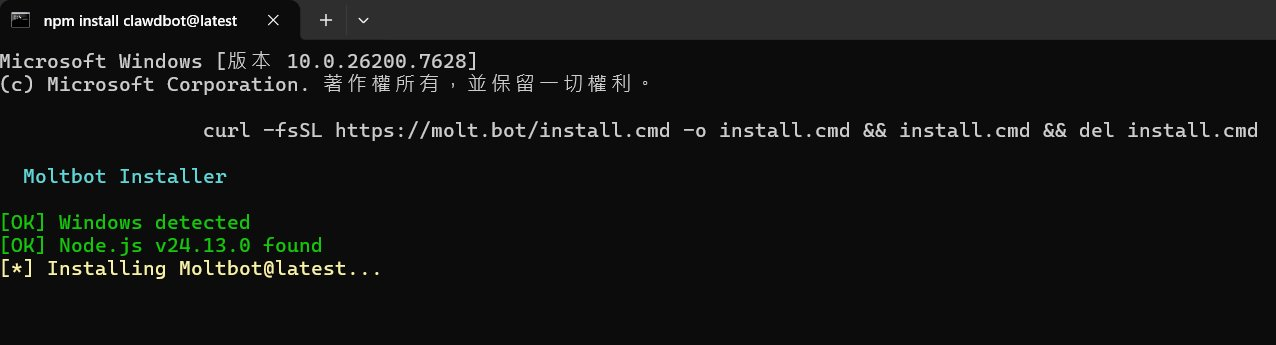
Windows’ta konteyner tabanlı kurulumu atlayıp daha derin bir sistem entegrasyonuna ihtiyaç duyuyorsanız iki resmî kurulum komutunu kullanabilirsiniz. Ancak içerdiği riskler nedeniyle, teknik açıdan yetkin değilseniz bu yöntem çoğu kullanıcı için genellikle önerilmez.
cmd Terminali için Kurulum Komutu
curl -fsSL https://molt.bot/install.cmd -o install.cmd && install.cmd && del install.cmd
PowerShell için Kurulum Komutu
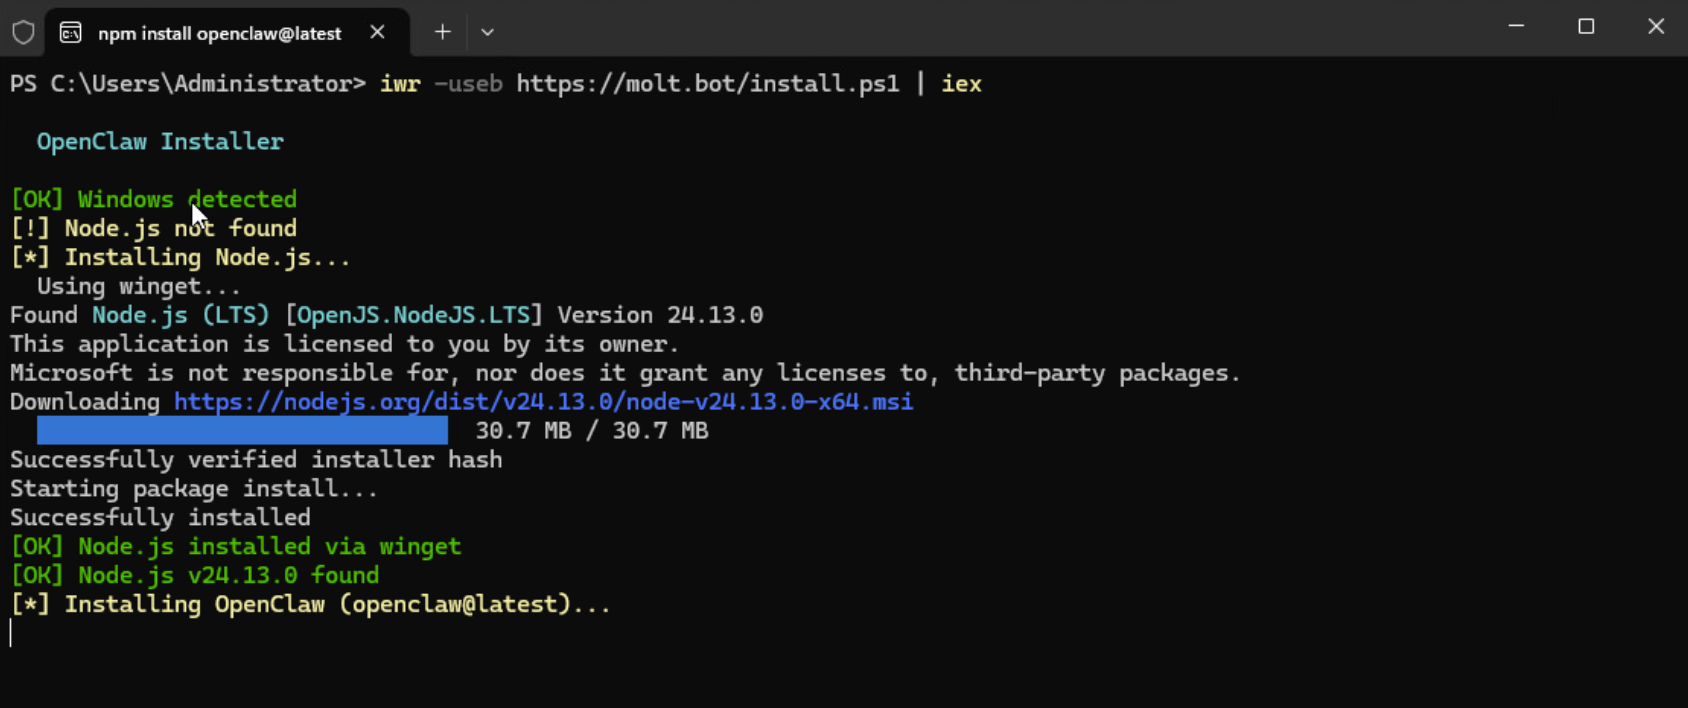
iwr -useb https://molt.bot/install.ps1 | iex
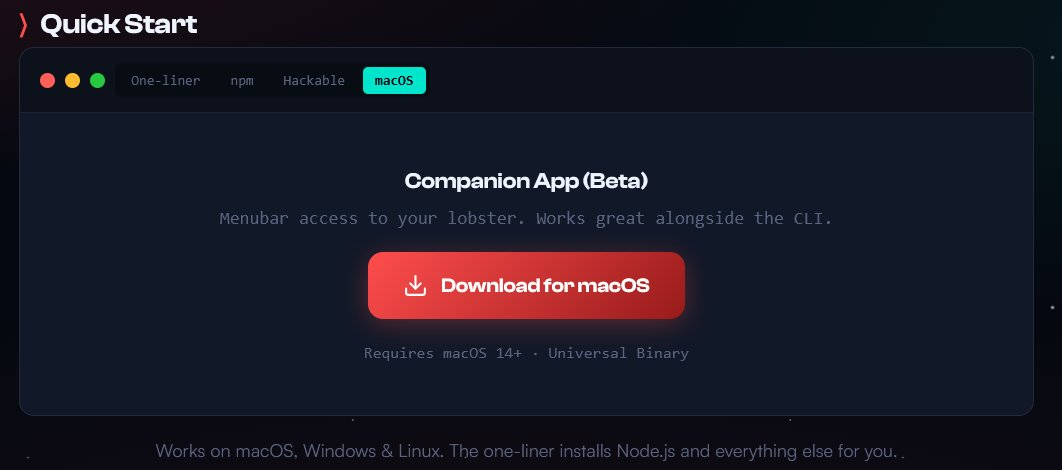
macOS kullanıcıları için geliştirici, Companion App (beta) kurulum seçeneği sunuyor. Mac’iniz macOS 14 veya üzerini çalıştırıyorsa indirmek için lütfen resmî web sitesini ziyaret edin.
OpenClaw Kullanımındaki Temel Farklar: iMessage ve Diğer IM Platformları (Telegram, WhatsApp, Discord)
Burada Mac ve Mac dışı platformlar arasındaki, IM katmanında ortaya çıkan temel farkları kısaca açıklayacağız.
A. iMessage (Mavi Baloncuklar)
Apple resmî bir iMessage Bot API’si sunmadığı için çalışma prensibi yerel köprülemeye (Local Bridging) dayanır. OpenClaw, macOS üzerinde yerel olarak komut satırı araçlarını (imsg CLI veya AppleScript gibi) çalıştırır ve mesaj gönderip almak için Mac’teki yerleşik Mesajlar uygulamasını doğrudan kullanır.
Mesajlar uygulamasını ve gerekli alt düzey sistem izinlerini yalnızca macOS sağladığı için bir Mac gereklidir. Bu da söz konusu komutların QNAP NAS’taki Linux tabanlı Docker ortamlarında veya Windows’ta çalıştırılamayacağı anlamına gelir.
Pek çok kişinin uygun fiyatlı bir Mac mini tercih etmesinin nedenlerinden biri de budur.
Uygulamada en büyük avantajı, güçlü yerel (native) hissiyattır. iPhone kullanıcıları için kişi listesindeki bir arkadaşla sohbet etmekten farksızdır. CarPlay’i destekler ve ek bir uygulama gerektirmez. Dezavantajı ise Mac’in temelde pahalı bir dongle’a dönüşmesidir: Mac çöker veya uyku moduna geçerse OpenClaw da çalışmayı durdurur.
B. Telegram / Discord / Slack ve Diğer IM Platformları
Çalışma prensibi bulut API’lerine ve WebSocket’lere dayanır. Bu platformlar resmî Bot API’leri sunar. OpenClaw’un yalnızca ağ üzerinden (WebSocket veya HTTP istekleriyle) bu platformların sunucularıyla iletişim kurması yeterlidir.
Bu da OpenClaw’un Node.js veya Docker’ı destekleyen her platformda çalışabileceği anlamına gelir; herhangi bir donanım kısıtlaması yoktur. QNAP NAS gibi cihazlar, 7/24 çalışacak şekilde tasarlandıkları, Docker ile son derece kararlı dağıtım sundukları ve çok az sistem kaynağı tükettikleri için ideal bir çözümdür.
Uygulamada avantajı son derece yüksek kararlılıktır; IM platformu güncellemeleri veya bağlantı sorunları nedeniyle bağlantı kopması riski yoktur. Telegram Bot’ları düğme tabanlı menüleri (UI) bile destekleyerek yalnızca metin tabanlı iMessage’dan daha iyi bir etkileşim sunar.
Telegram ve Diğer IM Platformlarını Kurmak için Başlatma ve Temel Adımlar
Pek çok kullanıcı bu noktada takılıyor. Başlatıldığı anda web tabanlı bir yönetim arayüzü sunan geleneksel hizmetlerin aksine OpenClaw’da mesajlaşma platformlarını bağlamak için bir CLI sihirbazı çalıştırmanız gerekir.
Dağıtım tamamlanıp konteyner durumu Running olarak göründüğünde, IM bağlantısını yapılandırmak için lütfen aşağıdaki adımları izleyin:
Adım 1: Konteyner Terminaline Girin
Portainer/QNAP: Konteyner listesinde OpenClaw’u bulun, “>_ (Console)” simgesine ve ardından “Connect” düğmesine tıklayın (/bin/sh veya /bin/bash kullanarak).
Linux/Windows CLI:
docker exec -it OpenClaw /bin/bash
Adım 2: Onboard Sihirbazını Çalıştırın
Konteyner terminaline şunu girin:
OpenClaw onboard
Adım 3: Etkileşimli Yapılandırma
Sihirbaz, aşağıdaki bağlama işlemlerinde size rehberlik eder:
AI Provider (YZ sağlayıcısı): Örneğin Anthropic’i seçerseniz sistem, YAML dosyasında yapılandırılan anahtarı algılar (anahtarı bu aşamada da girebilirsiniz).
Messaging Platforms (mesajlaşma platformları):
Telegram önerilir: Sihirbaz sizden Bot Token’ı girmenizi ister (bunu Telegram’da @BotFather ile iletişime geçerek edinebilirsiniz).
Admin User (yönetici kullanıcı): Bot’un kimin komutlarını kabul edeceğini bilmesi ve yetkisiz kullanıcıların kontrolü ele geçirmesini önlemek için kullanıcı adınızı ayarlayın.
Adım 4: Konteyneri Yeniden Başlatın
Yapılandırma tamamlandıktan sonra terminalden çıkmak için “exit” yazın, ardından ayarların uygulanması için konteyneri yeniden başlatın:
docker restart OpenClaw
Pratik İpuçları
Lütfen imaj kaynağına çok dikkat edin. Proje kısa süre önce yeniden adlandırıldığından ghcr.io/OpenClaw/OpenClaw:main çekilemiyorsa en güncel etiket yolu için resmî belgelere başvurun. Eski ghcr.io/clawdbot/clawdbot:latest imajını asla kullanmayın; topluluklardan veya internetteki bilinmeyen kaynaklardan gelen imajlara karşı da dikkatli olun, çünkü bilgisayar korsanları bunlara kötü amaçlı kod yerleştirmiş olabilir.
Verilerinizi yedeklemeyi unutmayın. Bağlanan /root/.OpenClaw dizini, OpenClaw’un tüm Memory Vector Store verilerini ve API anahtarlarını içerdiğinden son derece önemlidir. Bu dizini düzenli olarak yedeklediğinizden emin olun.
Google’ın API izin modeli oldukça karmaşık olduğundan Google Chat izinleri biraz zorlayıcıdır. Önce iş akışını Telegram ile çalıştırıp bot mantığının doğru işlediğini doğrulamanız, ardından Google Cloud Console’da OAuth’u ayarlamanız önerilir.
OpenClaw: Güvenlik Riskleri ve Etki Analizi
CyberQ’nun gözlemlerine göre OpenClaw’un temel güvenlik tehditlerine dikkatle yaklaşmak gerekir. Çünkü OpenClaw yüksek düzeyde sistem ayrıcalıklarıyla (mesajlaşma hesaplarına, API anahtarlarına ve sistem kabuğuna erişim gibi) çalışır. Olası riskleri ağırlıklı olarak yükseltilmiş ayrıcalıkların kötüye kullanılmasıyla ilgilidir. OpenClaw’a “yönetici düzeyinde yerel erişim” verilirse bir saldırgan sistemin kontrolünü ele geçirebilir; bu durum hafife alınmamalıdır.
Ayrıca istem enjeksiyonu (Prompt Injection) saldırıları da dikkat gerektirir; çünkü saldırganlar özel olarak hazırlanmış komutlarla YZ’yi manipüle ederek hassas verileri okutabilir veya kötü amaçlı eylemler gerçekleştirtebilir.
Kimlik bilgisi sızıntısı, mümkün olduğunca kaçınılması gereken bir sorundur. Geçmişte çeşitli hizmetlere ait API anahtarlarının ve hesap kimlik bilgilerinin internette açığa çıktığı pek çok olay yaşandı; bu, gerçek uygulamalarda yapılandırma ve dağıtım sırasında karşılaşılabilecek bir güvenlik açığıdır.
Bu risklere karşı CyberQ, OpenClaw için şu bilgi güvenliği koruma ilkelerini öneriyor:
En az ayrıcalık ilkesine sıkı sıkıya uyun: YZ ajanına gereksiz verilere erişim veya yüksek düzeyde sistem izinleri vermekten kaçının.
Güvenlik belgelerini dikkatle inceleyin: Kritik kaynaklara erişim yetkisi vermeden önce olası riskleri tam olarak anlayın.
Güvenli bağlantılar kurun: Yerel YZ hizmetleri ile ağ arasındaki bağlantıların güvenliğini artırmak için harici araçlar (Cloudflare Tunnel gibi) kullanmanız önerilir.
YZ Ajanları Gerçek Dünyada Kullanıma Giderek Daha Hazır Hâle Geliyor
CyberQ’ya göre OpenClaw’un son dönemde popülerliğinin hızla artması, işleri gerçekten halledebilen YZ ajanlarına yönelik güçlü pazar talebini gösteriyor. Bu tür araçların popülerliği, beklenmedik bir şekilde altyapı yazılımlarına olan talebi de artırdı. Örneğin Cloudflare, güvenli tünel hizmetlerinin YZ ajanlarının bağlantı risklerini etkili bir şekilde azaltması sayesinde yatırımcıların ilgisini çekti ve hisse fiyatı kısa vadede yükseliş eğilimine girdi.
OpenClaw’u ister Mac mini’ye ister QNAP NAS’a dağıtın, OpenClaw’un başlattığı yerel YZ ajanları dalgası bizi YZ ile yalnızca sohbet etmenin ötesine, YZ’nin gerçek görevleri üstlenebildiği bir aşamaya taşıyor. Önümüzdeki dönemde ilgili hizmetlerin artması ve gerçek dünyadaki kullanımlarda olgunlaşmaya devam etmesi bekleniyor; hep birlikte göreceğiz.
Yapay Zekâ Beyanı: Bu makaledeki bazı görseller ve metinler, yapay zekâ (YZ) desteğiyle oluşturulmuş veya iyileştirilmiş ve insan editörler tarafından gözden geçirilmiştir.
To provide the best experiences, we use technologies like cookies to store and/or access device information. Consenting to these technologies will allow us to process data such as browsing behavior or unique IDs on this site. Not consenting or withdrawing consent, may adversely affect certain features and functions.
Functional
Always active
The technical storage or access is strictly necessary for the legitimate purpose of enabling the use of a specific service explicitly requested by the subscriber or user, or for the sole purpose of carrying out the transmission of a communication over an electronic communications network.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistics
The technical storage or access that is used exclusively for statistical purposes.The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
The technical storage or access is required to create user profiles to send advertising, or to track the user on a website or across several websites for similar marketing purposes.