Categories
Blog posts about QNAP's products and technologies.
Güvenlik Önerileri Yalnızca Güncellemeden İbaret Değildir: Çok Daha Kapsamlı ve Çok Daha Önemlidir.
Haber kanallarında ve sosyal medya platformlarında sık sık ‘Güvenlik Önerisi’ (Security Advisory) ifadesiyle karşılaşırız. Bu haberlerde kaç ürünün ve şirketin etkilendiği, büyük kuruluşların ve pek çok kurumun yamalar üzerinde çalıştığı ya da bilgisayar korsanlarının nasıl dijital varlık ve finansal kayıplara yol açtığı anlatılır.
Güvenlik Önerisi de Ne Demek? Tam Olarak Anlamıyorsam Ne Yapmalıyım?
Kısacası güvenlik önerisi; hükümetlerin, işletmelerin ve kuruluşların siber güvenlik istihbaratını toplamak ve derlemek için kullandığı, sektör standardı haline gelmiş bir yöntemdir. Tüm internet kullanıcılarını ve ilgili kullanıcıları olası güvenlik tehditleri, ürün, yazılım ve hizmetlerdeki güvenlik açıkları ve bunlara yönelik düzeltme ve onarım önlemleri hakkında bilgilendirmek gerektiğinde bir güvenlik önerisi yayımlanır.
Bir güvenlik önerisi somut olarak neleri içerir? Genellikle güvenlik açığının ayrıntılı açıklamasını, etkilenen ürünleri ve sürümleri, çözümleri veya risk azaltma önlemlerini ve güncellemelere ilişkin bilgileri içerir. Güvenlik önerisinin amacı, etkilenen tüm kullanıcıların sorunun ciddiyeti ve kapsamı hakkında zamanında bilgilendirilmesini ve güvenlik açığının kötü niyetli kişilerce istismar edilmesini önlemek için mümkün olan en kısa sürede harekete geçmesini sağlamaktır. Bu sayede kullanıcılar, cihazlarındaki ve hizmetlerindeki verileri ve genel sistem güvenliğini koruyarak daha fazla zarar görmenin önüne geçebilir.
Ancak her üreticinin güvenlik açığı verileri kendine özgü ve farklı biçimlerdeyse, sizin güvenlik açığınızın benimkiyle aynı olmadığını nasıl bilebiliriz? Güvenlik riskleri ve açıkları konuşulurken herkesin aynı şeyden bahsettiğinden nasıl emin olabiliriz?
Güvenlik açıklarının tanımlanması için dünya çapında kabul gören bir sistem vardır: Common Vulnerabilities and Exposures (CVE) veritabanı. Bu veritabanı, dünyanın dört bir yanındaki kullanıcıların kolayca sorgulayıp görüntüleyebilmesi için dünya genelindeki çeşitli güvenlik zayıflıklarını ve açıklarını toplar ve bunlara numara atar.
Böylece tüm siber güvenlik ekipmanları, donanım ve yazılım üreticileri, antivirüs yazılımları, uç nokta yazılımları ve benzerleri ortak bir siber güvenlik açığı kimlik numarası kullanabilir. Bu da güvenlik içeriğinin otomatik olarak iletilmesi ve üretilmesi için temel oluşturur.
CVE sisteminde her güvenlik açığına benzersiz bir kimlik numarası atanır ve bu numaranın biçimi şöyledir:
CVE-YYYY-NNNN
CVE sabit bir önektir; YYYY Miladi takvime göre yılı, NNNN ise kronolojik sırayı gösteren seri numarasını ifade eder. NNNN genellikle dört basamaklı bir sayıdır. Dört basamaktan azsa başına sıfır eklenir. Gerektiğinde beş veya daha fazla basamağa genişletilebilir. Son yıllarda bilgisayar korsanlarının faaliyetlerinin artmasıyla güvenlik araştırmacılarının sayısı da arttı ve daha fazla güvenlik açığı keşfedildi. Bu nedenle CVE kodları genel olarak beş basamağa çıkmıştır.
Common Vulnerability Scoring System (CVSS) Nedir?
Bilinen tüm güvenlik açıkları CVE ile tanımlandıktan sonra sıradaki adım, bu açıkların riskini değerlendirmektir. İşte burada, her CVE güvenlik açığının ciddiyetini gösteren bir puanı kamuoyuna sunan Common Vulnerability Scoring System (CVSS, Ortak Güvenlik Açığı Puanlama Sistemi) devreye girer.
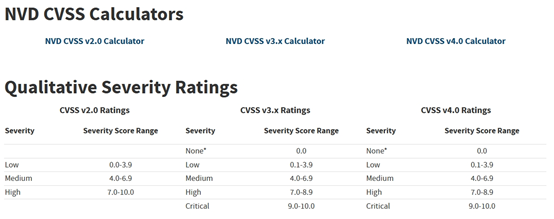
ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST), CVSS’nin farklı sürümleriyle hesaplanan puanları ve ciddiyet derecelerini listeleyen Ulusal Güvenlik Açığı Veritabanı’nı (NVD) yönetir.
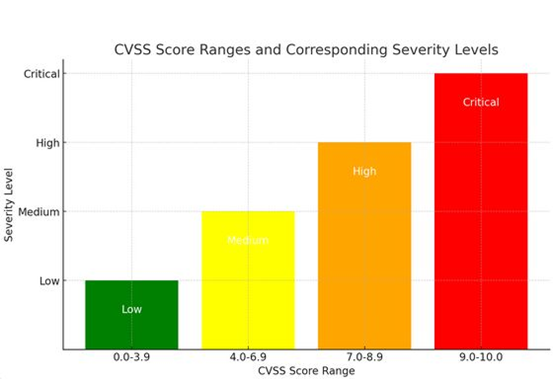
CVSS, Amerika Birleşik Devletleri’nde National Infrastructure Advisory Council (NIAC) tarafından başlatılmıştır. Temel puan; saldırı karmaşıklığı, gizlilik, bütünlük ve erişilebilirlik gibi güvenlik açıklarına ait teknik ayrıntılar ve ilgili özelliklerin yanı sıra zamansal ve çevresel etkenler de dikkate alınarak oluşturulur. Bu nedenle ortaya çıkan genel puan son derece profesyoneldir ve siber güvenlik alanında standart bir değerlendirme aracı olarak kullanılır. Bu sayede farklı yazılımların ve siber güvenlik açıklarının etkisini tutarlı bir yöntemle değerlendirebilir, uygun müdahale önlemlerine karar verirken bu puandan yararlanabiliriz.
Bir CVE güvenlik açığının puanı ne kadar yüksekse, ona öncelik verilip hızla yamalanması o kadar acildir. Pek çok siber güvenlik uzmanı, araştırmacı ve yazılım ile donanım geliştiricisi de kendi alanlarında bu doğrultuda çaba gösterir.
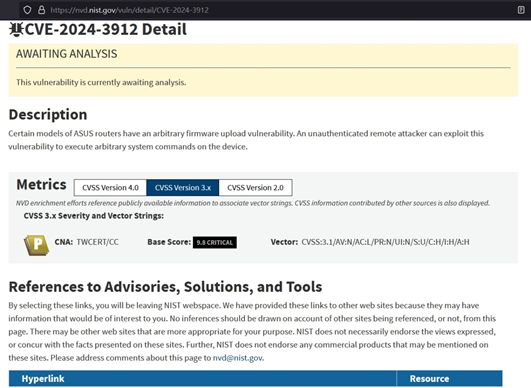
ASUS yönlendiricisine ilişkin güvenlik önerisi bir CVSS puanı içerir. Genellikle 7’nin üzerindeki puanlar yüksek kabul edilir ve öncelikli yama gerektirir. 9’un üzerindeki puanlar son derece ciddidir ve güvenliğin sağlanması için derhal yamalanması gerekir.
Güvenlik Açıklarının Farklı Seviyeleri Var mı?
Sektör, yukarıda bahsedilen CVE ve CVSS için ciddiyet seviyeleri de belirlemiştir. Bu seviyeler, güvenlik açığının CVSS puanına göre atanır. Seviyeler V5’ten (Kritik) V1’e (Bilgi) kadar uzanır ve en yüksek seviyedeki açıklar öncelikli müdahale gerektirir.
Son olarak, her güvenlik açığının hangi aşamada olduğunu tanımlayan durum bilgisi bulunur. Durum, zamana ve üreticilerin attığı adımlara göre bu güvenlik veritabanlarında sürekli güncellenir. Başlıca durumlar şunlardır: İnceleniyor, Etkilenmiyor, Düzeltiliyor, Çözüldü ve Bilgi. Bu sayede söz konusu güvenlik açıklarının riskinin hâlâ var olup olmadığını belirlemek ve uygun önlemleri almak kolaylaşır.
Yukarıdaki temel bilgilerden yola çıkarak, standart bir güvenlik önerisinin genellikle şu öğeleri içerdiğini görebiliriz:
Uluslararası Büyük Üreticilerin Güvenlik Önerileri
Microsoft, Apple ve Google gibi uluslararası alanda tanınan üreticiler, siber güvenlik bildirimlerine büyük önem verir. Bu şirketlerin genellikle izleme yapmaktan ve güvenlik önerileri yayımlamaktan sorumlu özel güvenlik ekipleri bulunur. Örneğin Microsoft’un her ay düzenlediği “Patch Tuesday”, ayrıntılı güvenlik bilgileri ve yama güncellemeleri sunan düzenli bir güvenlik güncelleme döngüsüdür. Bu güvenlik önerileri yalnızca savunma amaçlı önlemler değil, aynı zamanda şirketlerin kullanıcı güvenliğine verdiği önemin bir parçasıdır ve genel ağ güvenliğini artırmayı amaçlar.
Örneğin Google’ın Android platformu, dünya genelinde çok sayıda Android mobil cihazda, endüstriyel cihazda ve eğlence ekipmanında kullanılmaktadır. Google’ın web sitesinde düzenli olarak yeni güvenlik sürümü bilgileri yayımlanır. Bu bilgiler; Android sisteminin farklı sürümlerinin son güncellemelerle hangi sürüm numaralarına yükseltileceğini, düzeltilen hataların özetini, giderilen güvenlik açıklarını ve yeni özellikleri içerir. Ancak düzeltmelerin ayrıntılı içeriği kamuya açıklanmaz; bu bilgilere yalnızca Google’ın geliştirici topluluğundan erişilebilir. Google ayrıca ilgili Android üreticilerine, sürüm güncellemelerine ilişkin ayrıntılı bilgileri ve üreticilerin kendi sürümlerini yükseltebilmesi için değiştirilen dosyaların listesini de iletir.
Dünya çapında büyük bir platformun ana sorumlusu olan Google, listelenen tüm sorunları küresel Android iş ortaklarına önceden bildirir. Bu sorunlara yönelik kaynak kod yamaları da Android’in farklı sürümleriyle birlikte Android Open Source Project (AOSP) deposunda yayımlanır; böylece iş ortaklarının geliştiricileri yamalara erişebilir, bunları geliştirebilir, test edebilir ve uygulayabilir.
Siber güvenlik sektörünün tanınmış büyük şirketlerinden Fortinet; pek çok işletme, kurum ve endüstriyel OT sektörüne güvenlik duvarı cihazları, anahtarlar ve güvenlik ekipmanları tedarik eder. Şirketin güvenlik önerileri de benzer şekilde karşılaşılan güvenlik sorunlarını açıklar. Örneğin yaygın bir SSL-VPN güvenlik açığı söz konusu olduğunda Fortinet, ekipman kullanıcılarına en son üretici yazılımına güncellemelerini ve güncelleme özelliğini etkinleştirmelerini önerir; böylece ekipmanlar ve kullanıcılar şirket ağına VPN üzerinden daha güvenli bir şekilde bağlanabilir.
Her cihaz üretici yazılımı güncellemesi; uzun bir sistem programı düzeltmeleri listesini, mevcut sorunlara yönelik iyileştirmeleri ve gelecekte ortaya çıkabilecek olası sorunlara ilişkin bildirimleri içerir.
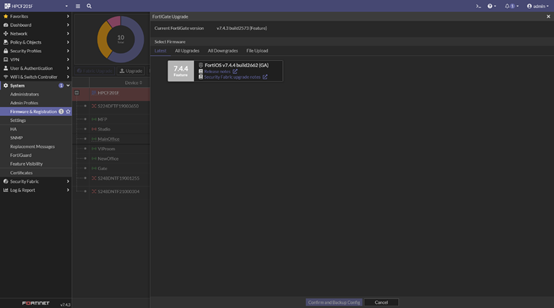
Bir uyarı göründüğünde Fortigate cihazında ilgili yapılandırma dosyalarının yedeklenmesi ve güncelleme yapılması gerekir. Ancak bu işlemleri gerçekleştirmeden önce, hangi hizmetlerin veya işlevlerin etkileneceğini ve güncellemenin hangi öğeleri içerdiğini anlamak için resmi güvenlik güncelleme önerisine başvurulmalıdır.
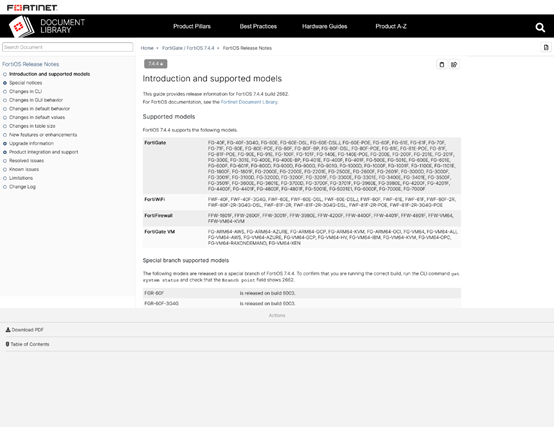
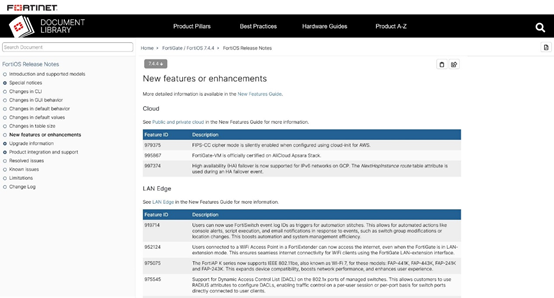
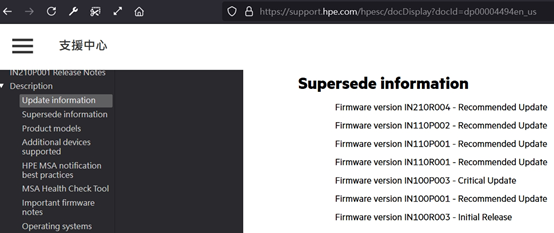
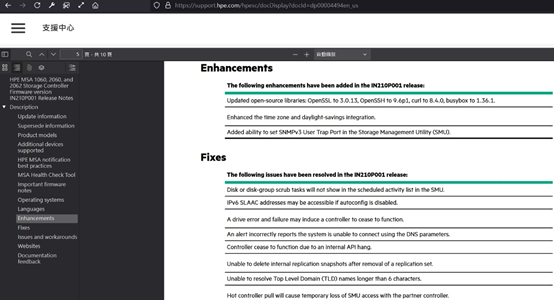
Büyük bir depolama cihazı üreticisi olan HPE, cihazları için güncelleme duyuruları yayımlar ve farklı cihazların sürüm adlarını, güncellenecek ve geliştirilecek içerikle birlikte listeler. Örneğin açık kaynak paketleri OpenSSL 3.0.13’e, OpenSSH 9.6p1’e, curl 8.4.0’a ve busybox 1.36.1’e yükseltildiğinde, güncellemelerde yeni yazılım sürüm numaraları belirtilir.
Diğer düzeltmeler ve ayrıntılar aşağıda listelenmiştir. Daha ayrıntılı bilgi almak isteyen müşterilerin doğrudan HPE’ye başvurması gerekir. İnternette yayımlanan herkese açık duyurular genellikle oldukça sadeleştirilmiş biçimdedir.
Piyasadaki yaygın açık kaynak yazılımlar da karşılaştıkları CVE’lere yazılım güncelleme bildirimleriyle yanıt verir ve her güncellemede yapılan iyileştirmeleri ayrıntılı olarak açıklar.
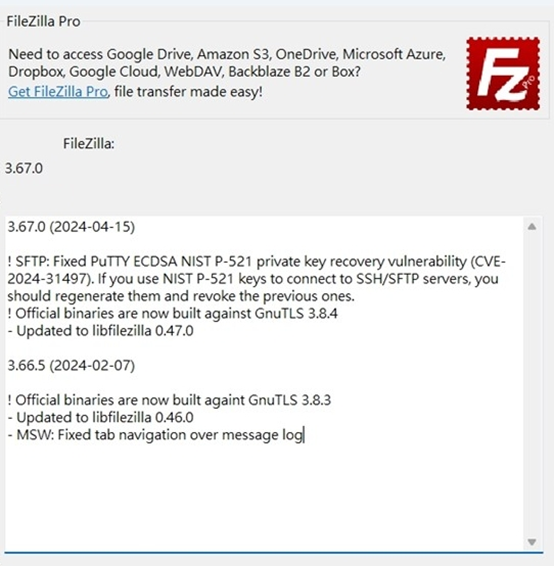
Tanınmış FTP yazılımı FileZilla buna bir örnektir. En son sürümde, özel güvenlik anahtarlarıyla ilgili bir güvenlik açığı (CVE-2024-31497 gibi) giderilmiştir. Güvenlik açığı bu güncellemeyle de yamalanmıştır.
QNAP Güvenlik Önerisi Nedir?
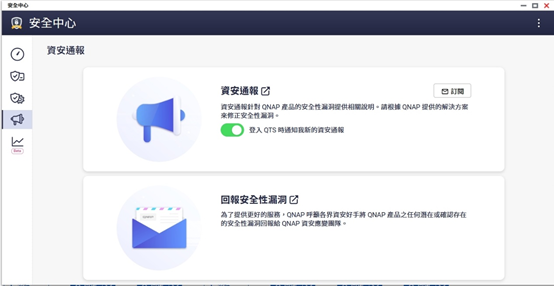
QNAP, küresel ölçekte uzun yıllara dayanan hizmet ve pazar deneyimine sahiptir ve müşterilerinin siber güvenliğine büyük önem verir. QNAP’ın güvenlik önerisi mekanizması şu unsurları kapsar:
Yıl boyunca düzenli üretici yazılımı güncellemeleri: QNAP, bilinen güvenlik açıklarını gidermek için cihazlarına yönelik üretici yazılımı güncellemelerini, ilgili işletim sistemlerine yönelik güvenlik yamaları ve güncellemelerle birlikte istikrarlı bir şekilde yayımlar.
Güvenlik önerileri: QNAP resmi web sitesinde ve kullanıcılar QTS sistemine giriş yaptığında açılan varsayılan ana sayfada güvenlik önerilerine ilişkin otomatik hatırlatmalar bulunur. Güncelleme tarihlerine tıklandığında olası güvenlik tehditleri ve düzeltme önlemleriyle ilgili ayrıntılar görüntülenir. Kullanıcılar bu bilgileri okuyarak etkinin yaklaşık kapsamını ve sistem güncellemelerinin içeriğini öğrenebilir.
Profesyonel ekip: QNAP’ın, en son güvenlik tehditlerini izlemekten ve bunlara mümkün olan en kısa sürede müdahale etmekten sorumlu QNAP PSIRT gibi özel bir siber güvenlik ekibi vardır.
QNAP Kullanıcıları Neler Yapabilir?
Bir QNAP NAS kullanıcısı olarak cihazınızı ve verilerinizi güvende tutmak için şu önlemleri alabilirsiniz:
Güncellemeleri düzenli olarak kontrol edin: QNAP tarafından yayımlanan yazılım güncellemelerini ve yamaları düzenli olarak kontrol edip yükleyin.
Güvenlik ayarlarını etkinleştirin: Güçlü parolalar belirleyin, iki adımlı doğrulamayı etkinleştirin, dışarıdan erişimi kısıtlayın ve diğer güvenlik önlemlerini uygulayın.
Sistemi izleyin: Cihazın çalışma durumu ve olası tehditler hakkında bilgi sahibi olmak için QNAP’ın sunduğu izleme araçlarını kullanın.
Verilerinizi yedekleyin: Bir saldırı veya arıza durumunda hızla kurtarma yapabilmek için önemli verilerinizi düzenli olarak yedekleyin.
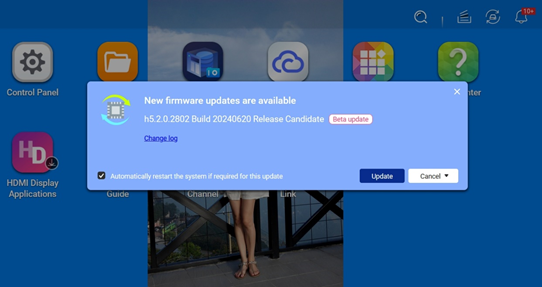
Bir üretici yazılımı güncellemesi olduğunda, sürüm bilgilerini görüntülemek için tıklayabilirsiniz. Kullanıcıların bilgilendirilmesi için güncellenen içerik ekranda gösterilir.
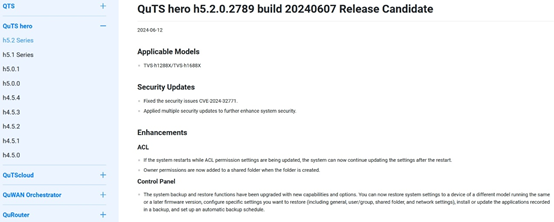
Güncellemeye ilişkin önemli içeriklerin özetini görmek için üretici yazılımı güncellemesinin değişiklik günlüğüne tıklayabilirsiniz. Bu özet, güvenlik açıklarına yönelik düzeltmeleri ve sistem işlevlerine yapılan iyileştirmeleri içerir.
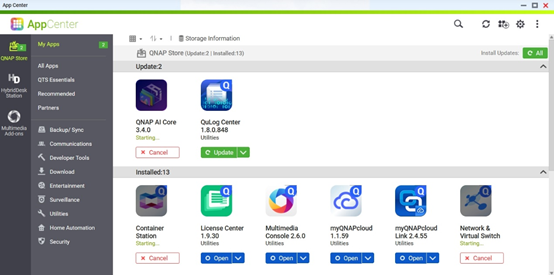
QNAP, QTS sistem üretici yazılımı güncellemelerinin yanı sıra yüklü uygulamalarınız için güncelleme olduğunda da sizi bilgilendirir.
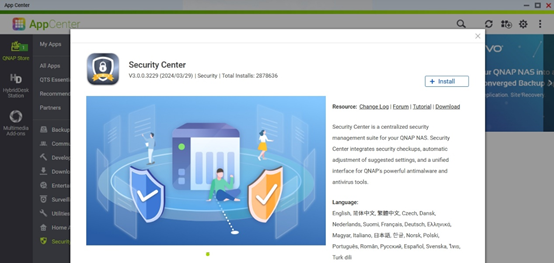
Genel olarak daha güvenli bir kullanıcı deneyimi ve uyarılar için tüm QNAP kullanıcılarının Security Center uygulamasını yüklemesi önerilir.
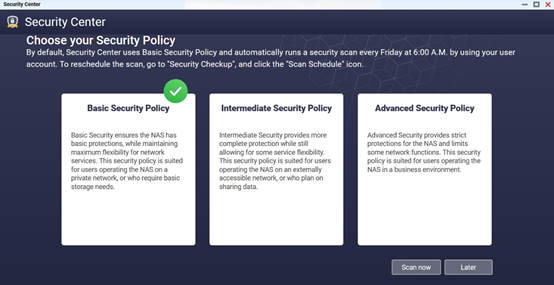
QNAP Security Center uygulaması, kullanıcılara temel, orta ve ileri düzey güvenlik politikası önerileri sunar. Uygulama tüm NAS cihazını tarar ve tarama sonuçlarına göre öneriler sunar. Bu önerileri uygulamak, NAS cihazınızın güvenlik seviyesini önemli ölçüde artırabilir.
Düzenli Güncellemeler ve İyi Alışkanlıklarla İçiniz Rahat Olsun
Gördüğümüz gibi uluslararası büyük şirketler güvenlik açıklarını ve sürüm güncellemelerini sürekli olarak keşfedip bildirir. Daha az kullanıcının zarar görmesi için bazı saldırı yöntemleri ve kritik bilgiler kamuoyuyla tam olarak paylaşılmaz. Ayrıntılı içeriğe yalnızca geliştirici hesapları veya müşterilerle yapılan sözleşmeler aracılığıyla erişilebilir. QNAP da güvenlik açığı yamalarını zamanında yayımlamak için bu uluslararası büyük şirketlere benzer şekilde çalışır. Daha ayrıntılı bilgiye ihtiyaç duyanlar için açıklamalar, daha fazla ev kullanıcısını korumak amacıyla sistem güncellemelerinin ardından yayımlanacak şekilde planlanır.
Güvenlik açıklarını gidermek, hastane acil servisindeki önceliklendirmeye benzetilebilir. En önemli ve en ciddi sorunlara öncelik verilir ve ilk olarak bunlar ele alınır; daha az kritik olanlar ise ciddiyet sırasına göre ardından gelir.
Sorun kritik değilse ve çözümü biliniyorsa, güncellemeyi üretim ortamına uygulamadan önce test ortamındaki cihazlarda denemek genellikle kabul edilebilir bir yaklaşımdır. Ancak sorunun çözümü zorsa ve sistemi güncellemeden çalışmaya devam etmek istiyorsanız, uygun yalıtım ve koruma önlemlerini uygulamanız ve üreticinin sorunlu yamayı düzelten revize bir güncelleme yayımlamasını beklemeniz gerekir. Bu, sektörde zaman zaman başvurulan bir uzlaşmadır.
Ev kullanıcıları ve küçük stüdyolar gibi genel NAS cihazı kullanıcılarına genellikle sistemlerini en son sürümde tutmaları önerilir. Cihazınızın NAS’ınıza sık sık internet üzerinden dosya aktarması gerekiyorsa veya çalışırken ya da seyahat ederken mobil ağınız üzerinden NAS’ınızdaki fotoğraflara ya da verilere erişmeniz gerekiyorsa, önemli verilerinizin, hassas bilgilerinizin, aile videolarınızın ve özel fotoğraflarınızın sızdırılma riskini azaltmak için mutlaka en son sürüme güncelleyin ve daha önce önerilen güvenlik önlemlerini uygulayın. Ancak daha da önemlisi, NAS’ınızın başkalarına saldırı başlatmak için bir sıçrama tahtası olarak kullanılmasını önlemektir. Bilgisayar korsanları, tespit edilmekten ve kimliklerinin belirlenmesinden kaçınmak için yasa dışı faaliyetlerini genellikle ele geçirdikleri cihazlar üzerinden yürütür.
Bilgisayar korsanlarının saldırı platformu olarak sıklıkla çeşitli NAS cihazlarını seçmesinin bir nedeni, kullanıcıların bu cihazları çoğu zaman internetten erişilebilir hale getirmesidir. Daha da önemli bir neden ise NAS’ların son yıllarda sanallaştırma, kapsayıcı ve benzeri teknolojileri destekleyerek işlevselliklerini önemli ölçüde genişletmiş olmasıdır. Bu sayede bilgisayar korsanları, ele geçirdikleri NAS cihazlarına çeşitli saldırı türleri için hazır araçlar kurup dağıtabilir. Bu nedenle NAS cihazları için güçlü koruma ve güvenlik önlemleri her zamankinden daha kritiktir ve bu ortamların güvenliğini sağlamak için kullanıcılarımızın bizimle iş birliği yapmasına ihtiyacımız var.
QNAP NAS Cihazınızı Daha Güvenli Hale Getirmek için Şu İyi Alışkanlıkları Edinmeniz Önerilir
Sürekli öğrenme: Güvenlik farkındalığınızı artırmak için en son siber güvenlik trendlerini ve QNAP güvenlik önerilerini takip edin.
Düzenli denetim: Olağan dışı durumları zamanında tespit edip gidermek için cihazın güvenlik ayarlarını ve günlüklerini düzenli olarak kontrol edin.
Uygulamaları dikkatle seçin: Yalnızca güvenilir kaynaklardan uygulama yükleyin ve uygulamaları düzenli olarak güncelleyin.
Güvenli ağ: Ağ ortamınızın güvenli olduğundan emin olun ve önemli verilerinizi korumak için güvenlik duvarı ve VPN gibi araçlar kullanın.
Yukarıdaki önlemler sayesinde QNAP NAS cihazlarımızı ve verilerimizi daha iyi koruyabiliriz. Günümüzün dijital çağında siber güvenlik tehditleri her yerde. Cihazlarınızın bilgisayar korsanlarının aracı haline gelmesini önlemek için tetikte olmak ve uygun koruma önlemlerini uygulamak hayati önem taşır. QNAP da dünya genelindeki kullanıcıların en güvenli sürümlere zamanında güncelleme yapabilmesi için QTS ve QuTS hero ekosistemlerinin genel bilgi güvenliğini korumaya özen gösterir. Birlikte daha güvenli bir dijital ortam oluşturabiliriz.
