Categories
Blog posts about QNAP's products and technologies.
Kurumlar Anahtar Yönetimi Birlikte Çalışabilirlik Protokolü’nü (KMIP) benimsemeye başladığında, KMS, genel amaçlı bir depolama cihazının her iki rolü birden üstlenmesi yerine üretim verilerini depolayan cihazdan ayrı tutulmalıdır. Bu, Görevler Ayrılığı (SoD) ilkesinin temel bir gereğidir: KMS ile üretim verilerinin yöneticisi iki ayrı rol olmalıdır.
Anahtar Yönetim Sistemi (KMS), tüm ortamın güven kökü (root of trust) işlevini görür ve en küçük ayak izine ve en yüksek düzeyde sağlamlaştırmaya sahip bir ortam gerektirir. Buna karşılık NAS, KMIP istemcisi olarak çalışan yüksek kapasiteli, çok hizmetli bir depolama sistemi olarak tasarlanmıştır; dolayısıyla ikisi doğası gereği birbirinin tam tersidir.
QNAP’ın Tasarım Felsefesi: QNAP’ın, QNAP NAS’ın KMS olarak kullanılmasını desteklememe kararı, görevler ayrılığı ilkesini korumaya yönelik bilinçli bir mimari tasarımdır. Anahtar yönetimi yetkisi özel ve denetlenebilir bir KMS’ye verilirken NAS yalnızca gerektiğinde şifreleme anahtarlarını talep etmekten sorumludur; böylece kuruluşun şifreleme mimarisi uyumlu ve etkili kalır.
Uygulamada, güvenlik denetimi gereksinimlerini karşılamak amacıyla paylaşımlı klasörlerin ve birimlerin şifreleme anahtarlarını merkezi olarak yönetmek için KMS’ye ihtiyaç duyan ekiplerle sıkça karşılaşılır. Ancak ticari KMS çözümleri maliyetli olabildiğinden, bu ekipler maliyetleri düşürmek için depolama cihazlarını kullanır.
Ne var ki bu, tehlikeli bir sahte tasarruftur: Kuruluşlar bir KMS maliyetinden tasarruf ettiklerini düşünebilir, ancak en kritik rolü üstlenmesi için yanlış bir mimariye güvenmektedirler. Tasarruf edilen para her zaman gerçek güvenliğe dönüşmez ve bu yaklaşım KMS’nin temel tasarım felsefesinden de uzaklaşır.
Piyasadaki bazı depolama çözümleri yerleşik bir KMS rolü sunar; ancak denetim açısından bakıldığında, verilerin ve anahtarların aynı sistemde bulunduğu bir tasarımda sorumluluklar net biçimde ayrılmamış olur. Hem veriler hem de anahtarlar üzerinde denetim yetkisine sahip tek bir yönetim arayüzü, şifreleme teknolojisi ne kadar güçlü olursa olsun, denetçilerin kabul etmesi pek olası olmayan tek bir arıza noktasıdır.
Bunu anlamanın anahtarı, Tek Güven Kökü (Single Root of Trust) kavramıdır.
Bir kuruluşun KMIP’ye ihtiyaç duyduğu noktaya gelmesi, şifreleme anahtarlarının yalnızca NAS sistemleri tarafından kullanılmak yerine tüm ortam genelinde merkezi olarak yönetilmesi gerektiği anlamına gelir. Şirket içindeki tipik kurumsal senaryolar şunlardır:
KMS yukarıdaki tüm cihazlar için Tek Güven Kökü hâline geldiğinde, güvenlik gereksinimleri yönettiği tüm cihazlarınkinden çok daha yüksek olur. Özellikle kurumsal sınıf KMS çözümlerinin genellikle şunları sağlaması beklenir: Donanım Güvenlik Modülü (HSM) destekli bir anahtar deposu, katı görevler ayrılığı, eksiksiz ve denetlenebilir bir anahtar yaşam döngüsü ve bağımsız şifreleme modülü doğrulaması.
Bu nedenle KMS, yönettiği sistemlerden daha yüksek bir güvenlik düzeyinde rol oynar.
Anahtar materyalinin kendisi son derece küçüktür: Anahtarlar, meta veriler ve politikaların toplamı çoğu kurum için genellikle yalnızca birkaç megabayttır. İdeal bir KMS, en aza indirme ilkesini izler: Anahtar yönetimiyle ilgisi olmayan tüm işlevleri kaldırır, yalnızca tek bir sorumluluğu korur, güven sınırını mümkün olduğunca küçük tutar ve bağımsız denetimi kolaylaştırır.
Buna karşılık NAS’ın değeri; yüksek kapasite, dosya hizmetleri, zengin bir uygulama ekosistemi ve çeşitli iletişim protokolleri desteği gibi çok işlevli yeteneklerine dayanır. Bunlar NAS’ın bir veri platformu olarak güçlü yönleridir, ancak KMS’nin gerektirdiği “minimalist ve tek amaçlı” yaklaşımdan farklı bir tasarım hedefini temsil eder.
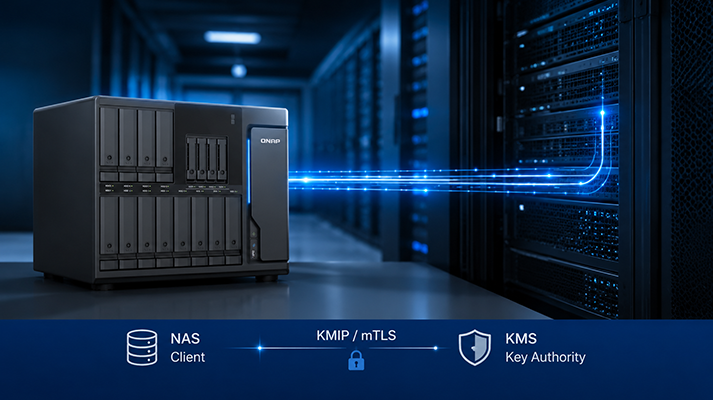
QNAP’ın mimarisinde NAS’ın rolü, yetkin bir KMIP istemcisi olmaktır: Anahtarların muhafazasını özel bir KMS’ye bırakır ve kendi temel depolama işlevlerine odaklanır. QuTS hero’nun KMIP istemcisi şu tasarım özelliklerini sunar:
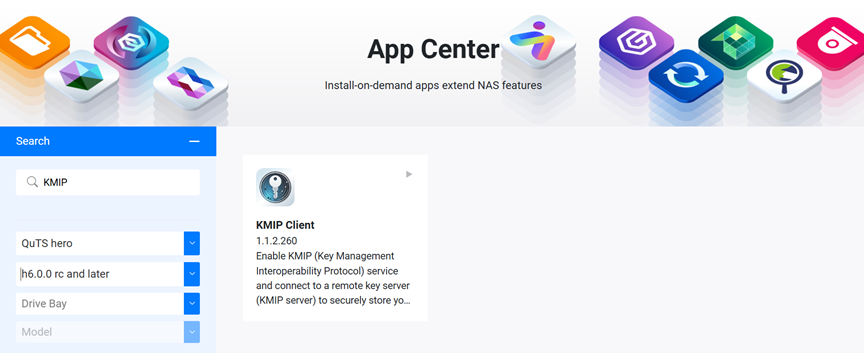
Desteklenen sürümler açısından KMIP istemcisi QuTS hero h6.0 sürümünden beri kullanılabilir. Kurmak ve yapılandırmak için App Center’dan “KMIP Client” uygulamasını yükleyin, ardından Kontrol Paneli > System > Security > KMIP Settings bölümüne gidin.
Bu sorumluluk paylaşımının avantajı tam da budur: CMVP şifreleme modülü doğrulamasına ilişkin en yüksek güvenlik sorumluluğunu, her depolama cihazının kendi başına üstlenmesi yerine profesyonel bir KMS üstlenir. NAS’ın yalnızca anahtar değişimi için FIPS 140-3 tasarım gereksinimlerini karşılaması ve güven kökünü uygun otoriteye devretmesi yeterlidir.
“İstemci olarak NAS” modeli oluşturulduktan sonraki adım, uygun bir anahtar yönetimi otoritesi seçmektir. Önerilen yaklaşım, denetim gereksinimlerine ve bütçeye göre iki yoldan birini seçmektir:
| Senaryo | Önerilen Yaklaşım | Örnek Çözümler |
| Katı denetim gereksinimleri | Mevcut sertifikalı ticari KMS çözümlerini kullanın | Thales CipherTrust Manager, Entrust KeyControl, IBM Guardium Key Lifecycle Manager, HashiCorp Vault Enterprise (KMIP secrets engine) |
| Bütçe öncelikli kriterdir | Kapsayıcılar kullanarak özel, kontrollü ve denetlenebilir bir ana makinede kendi barındırdığınız bir KMIP sunucusu kurun | HashiCorp Vault / OpenBao (KMIP motoru), Cosmian KMS; PyKMIP yalnızca test amaçlıdır |
Önemli olan KMS’nin hangi ana makinede çalıştığı değil, ana makinenin sağlamlaştırılmış olup olmadığı, erişim denetiminin uygulanıp uygulanmadığı ve inceleme için denetim izlerinin oluşturulup oluşturulamadığıdır. Anahtar yönetimi otoritesi üretim depolamasından bağımsız kaldığı ve yukarıda açıklanan yönetişim gereksinimlerini karşıladığı sürece, hem ticari hem de kendi barındırdığınız çözümler şifreleme mimariniz için sağlam bir temel oluşturabilir.
Şifreleme denetimi doğrulaması sırasında üç terim sıklıkla birbirine karıştırılır, ancak denetçiler bunları tamamen farklı düzeylerde inceler:
| Kavram | Neyi Doğrular? | Açıklama |
| Birlikte çalışabilirlik | Bir KMS’nin KMIP kullanarak bağlanıp düzgün çalışıp çalışamadığı | “Protokol bağlantısı başarıyla çalışıyor” |
| Algoritma doğrulaması (NIST CAVP) | Tedarikçinin AES/SHA/RSA gibi algoritmaları doğru uygulayıp uygulamadığı | “Matematiksel işlemler doğru” |
| Şifreleme modülü doğrulaması (NIST CMVP, FIPS 140-2/140-3) | Anahtar yönetimi ve şifreleme modülü sınırı dahil olmak üzere şifreleme modülünün tamamının doğrulamadan geçip geçmediği ve geçerli bir sertifika alıp almadığı | “Kasanın tamamı güvenlik gereksinimlerine göre doğrulandı” |
Denetçiler için en önemli ve genellikle en katı gereksinim, şifreleme modülü doğrulamasıdır. Bir algoritma uygulamasının CAVP’den geçmesi veya bir modülün test aşamasında olması, güvendiğiniz anahtar yönetimi bileşenlerini kapsayan geçerli bir CMVP sertifikasına sahip olduğu anlamına gelmez. Bu nedenle hangi KMS çözümü seçilirse seçilsin, doğrulama durumunun doğrudan NIST CMVP doğrulama listesi üzerinden kontrol edilmesi ve sertifika kapsamının denetçilerinizle teyit edilmesi önerilir.
KMIP, farklı tedarikçilerin KMIP istemcilerinin ve sunucularının birbiriyle iletişim kurmasını sağlayan açık standart bir protokoldür. Ancak “birlikte çalışabilir olmak” yalnızca başlangıç noktasıdır; çözümün uyumluluk doğrulamasından geçip geçemeyeceği, kurumların aşması gereken asıl zorluktur.
KMIP’yi uygulamaya koyduğunuz anda amaç, NAS’ınızı bir KMS’ye dönüştürmek değil, tüm ortam için bağımsız, güvenilir ve denetlenebilir bir anahtar yönetimi otoritesi oluşturmaktır.
QNAP NAS, bir KMIP istemcisi olarak anahtar yönetimini merkezi yönetişim için profesyonel bir KMS’ye emanet eder ve kendisi depolama ve veri hizmetlerine odaklanır. Bu, bir özelliğin eksik olduğu anlamına gelmez; aksine, güven kökünü ait olduğu yere yerleştirmeye yönelik bilinçli bir karardır. Güvenliği etkili kılan ve denetimlerin başarıyla geçilmesini sağlayan şey, kilidi ve anahtarı ayrı tutmaktır.
QuTS hero KMIP Client yapılandırma süreci hakkında daha fazla bilgi için QNAP’ın resmî eğitimine göz atın:
https://www.qnap.com/go/how-to/tutorial/article/how-to-use-kmip-client-for-secure-key-management
S: NAS, KMIP sunucusu olarak kullanılabilir mi?
C: QNAP NAS bilinçli olarak sunucu rolünü değil, yalnızca KMIP istemcisi rolünü destekleyecek şekilde tasarlanmıştır. KMS güven kökü işlevi görür ve en aza indirme ilkesini (tek sorumluluk ve mümkün olan en küçük güven sınırı) izlerken NAS, yüksek kapasiteli ve çok amaçlı bir veri platformudur. İkisinin tasarım hedefleri farklıdır. Yalnızca KMS olarak kullanılmak üzere ayrı bir NAS satın almak bile, tek amaçlı bir sistem gerektiren bir görev için çok amaçlı bir platform kullanmak ve kapasitesinin büyük bölümünü atıl bırakmak anlamına gelir. Doğru yaklaşım, NAS’ı istemci olarak kullanmak ve anahtarların özel, denetlenebilir ve bağımsız bir KMS tarafından yönetilip korunmasını sağlamaktır.
S: KMIP istemcisi ilk olarak hangi QNAP yazılım sürümünde desteklenmeye başladı?
C: KMIP istemcisi QuTS hero h6.0 sürümünden beri desteklenmektedir. App Center’dan KMIP Client uygulamasını yükleyin ve Kontrol Paneli’ndeki güvenlik ayarlarından etkinleştirin.
S: Bütçe sınırlıysa pahalı bir ticari KMS satın almak gerekli mi?
C: Her zaman değil. Kurumlar, HashiCorp Vault (Enterprise) veya OpenBao gibi KMIP motoruna sahip açık kaynaklı/topluluk destekli çözümleri bağımsız ve sağlamlaştırılmış bir sanal makine ya da kapsayıcı ortamında devreye alabilir. Önemli olan, bu ortamı fiziksel yalıtım ve erişim denetimi ayrımı yoluyla NAS’tan ayırmak ve eksiksiz erişim denetim izleri oluşturabilmesini sağlamaktır.
Yapay Zekâ Beyanı: Bu makaledeki bazı görseller ve metinler, yapay zekâ (YZ) desteğiyle oluşturulmuş veya iyileştirilmiş ve insan editörler tarafından gözden geçirilmiştir.
