Categories
Blog posts about QNAP's products and technologies.
Endüstriyel otomasyon ve akıllı üretim dalgasıyla birlikte OT (Operasyonel Teknoloji) ortamlarında siber güvenlik ihtiyacı her geçen gün artıyor. Geçmişte OT alanındaki ağlar BT alanındaki ağlardan görece izole olduğundan, OT sistemlerinin kurulum, benimseme ve tasarım aşamalarında öncelik işlevsellik ve kararlılığa verilir, güvenlik tehditleri ise daha az dikkate alınırdı. Pek çok ortamda güvenlik tehditleri ölçülebilir bile değildi. Ancak ağ üzerindeki veri alışverişi daha karmaşık ve sık hale geldikçe, OT ortamlarındaki çeşitli OT cihazları giderek daha geniş ağlara bağlanıyor. IoT cihazlarının, akıllı üretim izleme ve analiz sistemlerinin yaygınlaşmasıyla birlikte, OT ortamlarında uygun güvenlik mekanizmalarının bulunmaması eski OT ekipmanlarını, üretim hattı sunucularını, endüstriyel bilgisayarları ve makineleri siber tehditlere açık hale getirebilir. Bu güvenlik açıkları söz konusu cihazları kötü amaçlı saldırıların hedefi veya güvenlik ihlallerinin giriş noktası haline getirebilir; enfeksiyon OT ortamındaki diğer makinelere de yayılarak iş kesintilerine ve mali kayıplara yol açabilir.
Bu makalede, QNAP QGD-1602P Güvenlik Ağ Anahtarı örneği üzerinden OT alanlarında bağımsız ve güvenli bir temel güvenlik koruma ortamının nasıl oluşturulacağını, endüstriyel bilgisayar ortamlarının, üretim hattı ağlarının ve diğer ağların fiziksel olarak nasıl birbirinden ayrılacağını anlatıyoruz. Bu dağıtım yaklaşımı, BT ve güvenlik personelinin bakımını kolayca yapabileceği şekilde tasarlanmıştır.
Siber güvenlik açısından OT alanları şu özellikleri ve zorlukları barındırır:
Bu nedenle OT ağ katmanında kötü amaçlı yazılım tespiti ve cihaz davranışı izleme özelliklerine sahip anahtarların devreye alınması, OT koruma yeteneklerini önemli ölçüde güçlendirebilir. Bu sayede kötü amaçlı etkinlikler gerçek zamanlı olarak engellenebilir, tehditler otomatik olarak belirli ağ portlarına veya belirlenmiş bölgelere ve VLAN’lara izole edilerek OT ortamındaki çeşitli sistemlerin kararlılığı ve güvenliği sağlanır.
QNAP QGD-1602P Güvenlik Ağ Anahtarı’nı gerçek bir OT ortamında devreye aldık ve ortamdaki cihazların çalışma durumunu analiz etmek için diğer 2.5G ve 1G ağ anahtarlarına bağladık.
Sistem yapılandırması ve kurulum için cihazı açmadan önce sabit disklerin ve SSD’lerin bu cihaza takılması gerekir. Cihaz hem NAS hem de güvenlik ağ anahtarı olarak çalışır. En önemli avantajlarından biri, güvenlikle ilgili tüm yazılımların ve günlük dosyalarının, günlük toplama amacıyla doğrudan bu cihazın NAS bölümünde saklanabilmesidir. Bu günlükler daha sonra diğer güvenlik günlüğü toplama cihazlarına (LogMaster veya diğer cihazlar, WORM alanına sahip QNAP NAS vb.) ve Wazuh gibi SIEM (Güvenlik Bilgileri ve Olay Yönetimi) platformlarına iletilebilir.
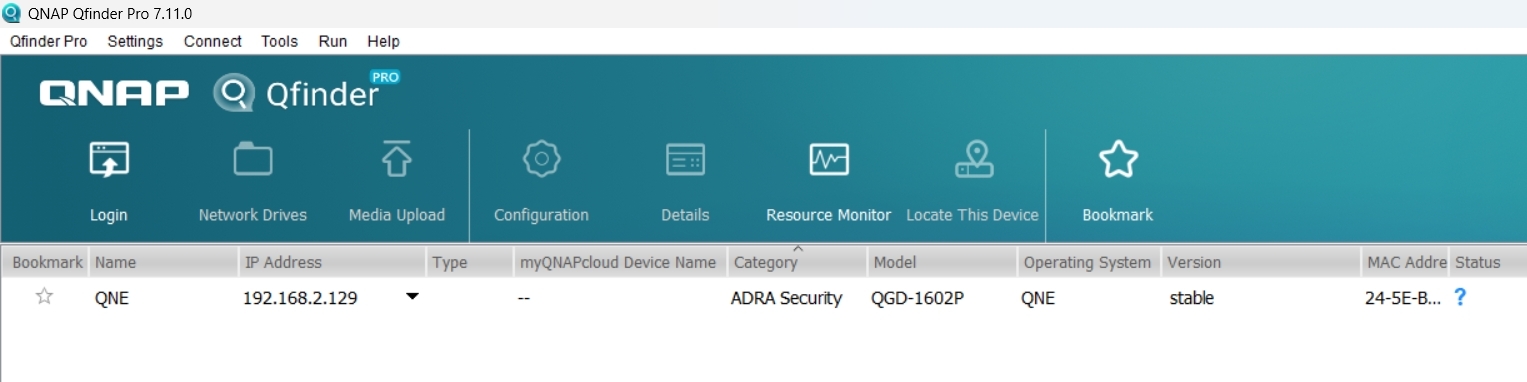
İlk kurulum sırasında cihazın QNAP Qfinder yazılımıyla algılanıp ağ üzerinde bulunabildiğini göreceksiniz. Cihaz, ADRA Security ürün grubunda yer alır ve yerleşik ADRA siber güvenlik özellikleriyle birlikte gelir.
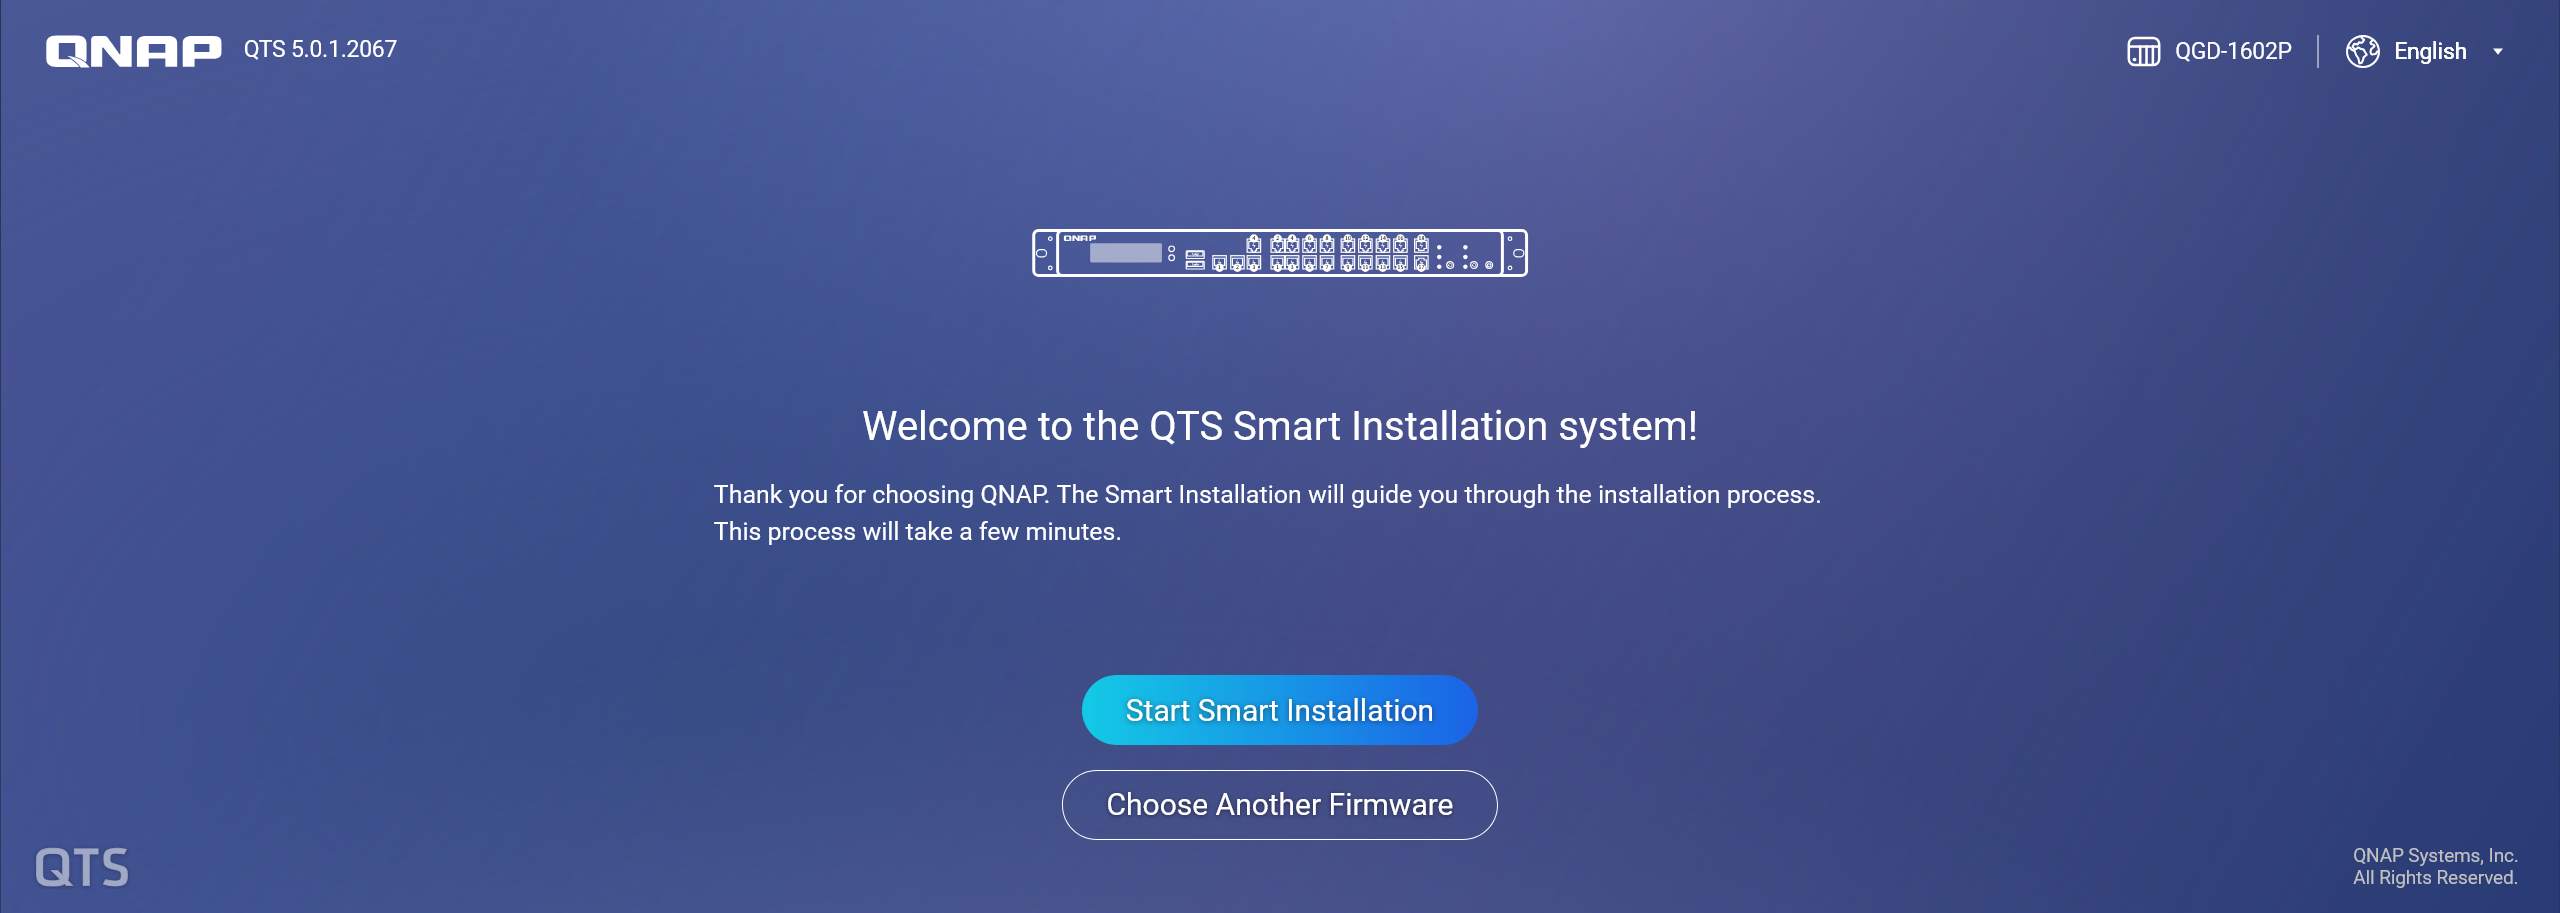
Sistem kurulum sayfasına eriştiğinizde Smart Installation ile devam etme veya kurulacak başka bir üretici yazılımı sürümünü seçme seçeneği sunulur. Bunun nedeni, bu cihazın ADRA güvenlik özellikli üretici yazılımıyla ya da standart QNAP QTS işletim sistemiyle çalıştırılabilmesidir.
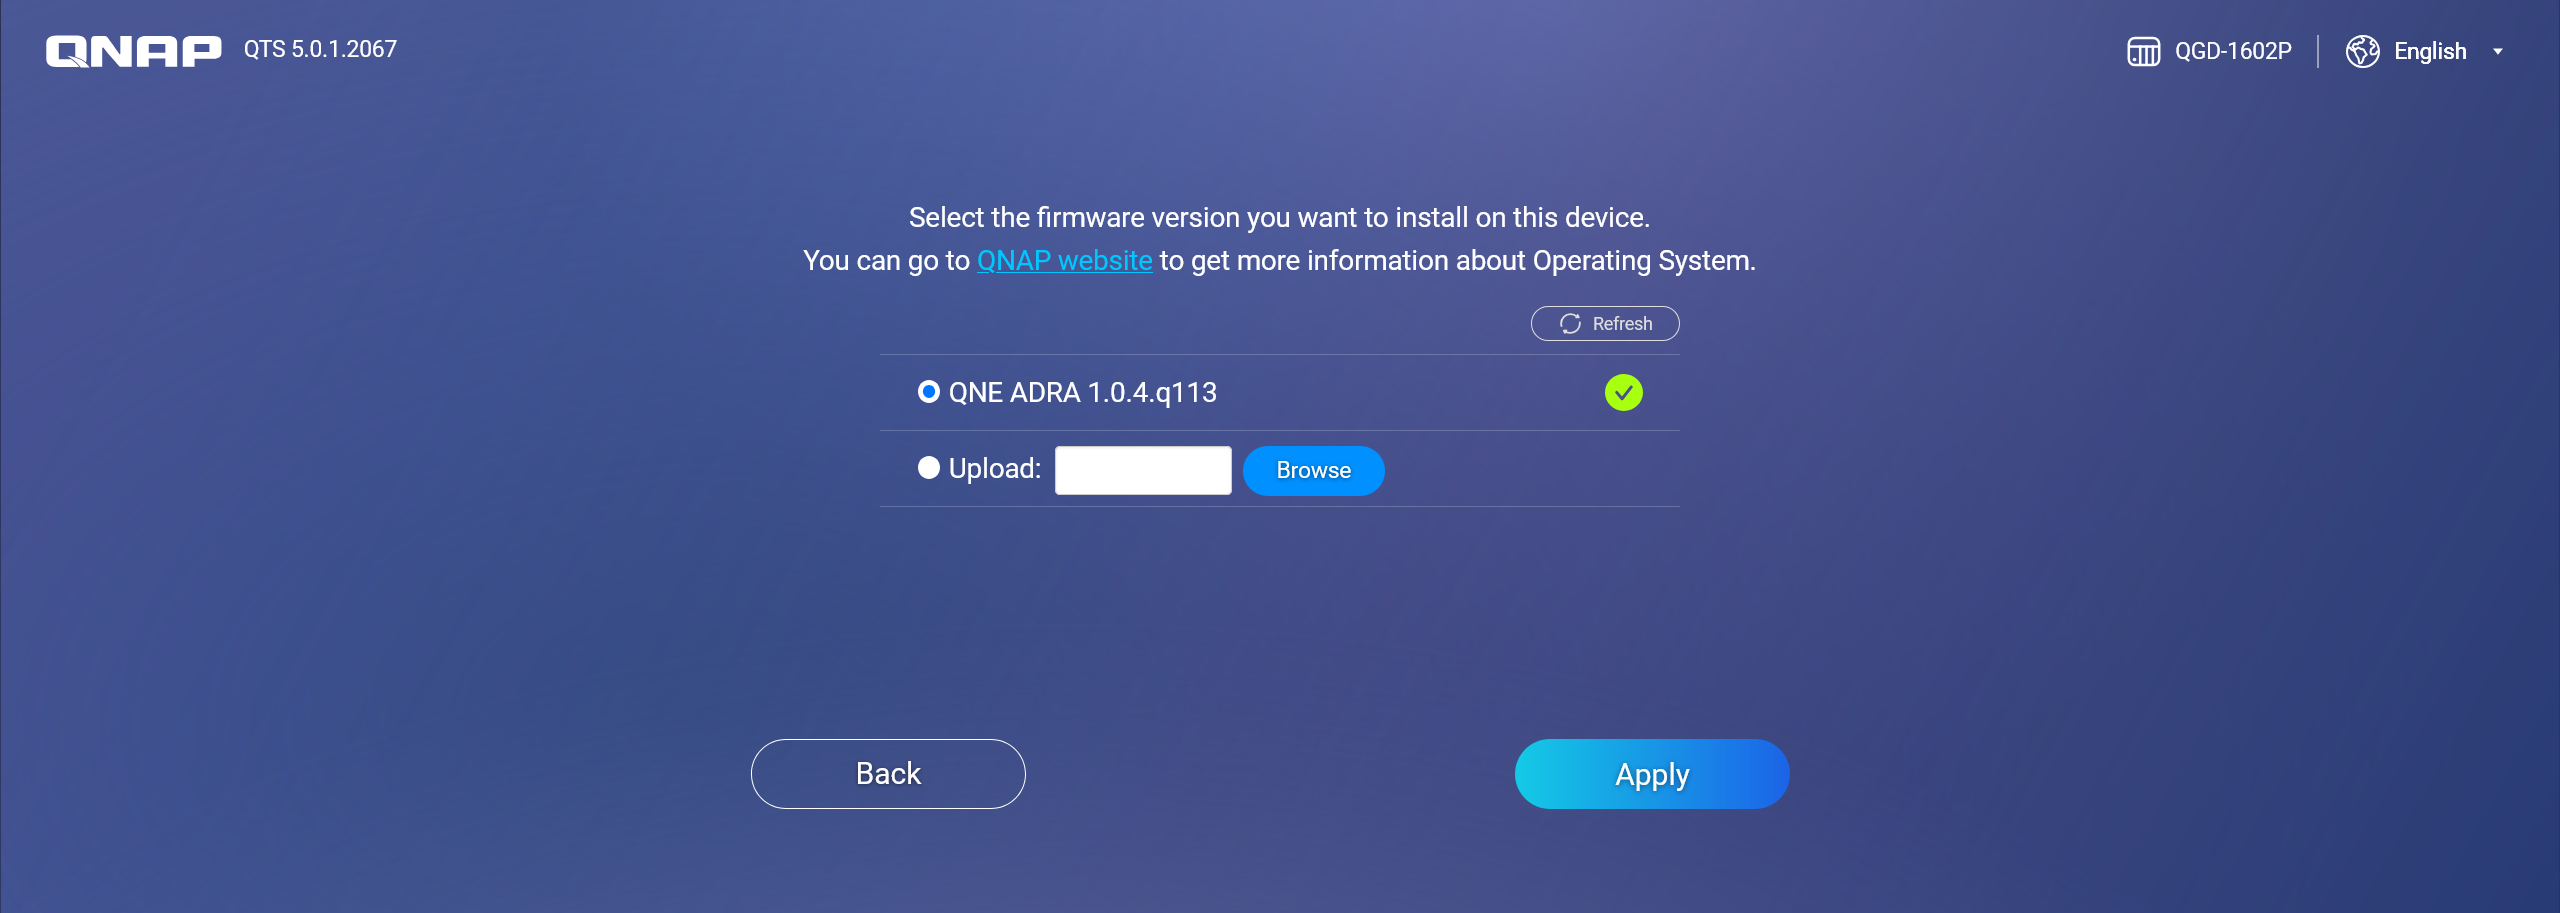
Mevcut sürümü örnek alırsak, QNE ADRA sürümü varsayılan olarak yüklenebilir; ayrıca bu sisteme farklı üretici yazılımı sürümlerini manuel olarak da yükleyebilirsiniz.
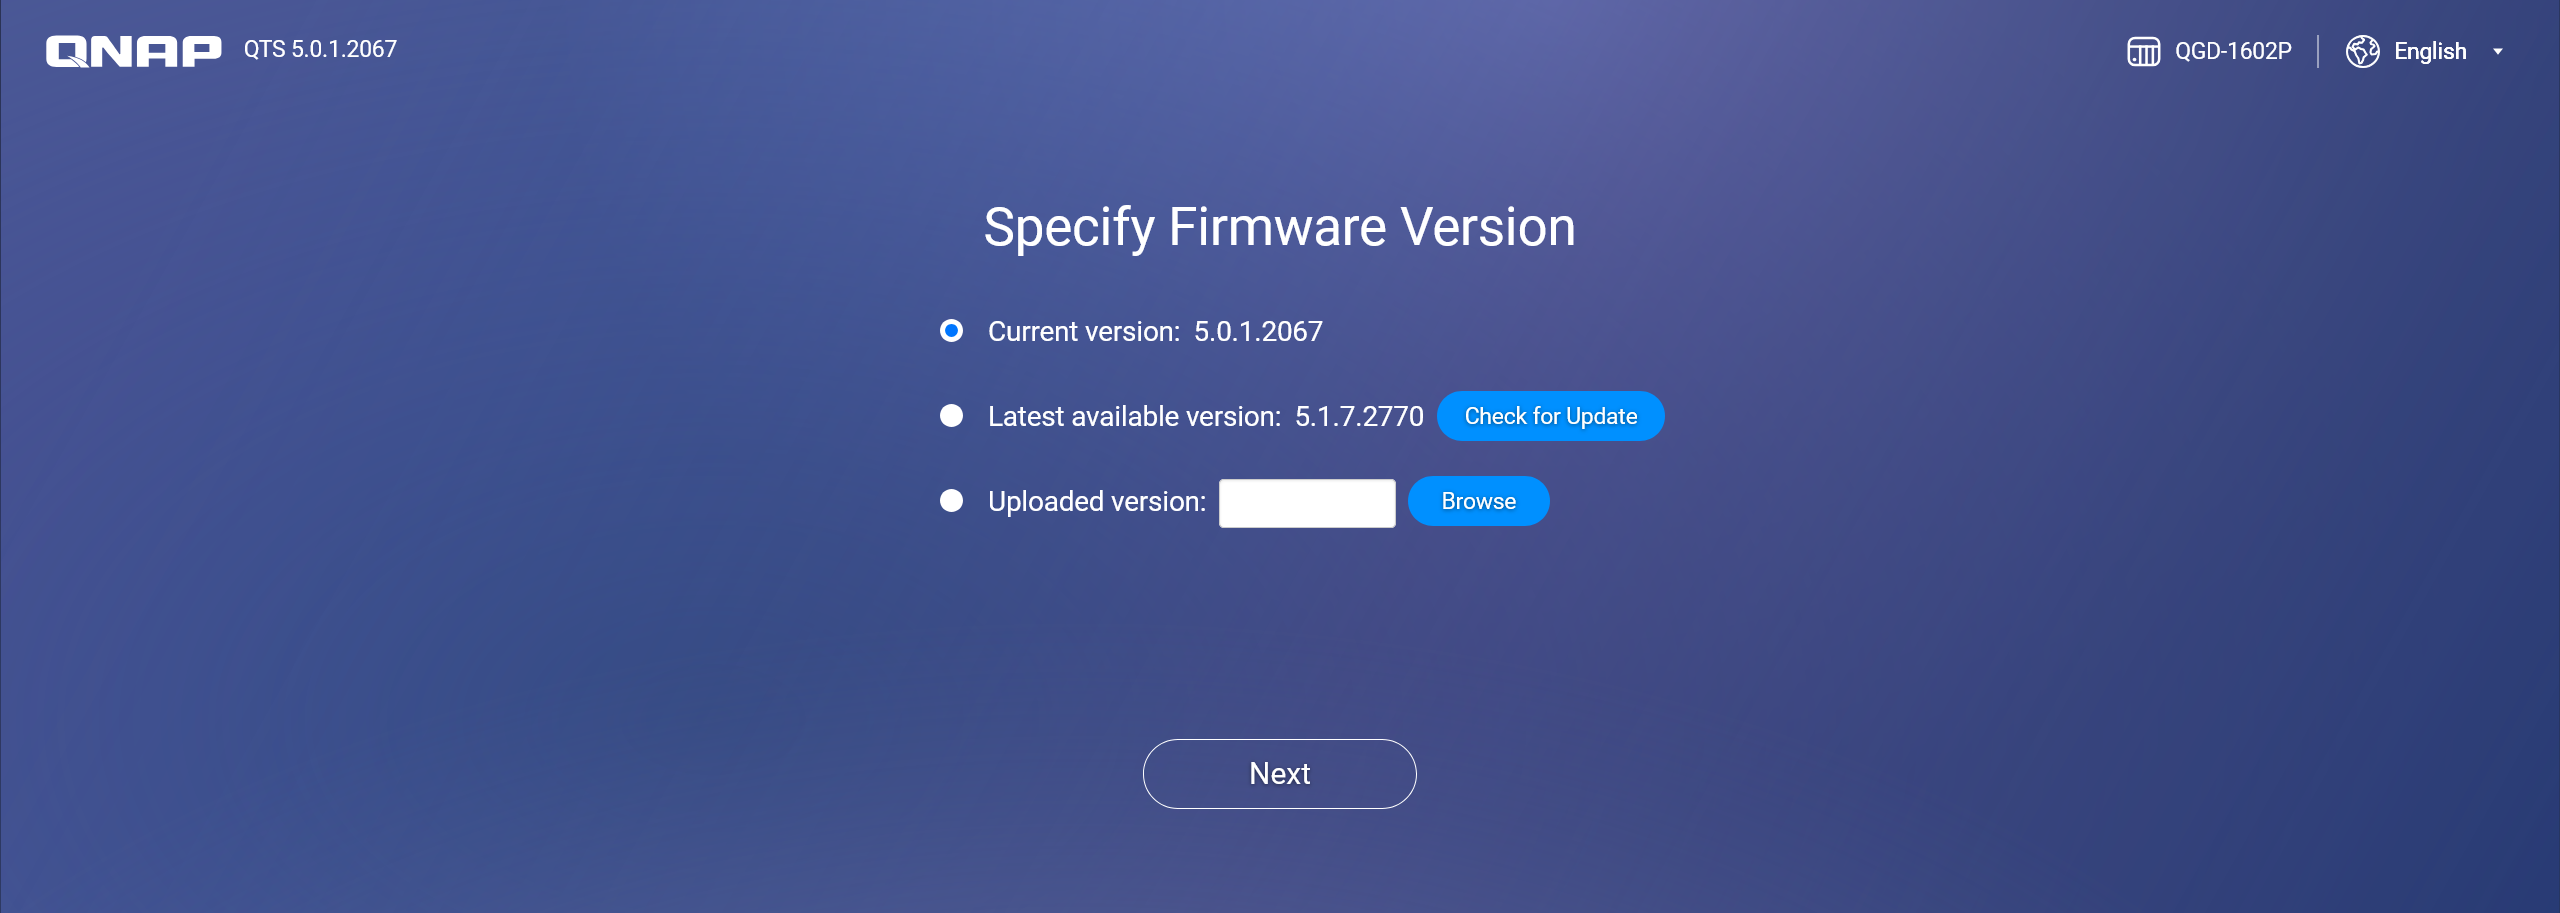
QTS sistemini kullanıyorsanız kurulacak sürümü de seçebilirsiniz.
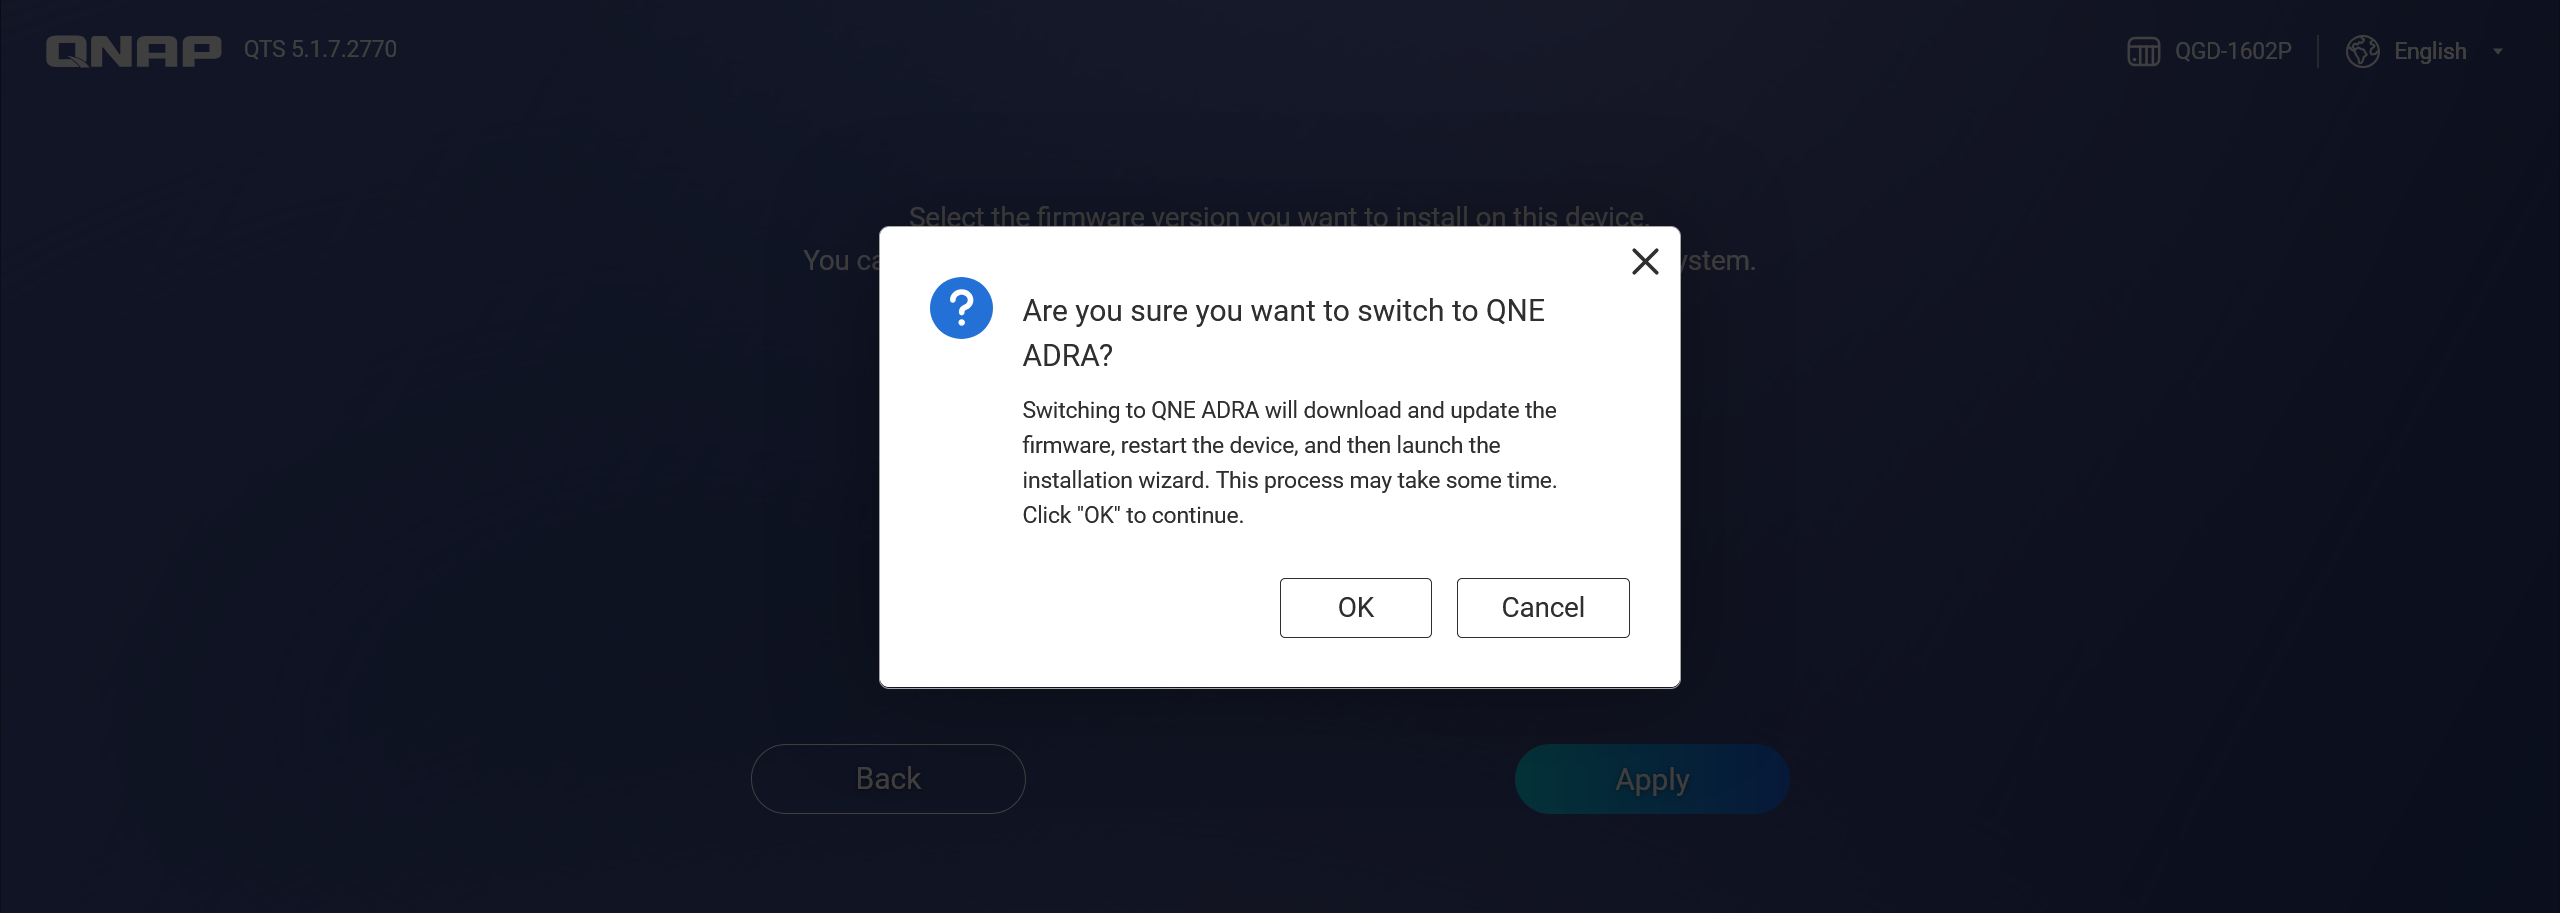
Bu, QNE ADRA’ya geçiş ekranıdır. OK seçildikten sonra kurulum işlemi onaylanır ve devam eder.
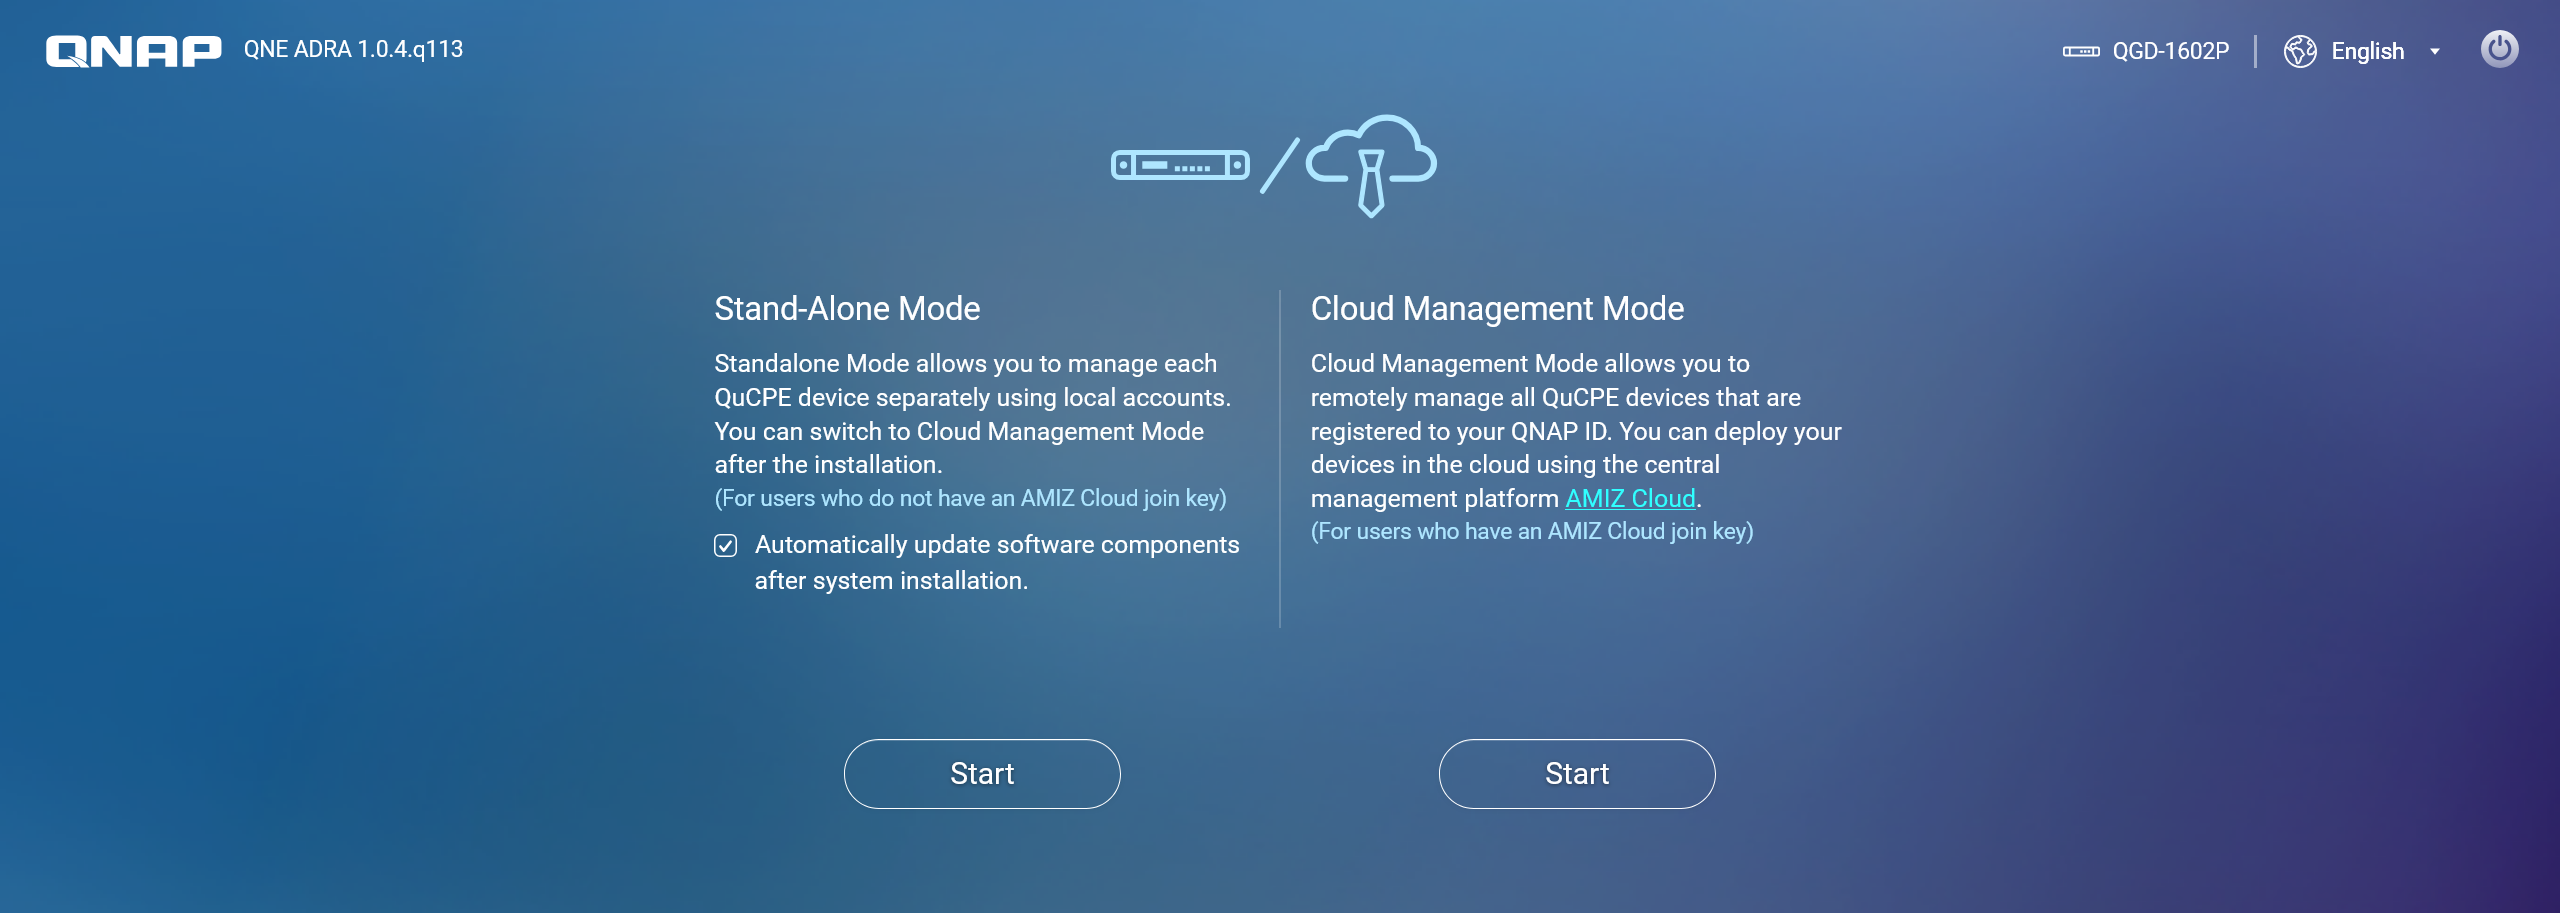
Bu cihaz Standalone Mode veya Bulut Yönetimi Modu’nda çalışabilir. OT ortamında Standalone Mode kullanılsa bile cihaz internete bağlanabilir; böylece güncelleme ve uyarı işlevleri düzgün şekilde çalışır. Ancak OT ortamı politikanız dış internet erişimini kısıtlıyorsa veya güncellemeler için internet bağlantısına yalnızca güvenlik duvarı üzerinden duruma göre izin veriyorsa, genellikle Standalone Mode’un seçilmesi önerilir. Bulut Yönetimi Modu ise personelin cihazı bulut üzerinden kolayca yönetmesine olanak tanır. Bu mod, kimlik doğrulama için bir QNAP AMIZ Cloud Join Key gerektirir ve güvenli uzaktan yönetim sağlamak için güçlü güvenlik mekanizmaları içerir.
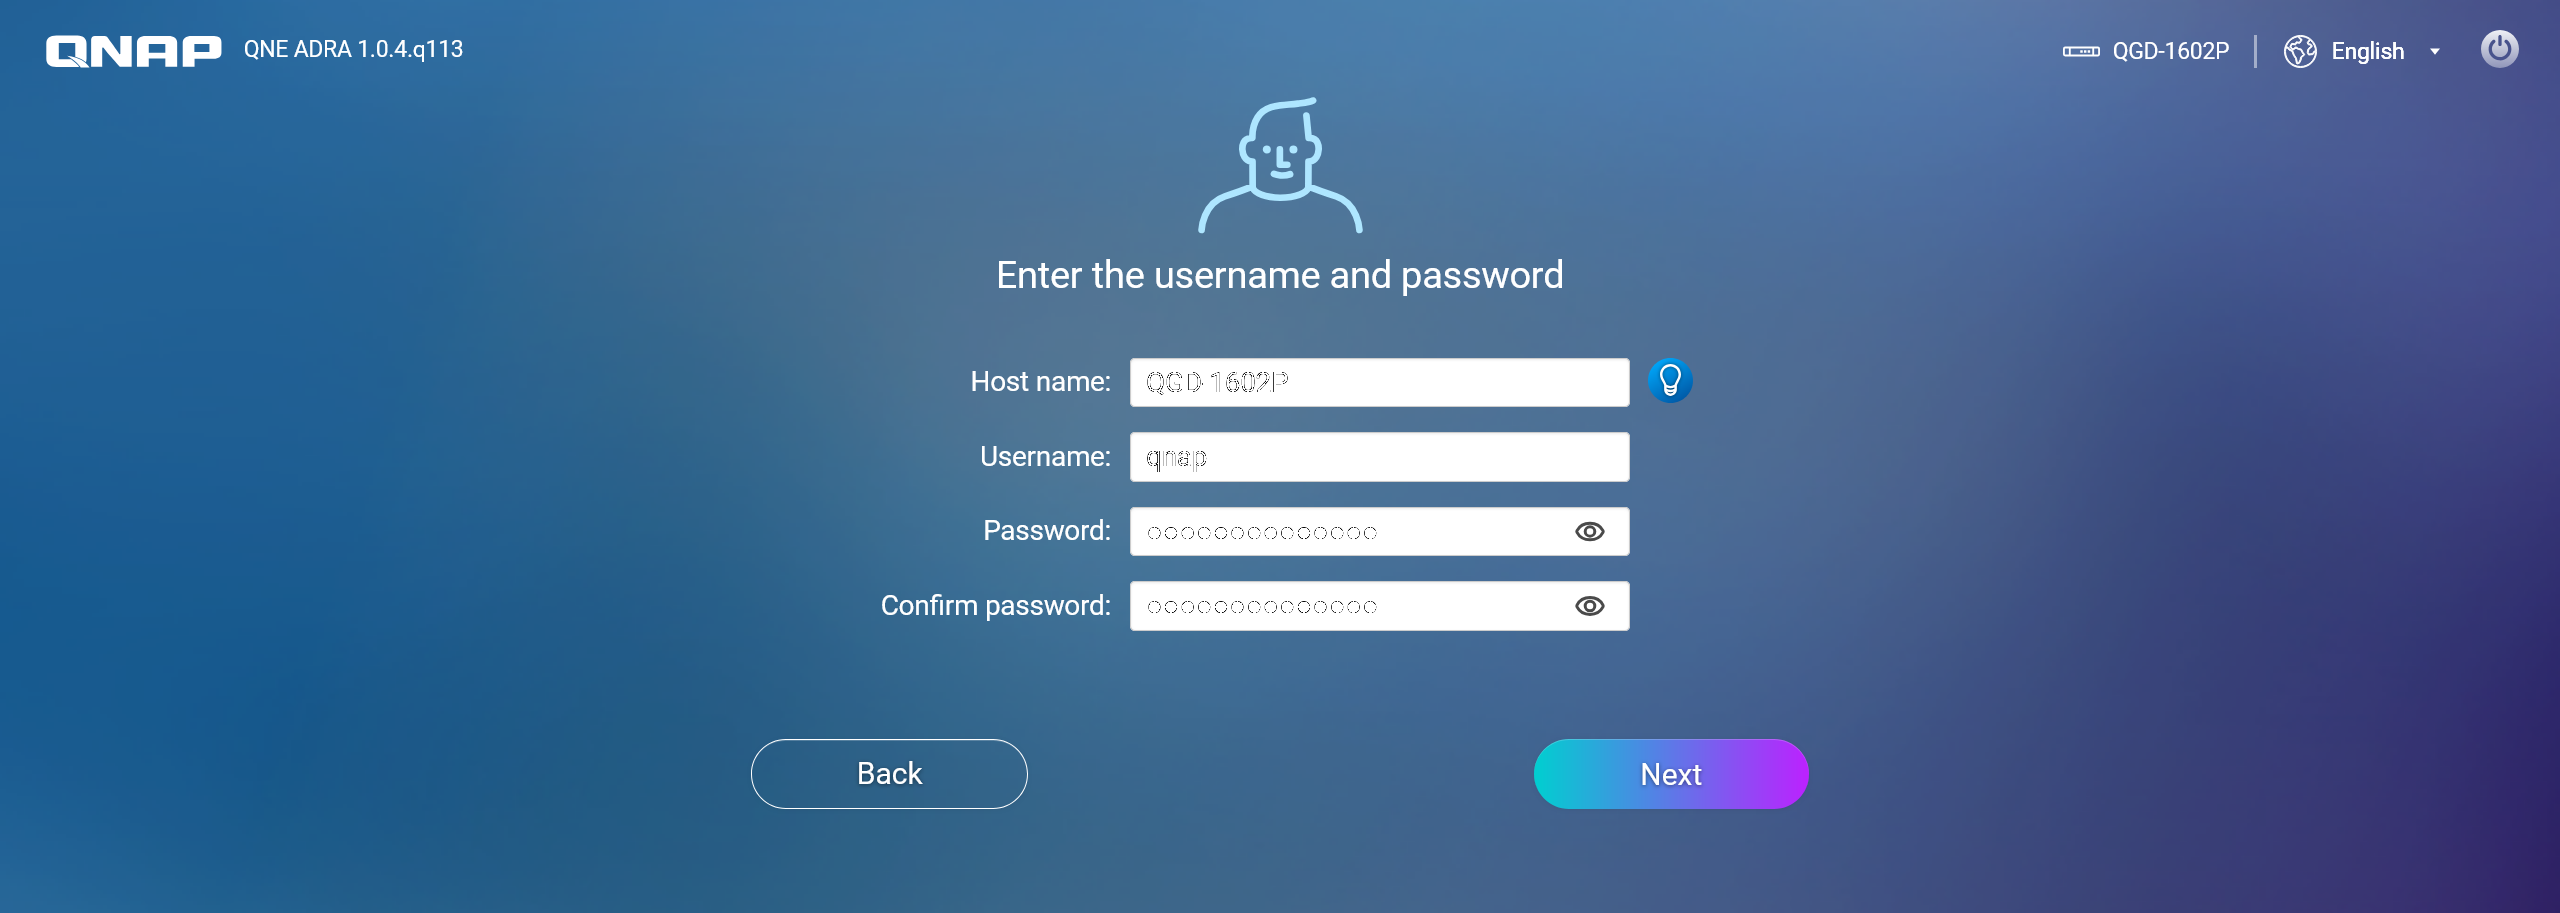
Hesabı ve parolayı belirledikten sonra kurulum ve yapılandırmaya devam ederek cihazı kullanmaya başlayabilirsiniz.
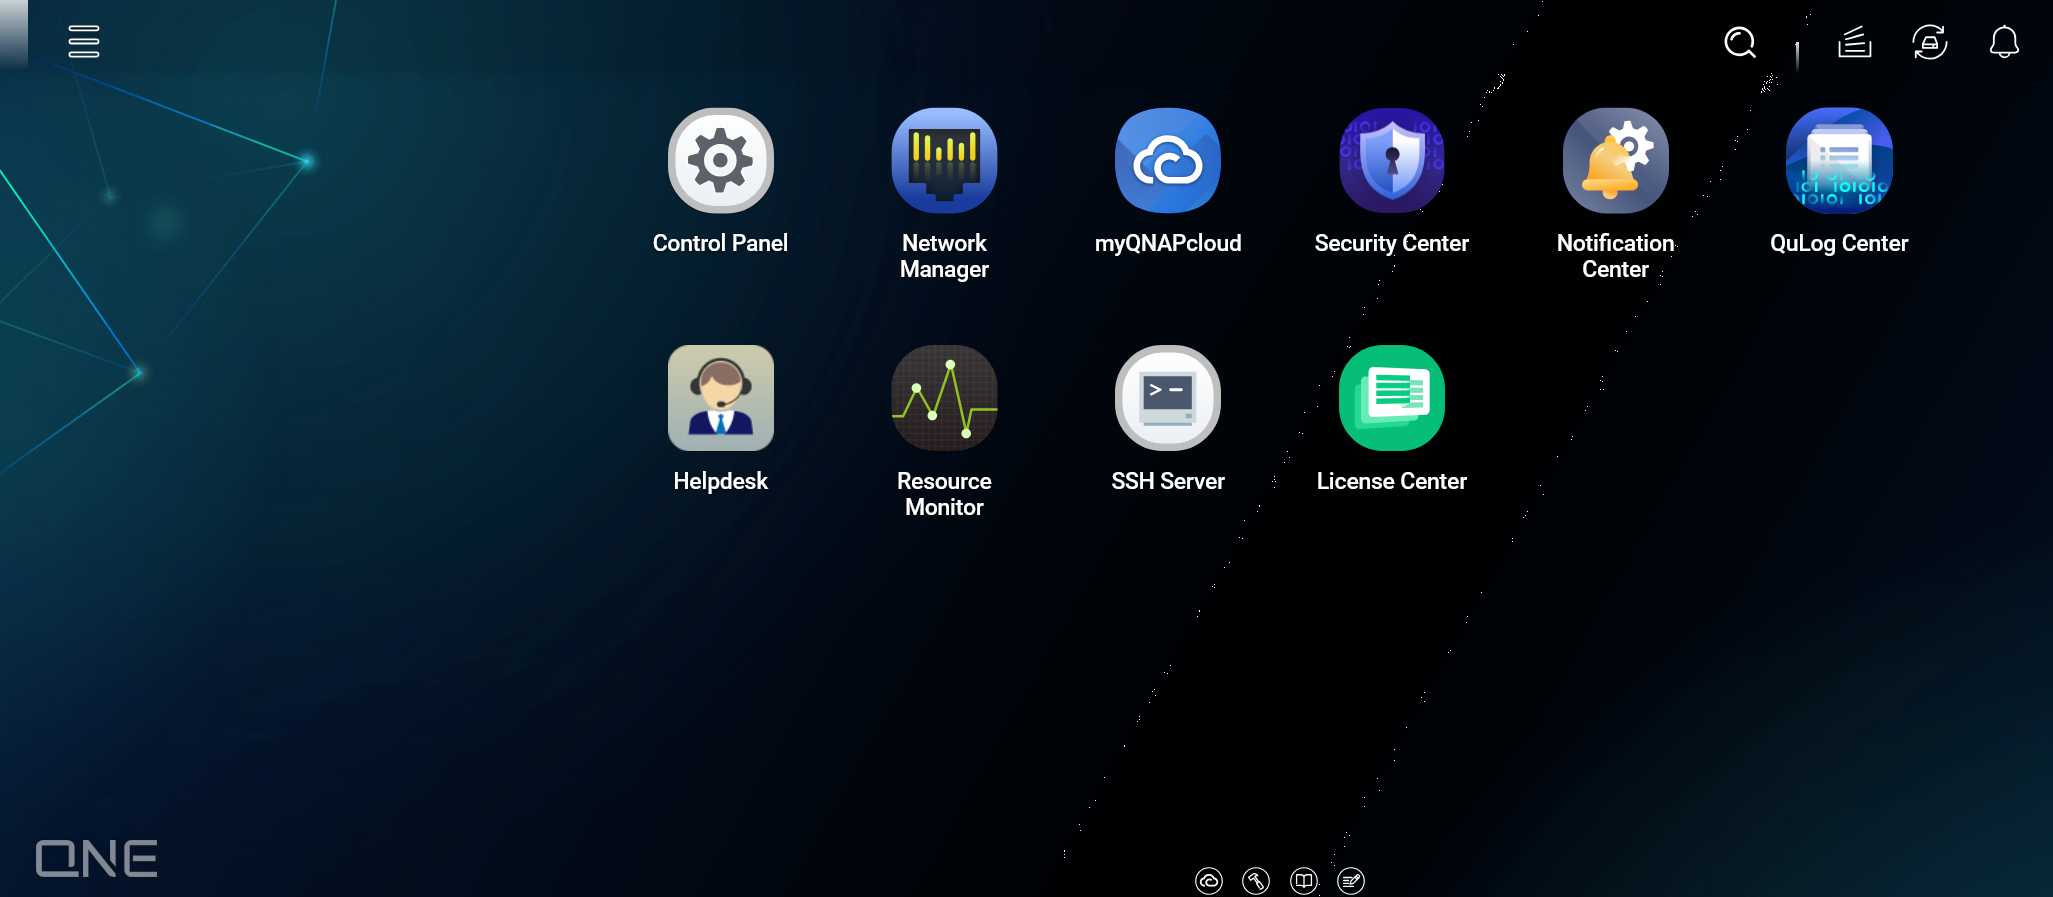
QGD cihazının varsayılan yönetim arayüzü.
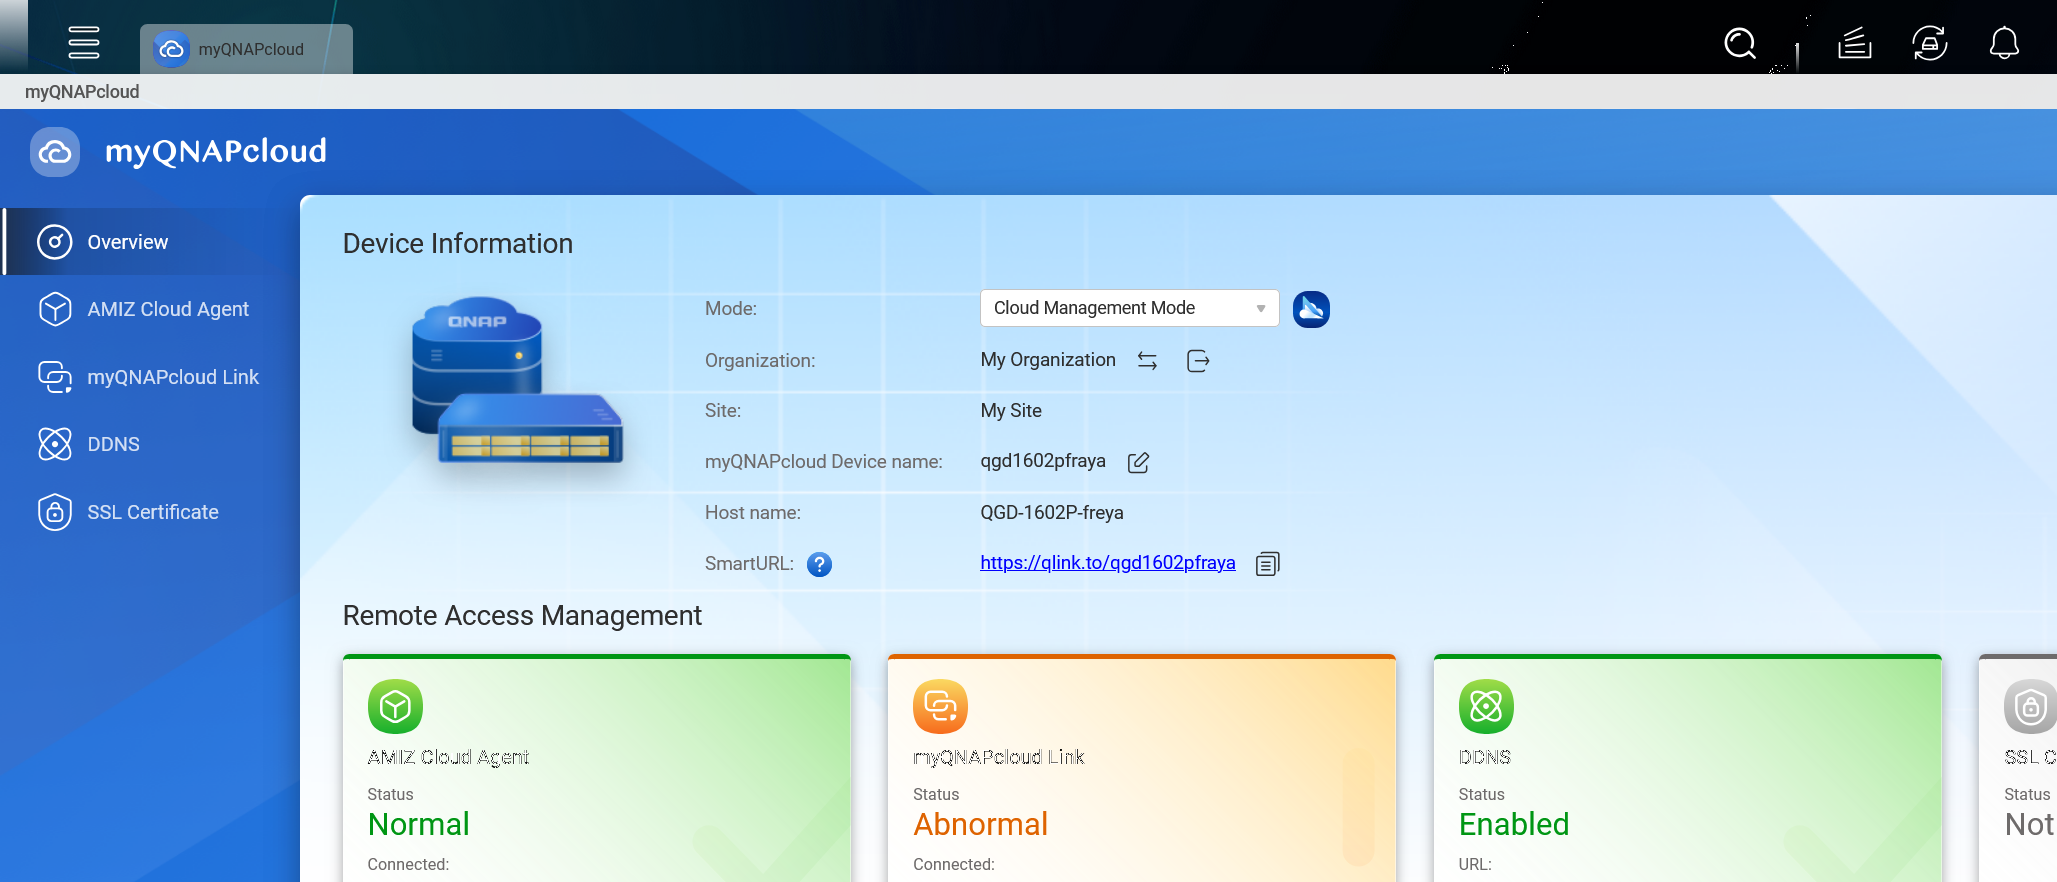
Cihazın bulut bağlantı mekanizmasının durumunu görmek için myQNAPcloud’a tıklayın. Bulut Yönetimi Modu’nu kullanmak istemiyorsanız cihazı bağımsız çalışması için yeniden Standalone Mode’a geçirebilirsiniz.
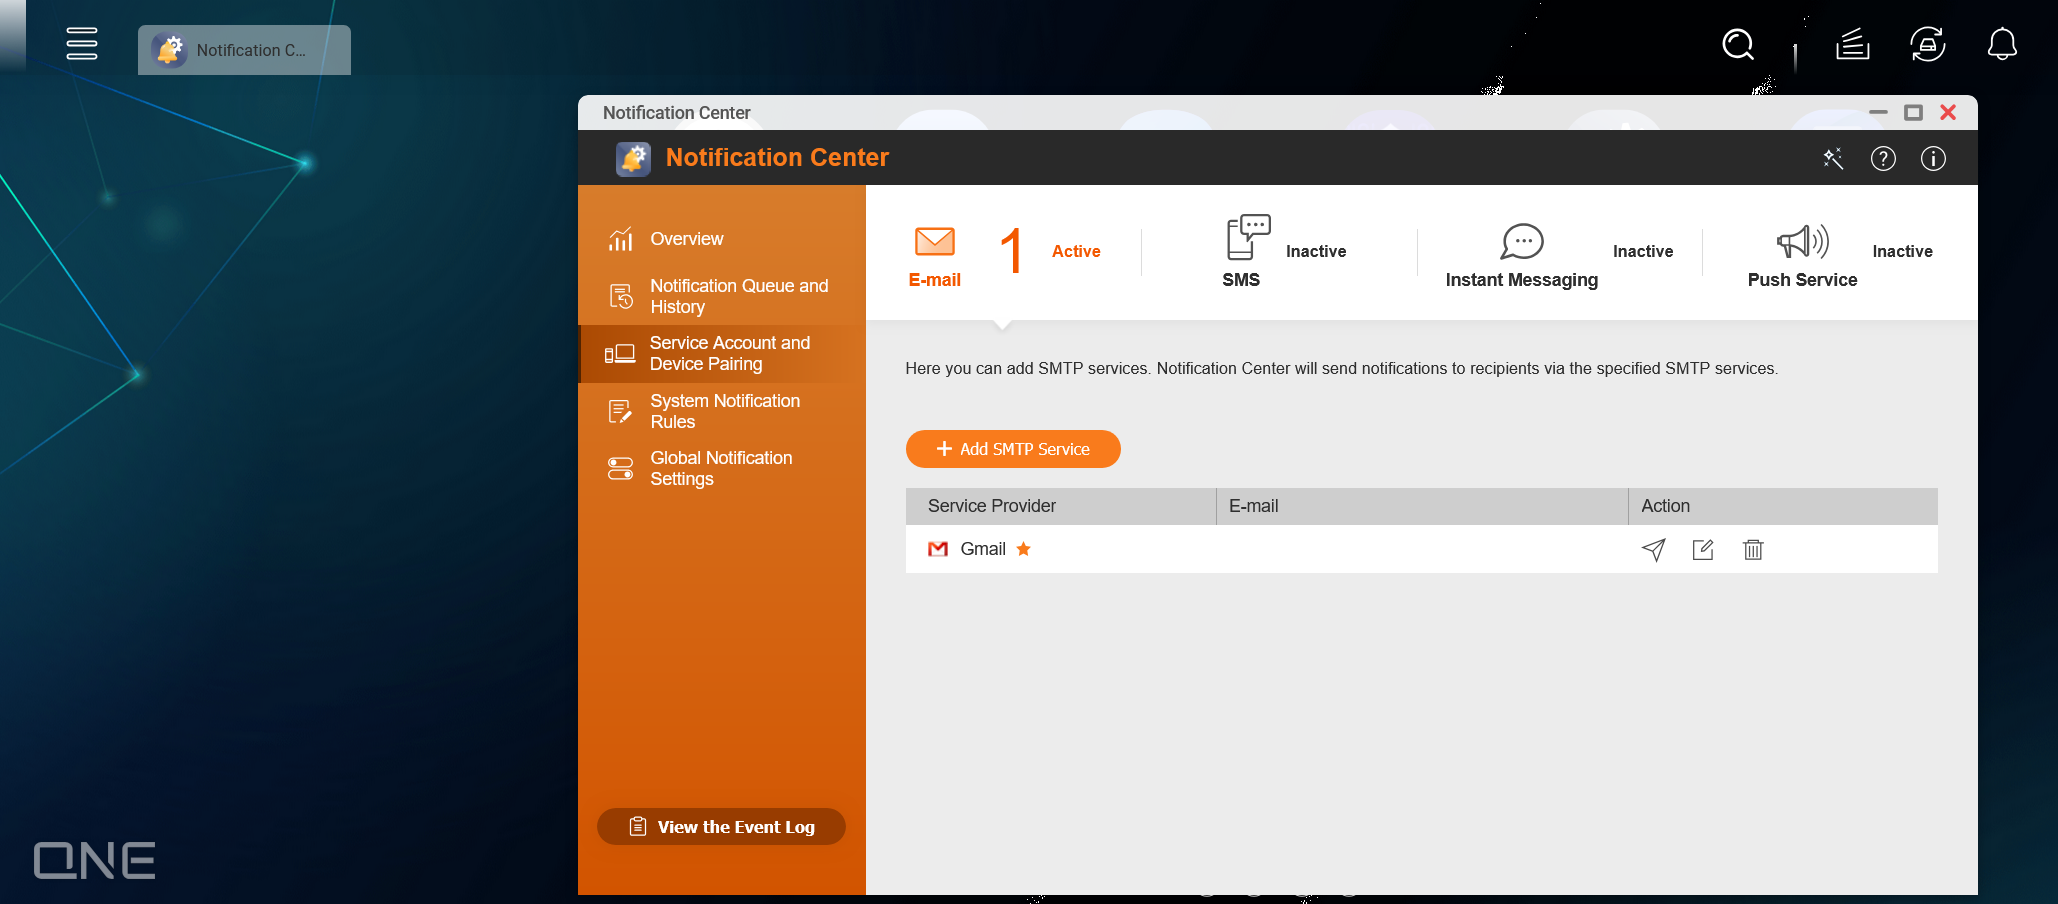
Bu tür bir cihazı yapılandırırken OT ortamındaki en kritik unsur, siber güvenlik uyarı işlevidir. Olası tehditlerden zamanında haberdar olmak için güvenlik uyarı bildirimlerini e-posta, SMS, anlık mesajlaşma (IM) veya web anında iletme hizmetleri aracılığıyla almayı seçebilirsiniz.
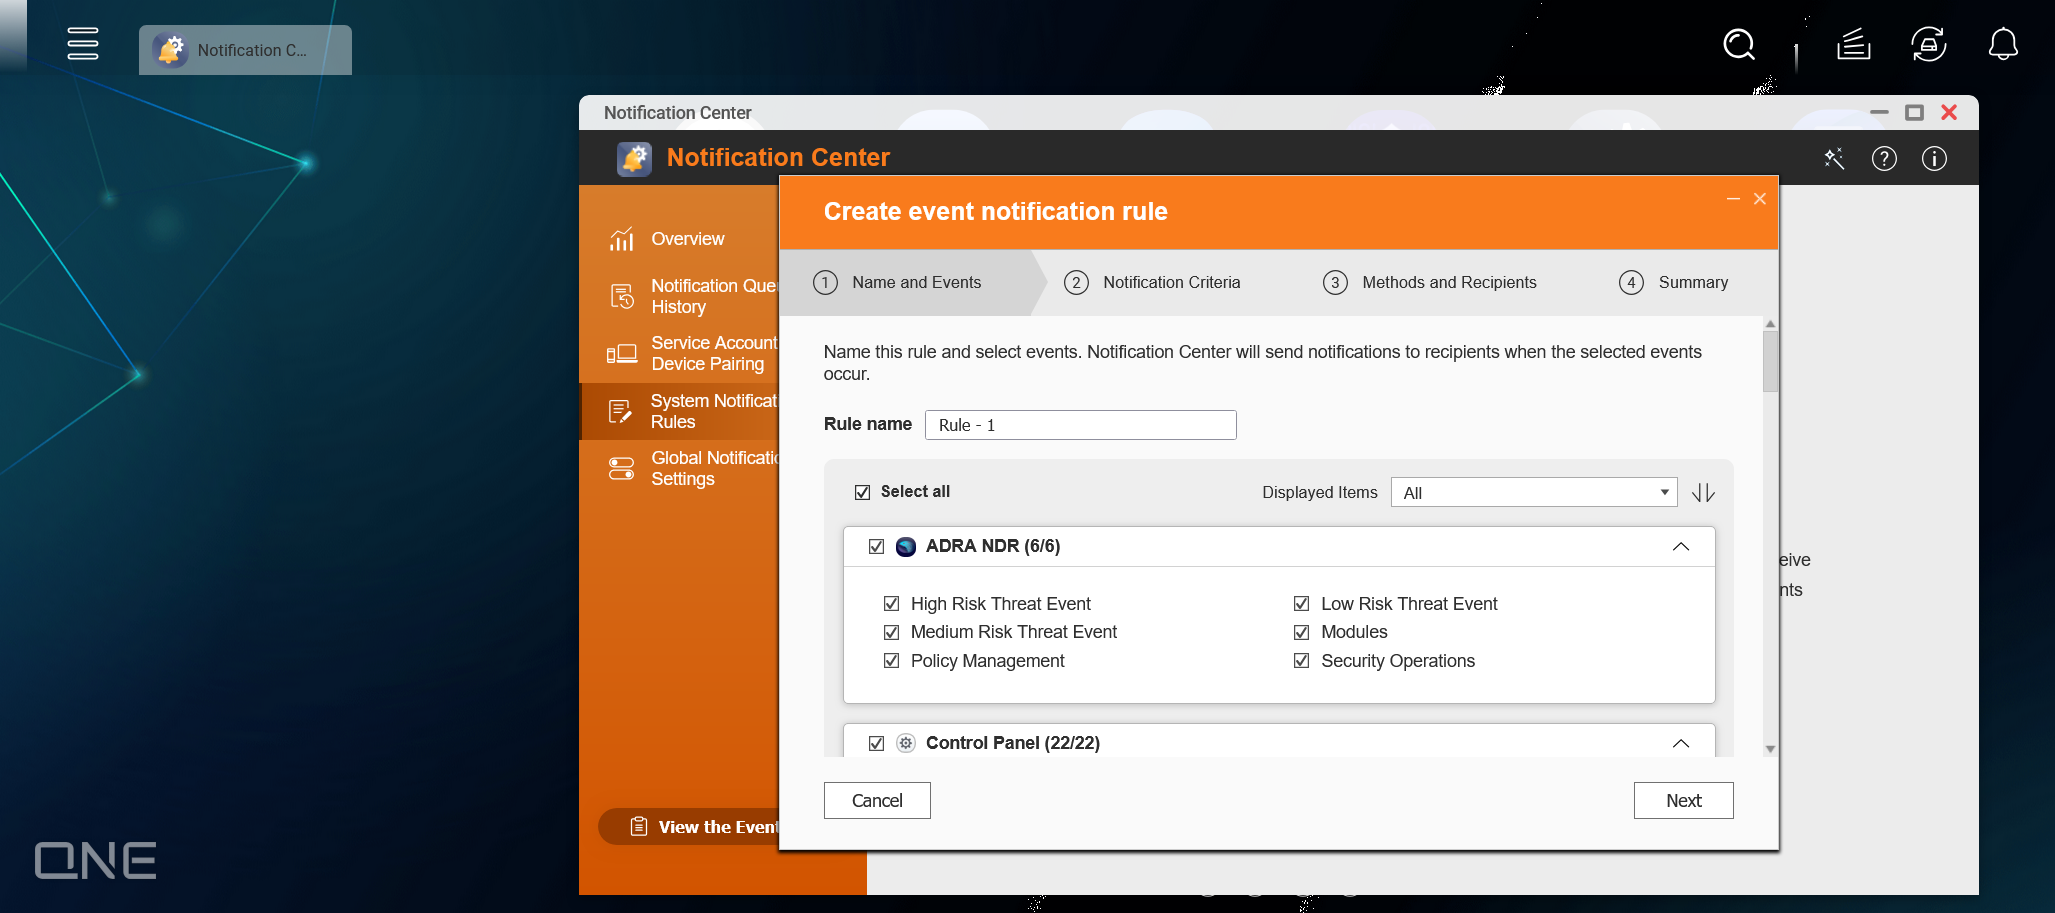
Bildirim yöntemini seçtikten sonra bildirim kurallarını yapılandırabilirsiniz. Yüksek riskli tehdit olayları için uyarıların etkinleştirilmesi önerilir; orta ve düşük riskli olaylar ile diğer bilgiler için ise bildirimler özel ihtiyaçlara ve koşullara göre yapılandırılabilir.
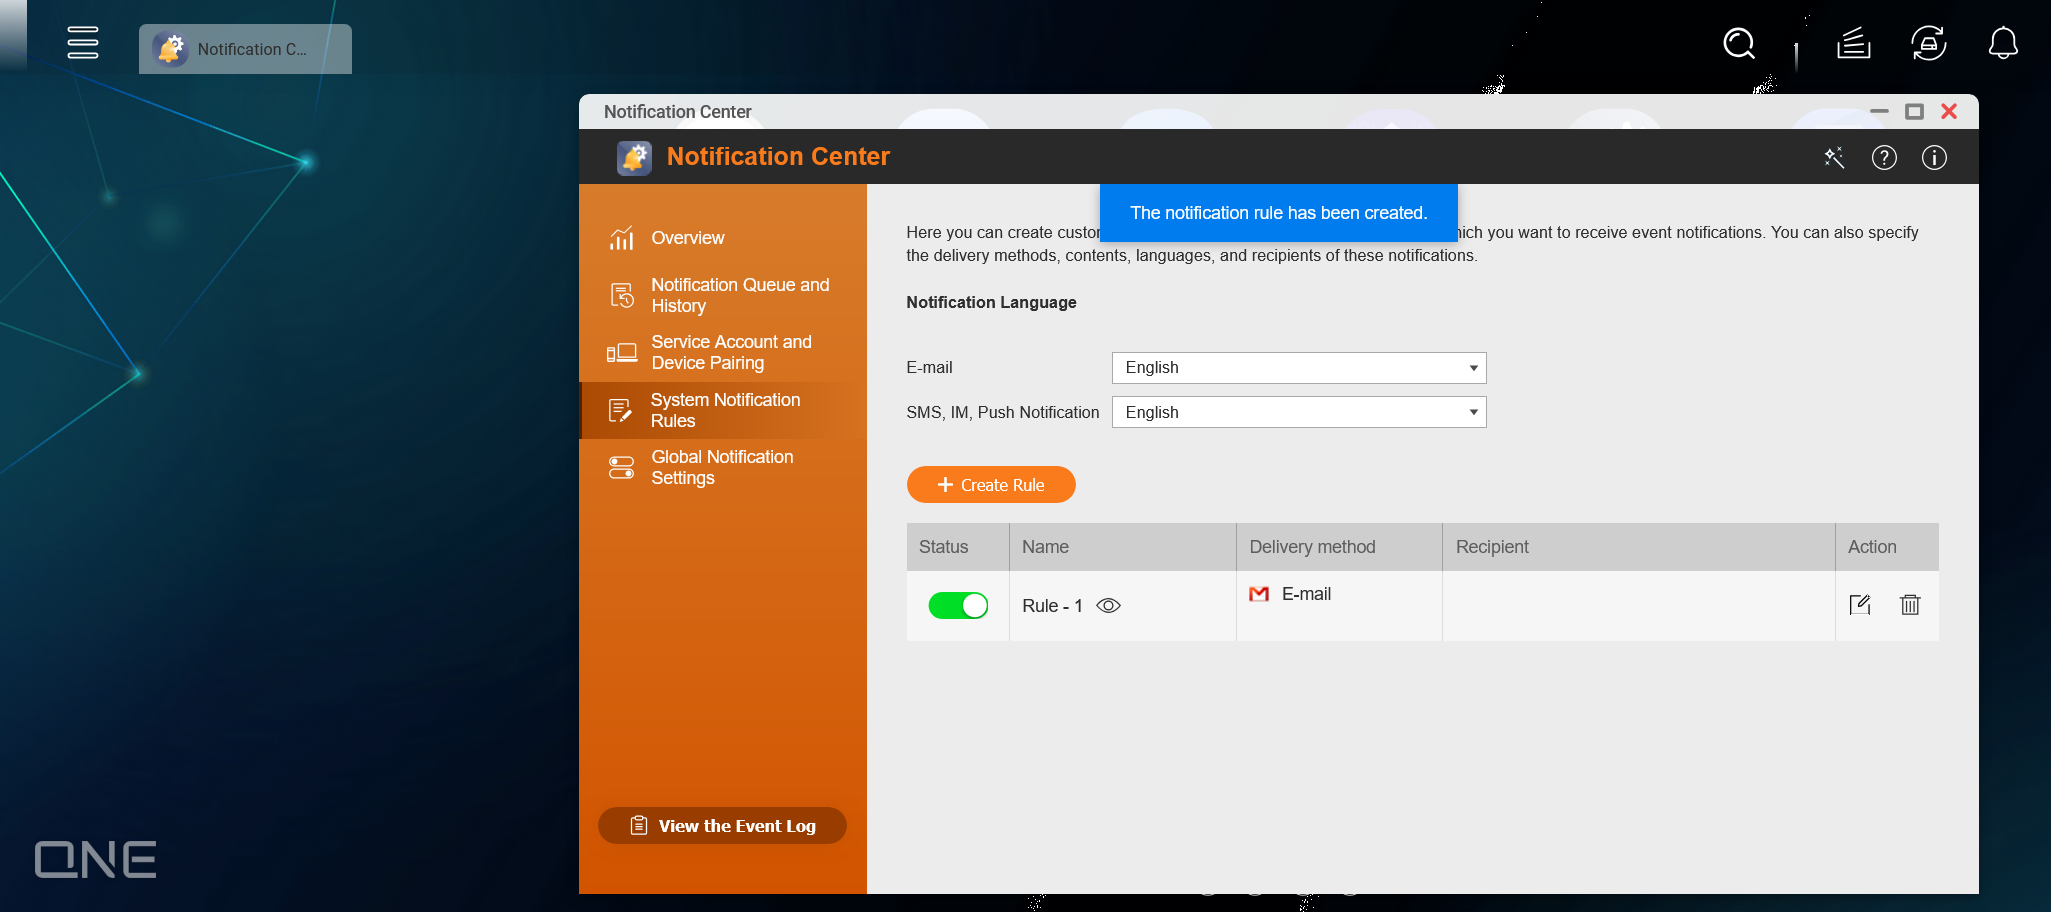
Uyarı kuralları ve alıcı e-posta adresleri yapılandırıldıktan sonra bildirim kurulumu tamamlanmış olur.
Kötü Amaçlı Yazılım Tespiti ve Davranış İzleme İşlevlerine Sahip Anahtarların Özellikleri
1. Derin Paket İncelemesi (DPI)
Geleneksel anahtarlar öncelikle Katman 2 (L2) veya Katman 3 (L3) ağ alışverişini yönetir; endüstriyel protokoller veya uygulama katmanı üzerinde derinlemesine analiz yapamaz. Buna karşılık kötü amaçlı yazılım tespiti özelliğine sahip anahtarlar genellikle yerleşik bir DPI (Derin Paket İncelemesi) motoruyla birlikte gelir ve ağ trafiğini tanımlayıp bilinen kötü amaçlı yazılım imzalarıyla karşılaştırabilir. QNAP’ın çözümü, tehdit veritabanını düzenli olarak güncelleyen ADRA NDR (Ağ Algılama ve Yanıt) güvenlik özelliklerini entegre ederek şu görevleri yerine getirir:
DPI, endüstriye özgü protokolleri algılayabilir; şüpheli paketler veya anormal veri aktarımları tespit edildiğinde uyarı tetikler ya da gelişmiş inceleme yaparak kötü amaçlı dosyaların OT alanında yatay olarak yayılmasını önler.
2. Davranış İzleme ve Cihaz Tanımlama
Anahtar, kötü amaçlı yazılım tespitinin yanı sıra aşağıdaki gibi davranış izleme işlemleri de gerçekleştirebilir:
3. Gerçek Zamanlı Uyarılar ve Görselleştirme
Endüstriyel ağ yöneticilerinin üretim ortamının durumunu genellikle gerçek zamanlı olarak bilmesi gerekir. Bu nedenle gerçek zamanlı uyarı ve veri görselleştirme özelliklerine sahip anahtarlar büyük önem taşır:
4. Esnek Dağıtım ve Entegrasyon
OT ortamları genellikle karmaşık bir yapıya ve yüksek sistem kesinti maliyetlerine sahiptir. Kötü amaçlı yazılım tespiti ve davranış izleme özelliklerine sahip anahtarlar, aşağıdaki yöntemlerle entegre edilir veya dağıtılırsa dağıtımın önündeki engeller önemli ölçüde azalır:
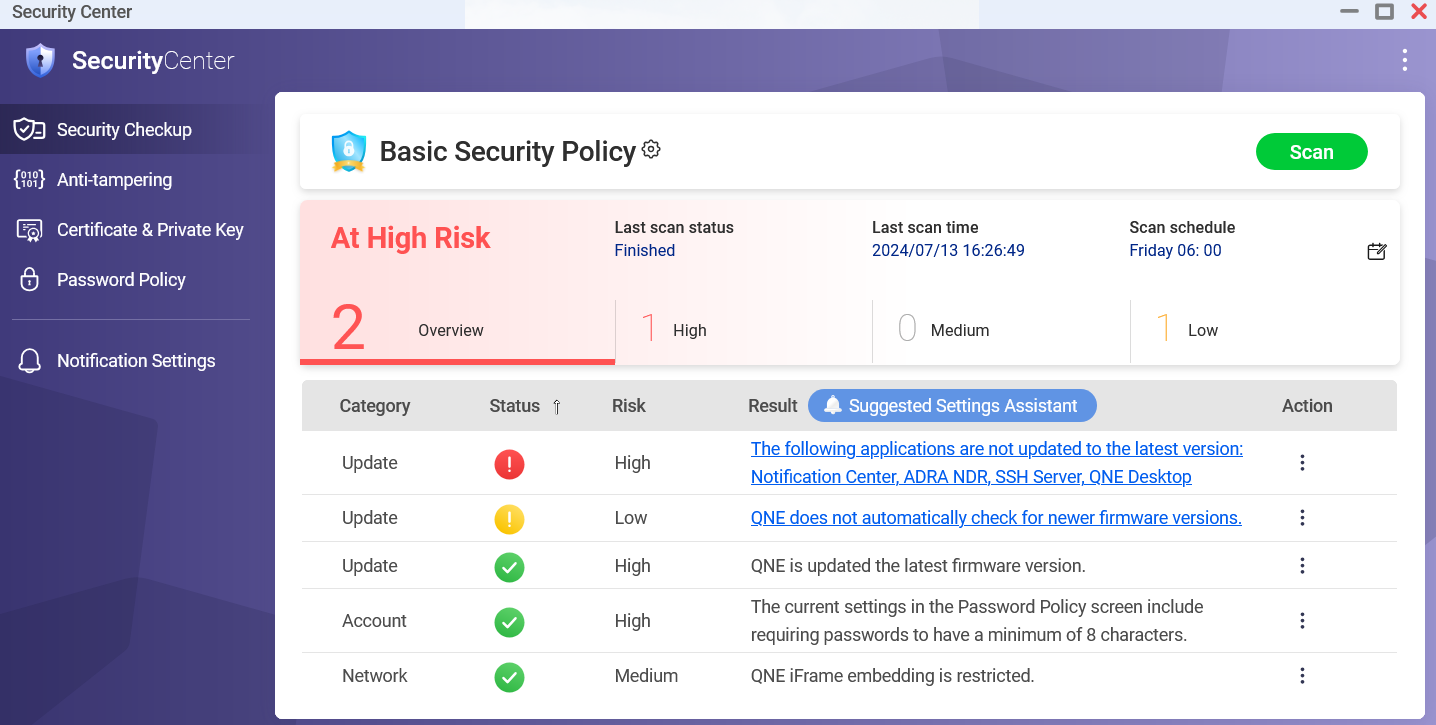
QGD sistem arayüzünde Security Center’a eriştiğinizde cihazın kendi güncel güvenlik risk durumunu görüntüleyebilirsiniz. Bu değerlendirme yalnızca QGD cihazının kendisi için geçerlidir, OT ortamlarında izlenen cihazları kapsamaz. Bu nedenle cihazın güvenlik risklerinin sistemin önerdiği en düşük seviyeye indirilmesi önerilir.
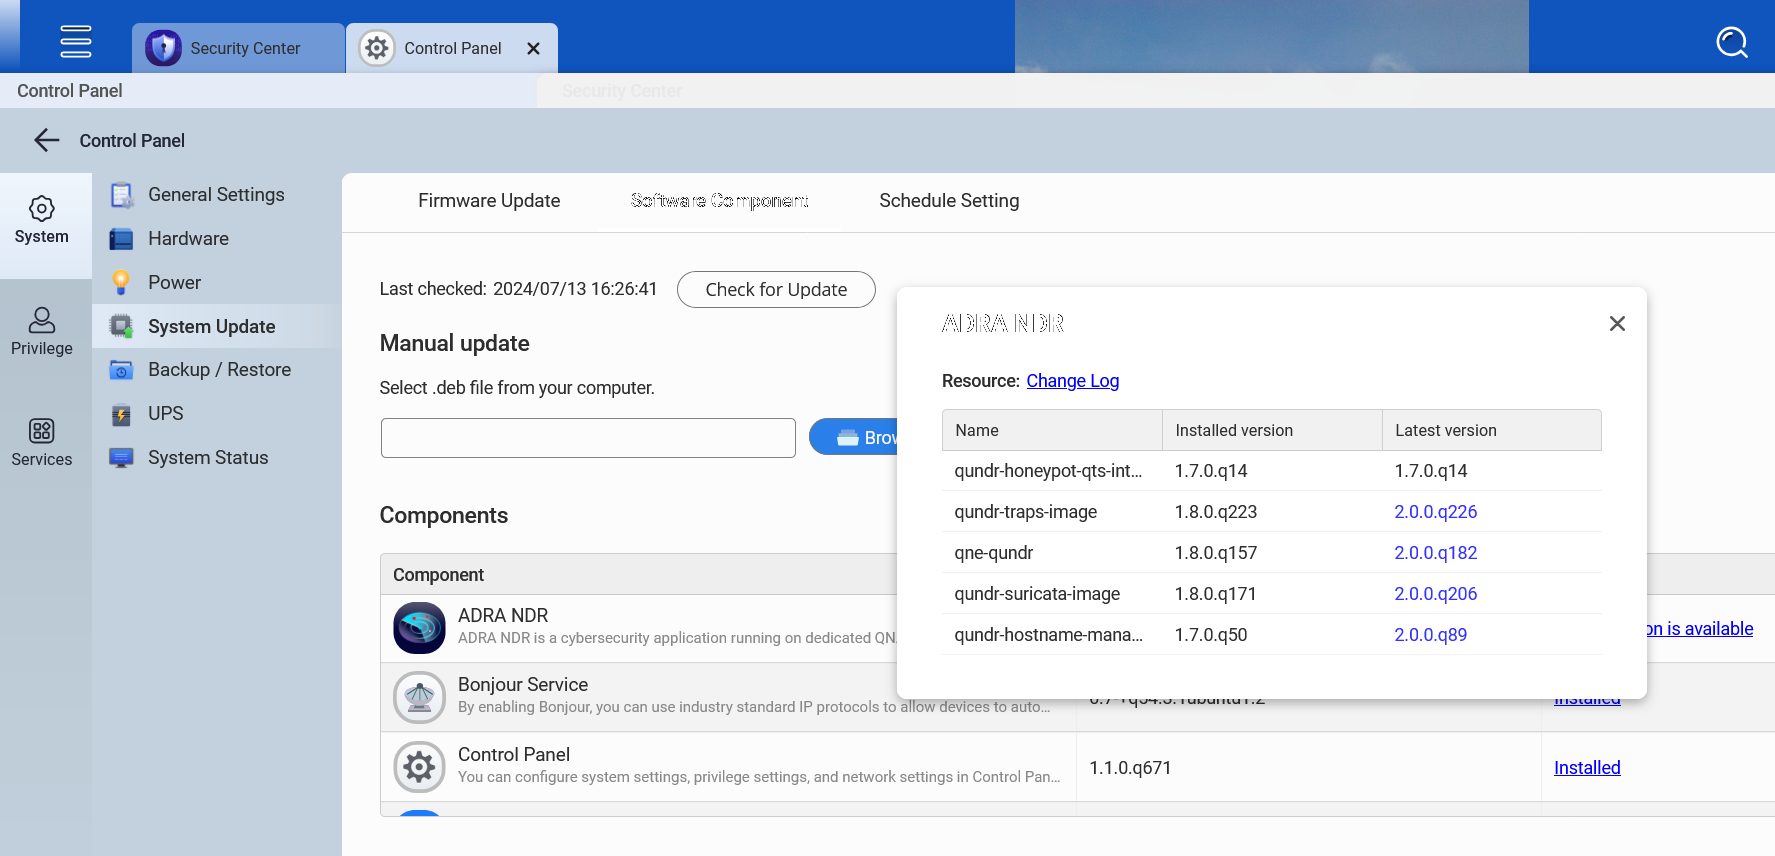
QGD’nin Kontrol Paneli’nden tüm ADRA NDR ağ uç noktası güvenlik koruma özelliklerini öncelikli olarak en son sürüme güncelleyebilirsiniz.
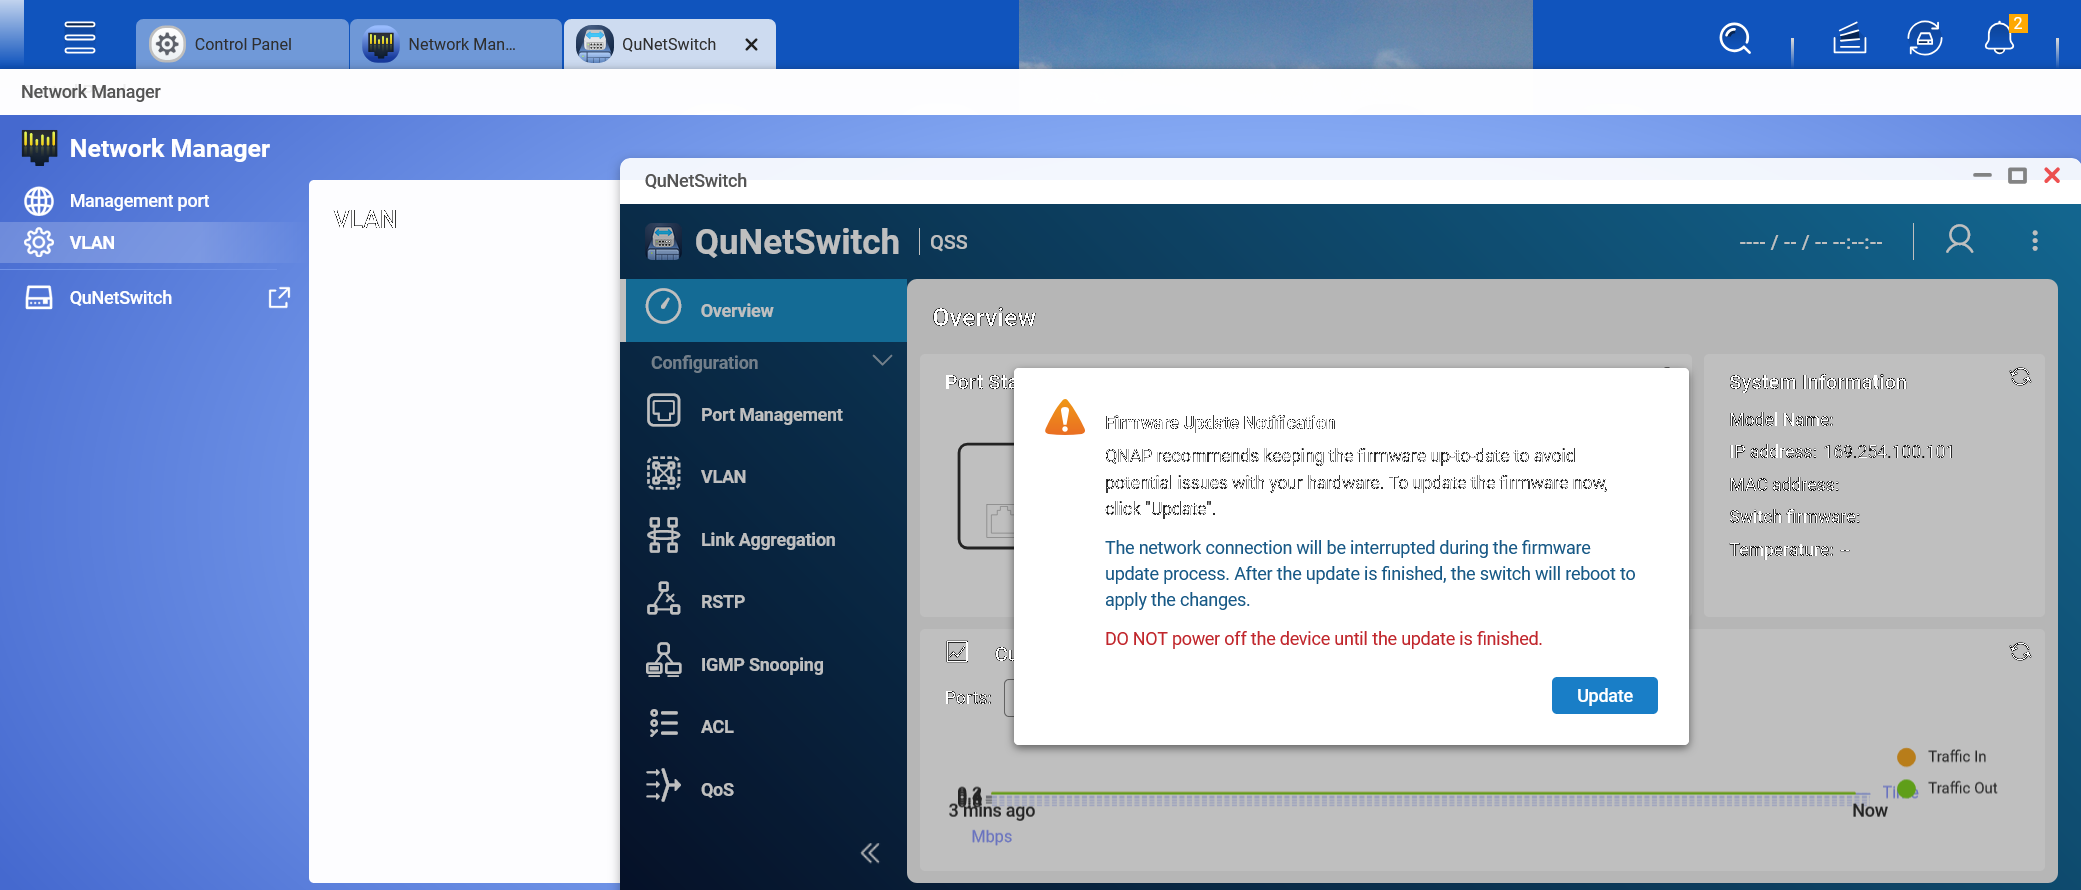
Bu ürün serisinin en kritik bileşeni olan QNE güvenlik ağ anahtarı, Network Manager üzerinden yönetilmelidir. Bu cihazın hem NAS hem de ağ anahtarı olarak çalıştığını unutmamak gerekir. Bu nedenle ağ anahtarının kendi işletim sistemi üretici yazılımı vardır ve bunun da düzenli olarak güncellenmesi gerekir.
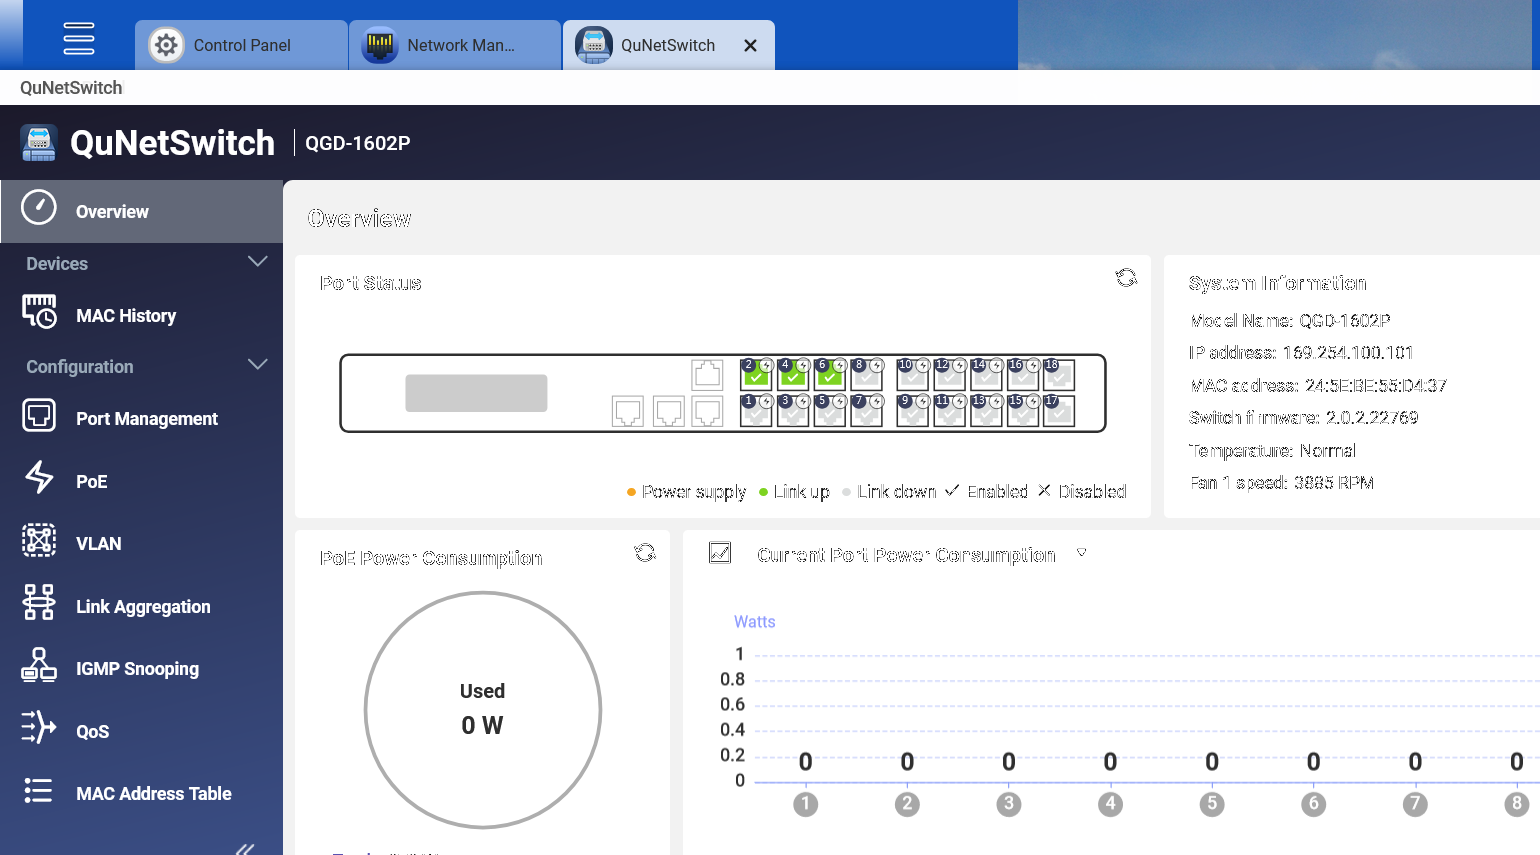
QuNetSwitch sistem arayüzünde, bağlı farklı portların durum göstergelerini görebilirsiniz. Ağ yöneticileri sol taraftan port yönetimi, PoE (Power over Ethernet), VLAN ve diğer yaygın standart ayar işlevleri gibi alışık oldukları ağ anahtarı yapılandırma özelliklerine erişebilir.
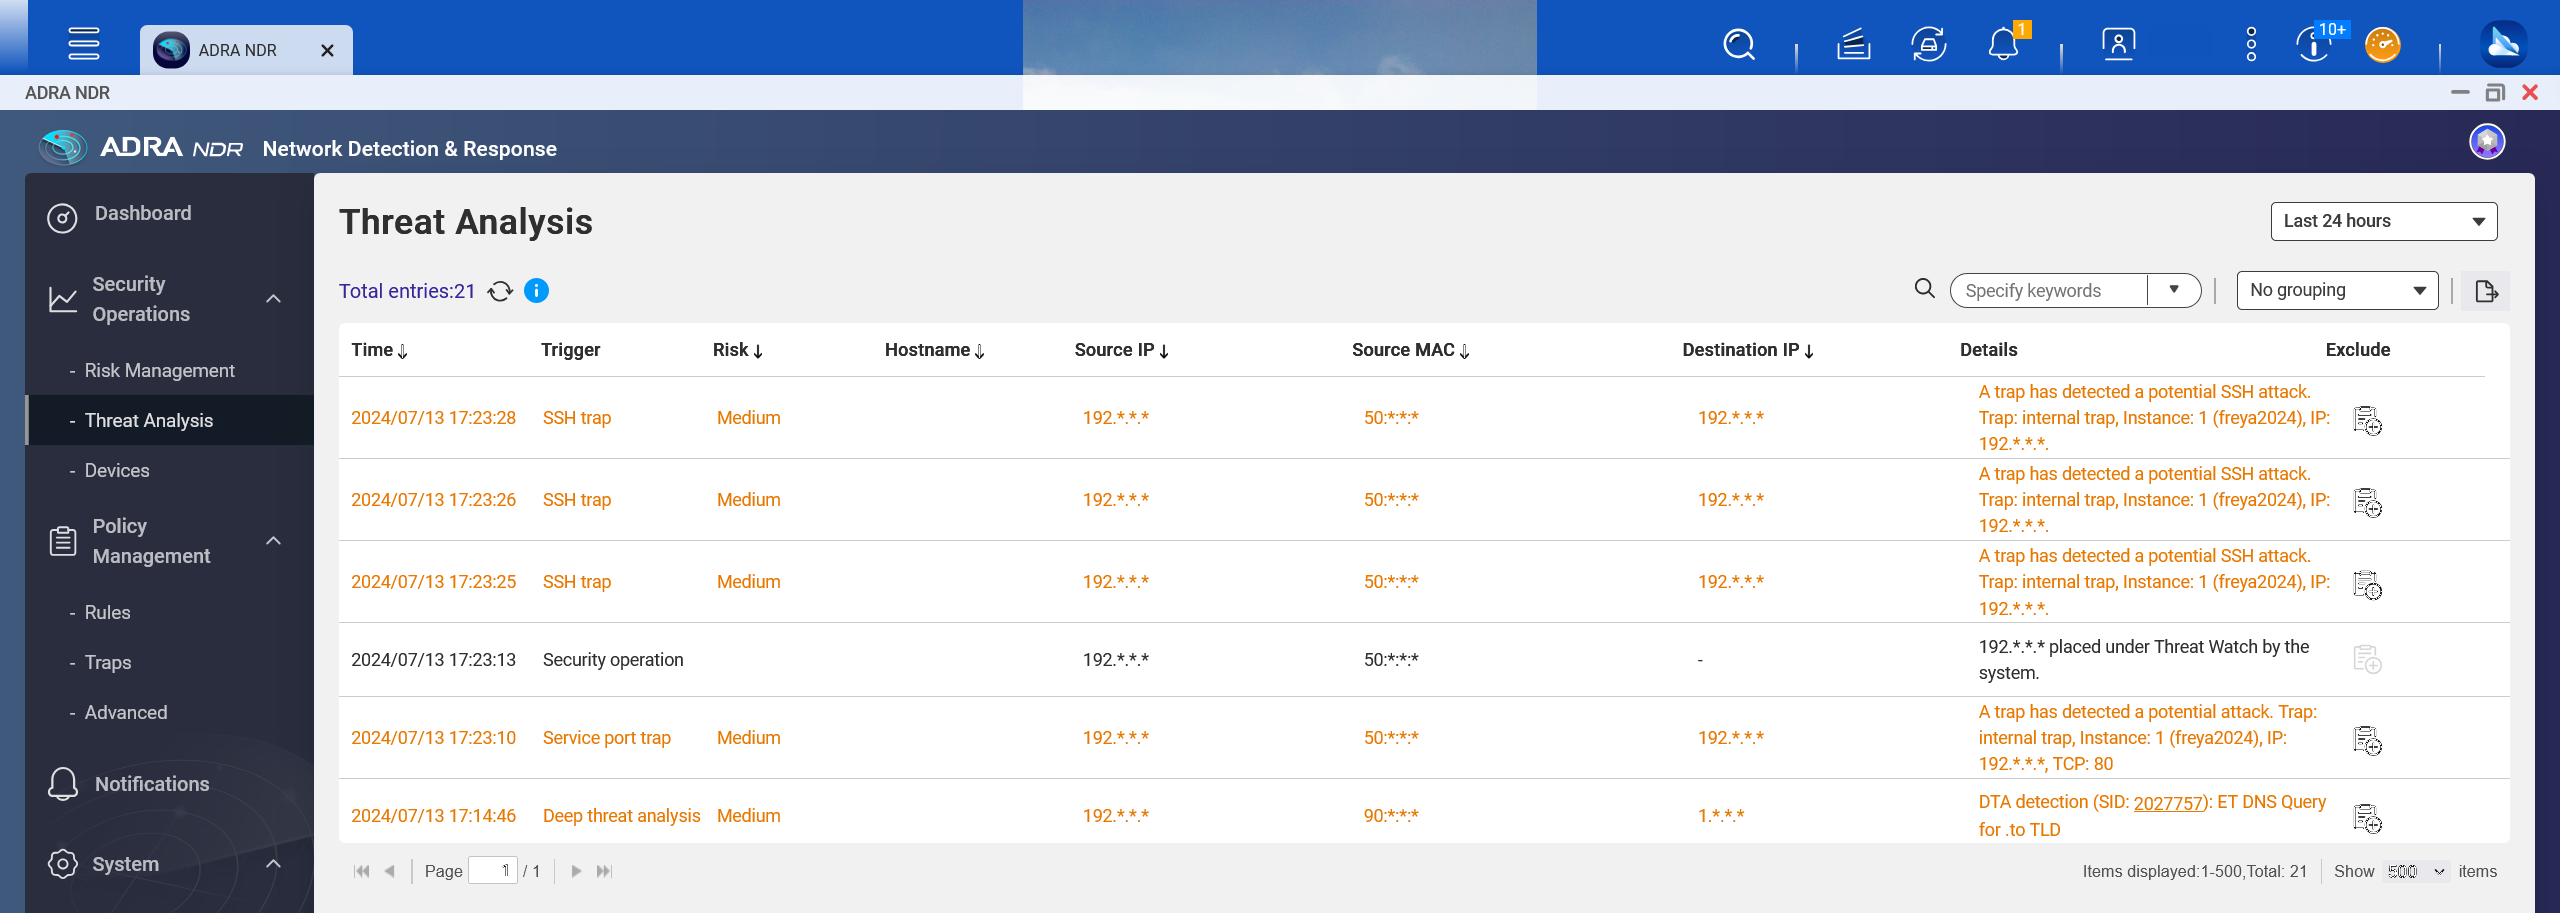
Bu ürünün en kritik temel özelliği, ADRA NDR ağ uç noktası korumasıdır. Bu sayfaya eriştiğinizde, OT ağ ortamında meydana gelen kötü amaçlı yazılım etkinliklerini, bilgisayar korsanlarının oturum açma girişimlerini ve diğer güvenlik olaylarını kaydedip açıklayan Threat Analysis sekmesine gidebilirsiniz. Sistemin yanlışlıkla tehdit olarak tanımladığı normal davranışlar listelenirse bunlar hariç tutulabilir. Dikkatli bir analiz yapılması önerilir.
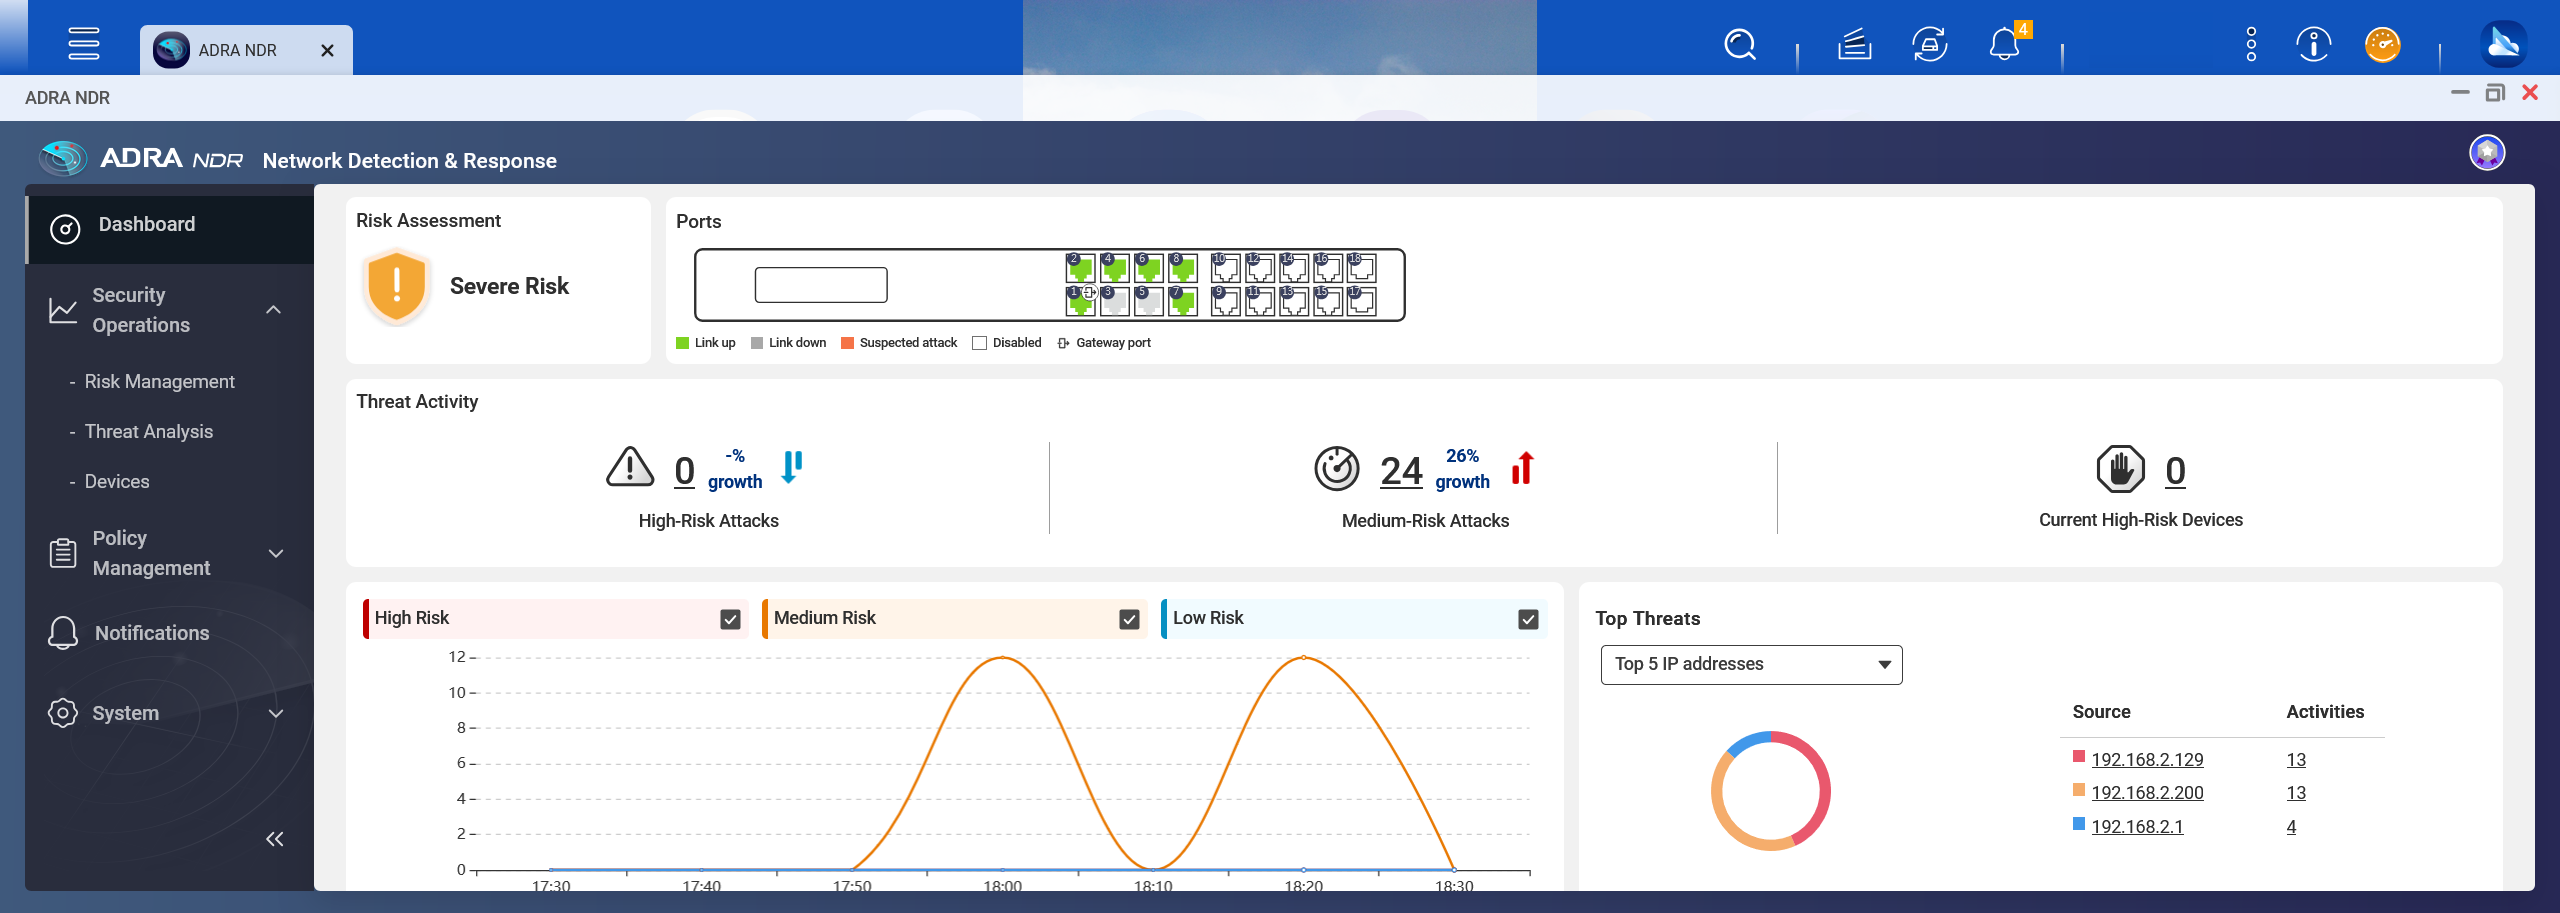
Güvenlik tehdidi bölümündeki görselleştirilmiş grafikler, başlıca tehdit kaynağı cihaz IP’lerini ve OT ağındaki çeşitli risklerin eğilim analizini gösterir.
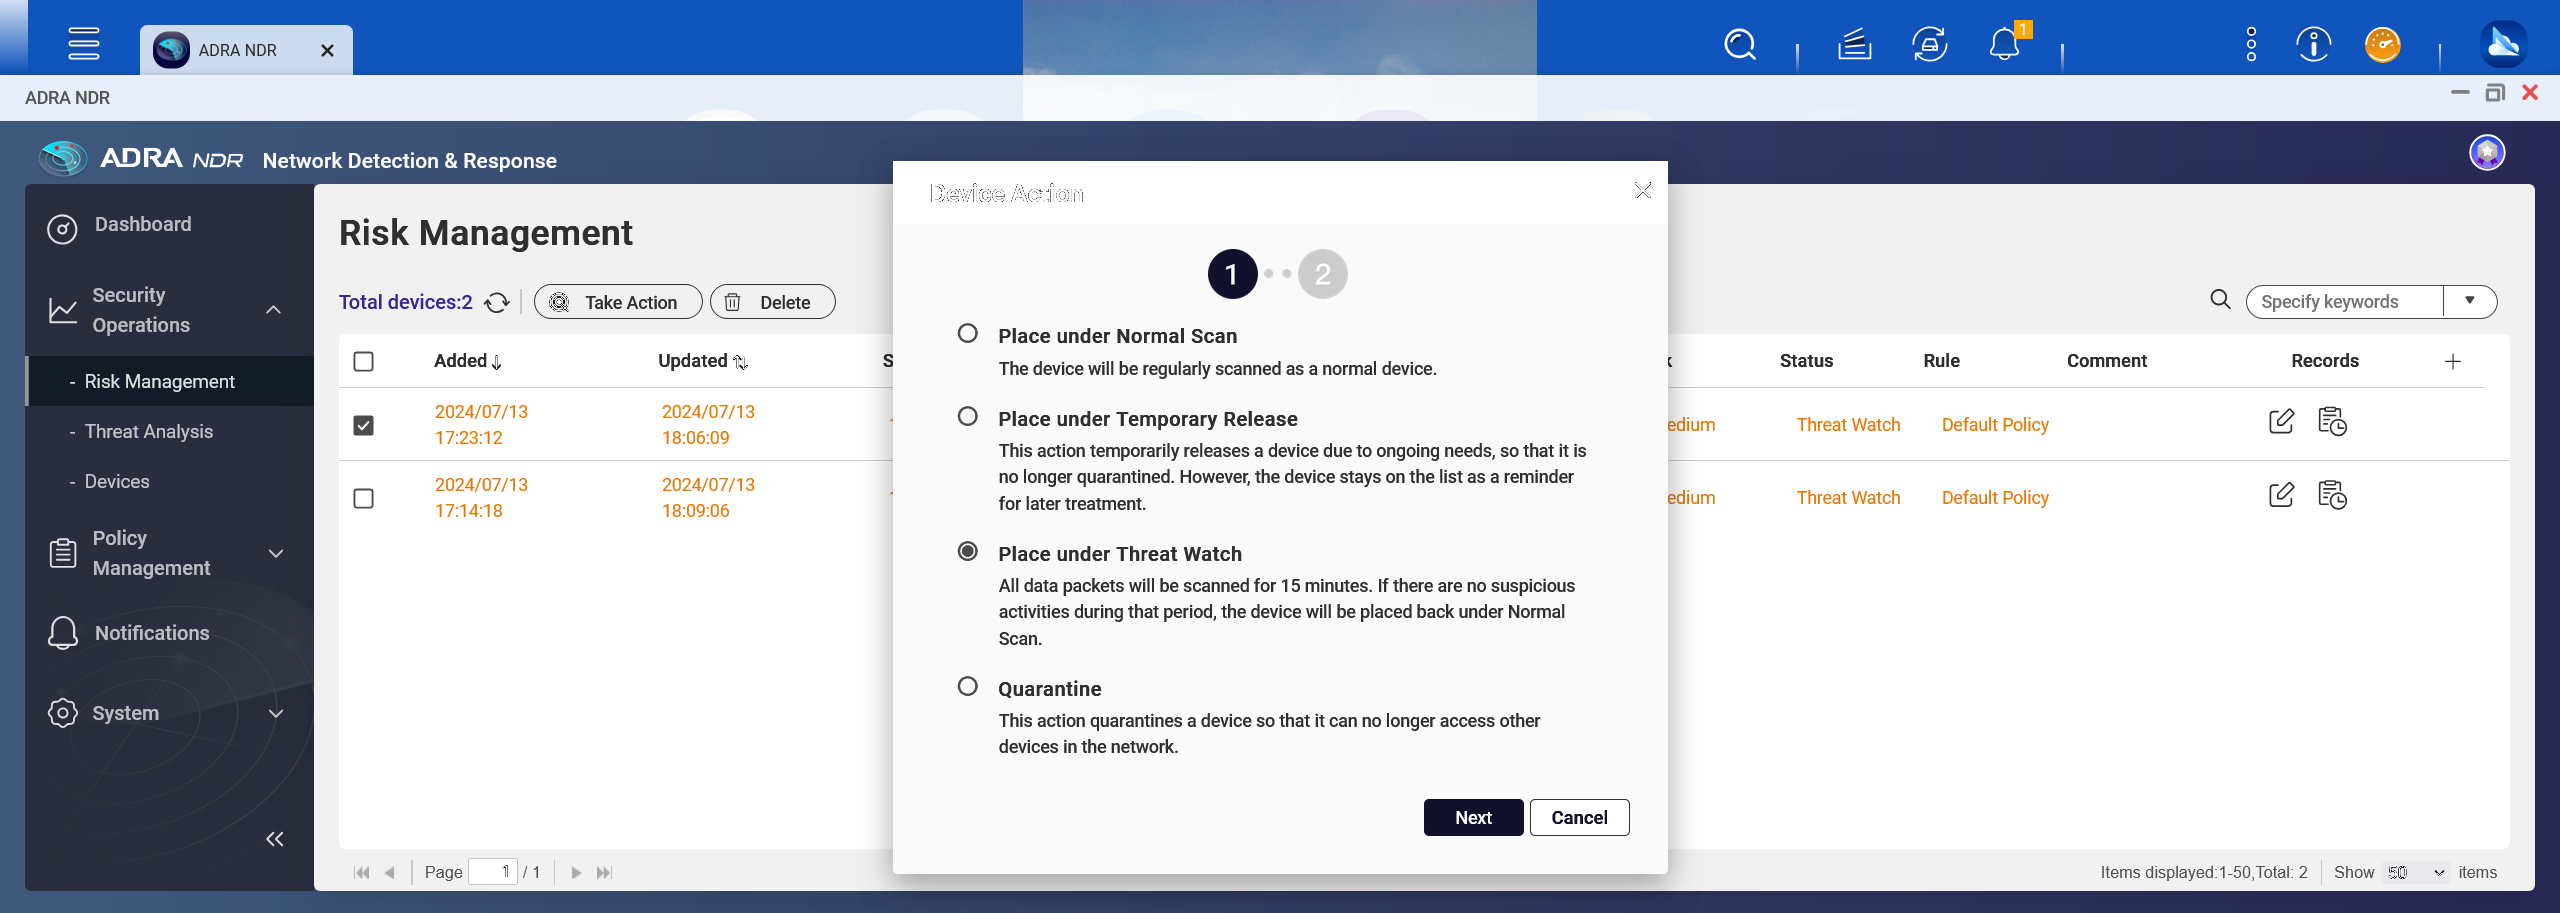
OT ağlarındaki risk yönetimi için yöneticiler, sorunlu cihazları izlemeye devam etmeyi ya da yatay bağlantıyı önlemek ve OT ortamındaki olası siber güvenlik tehditlerini azaltmak için bu cihazları izole etmeyi seçebilir.
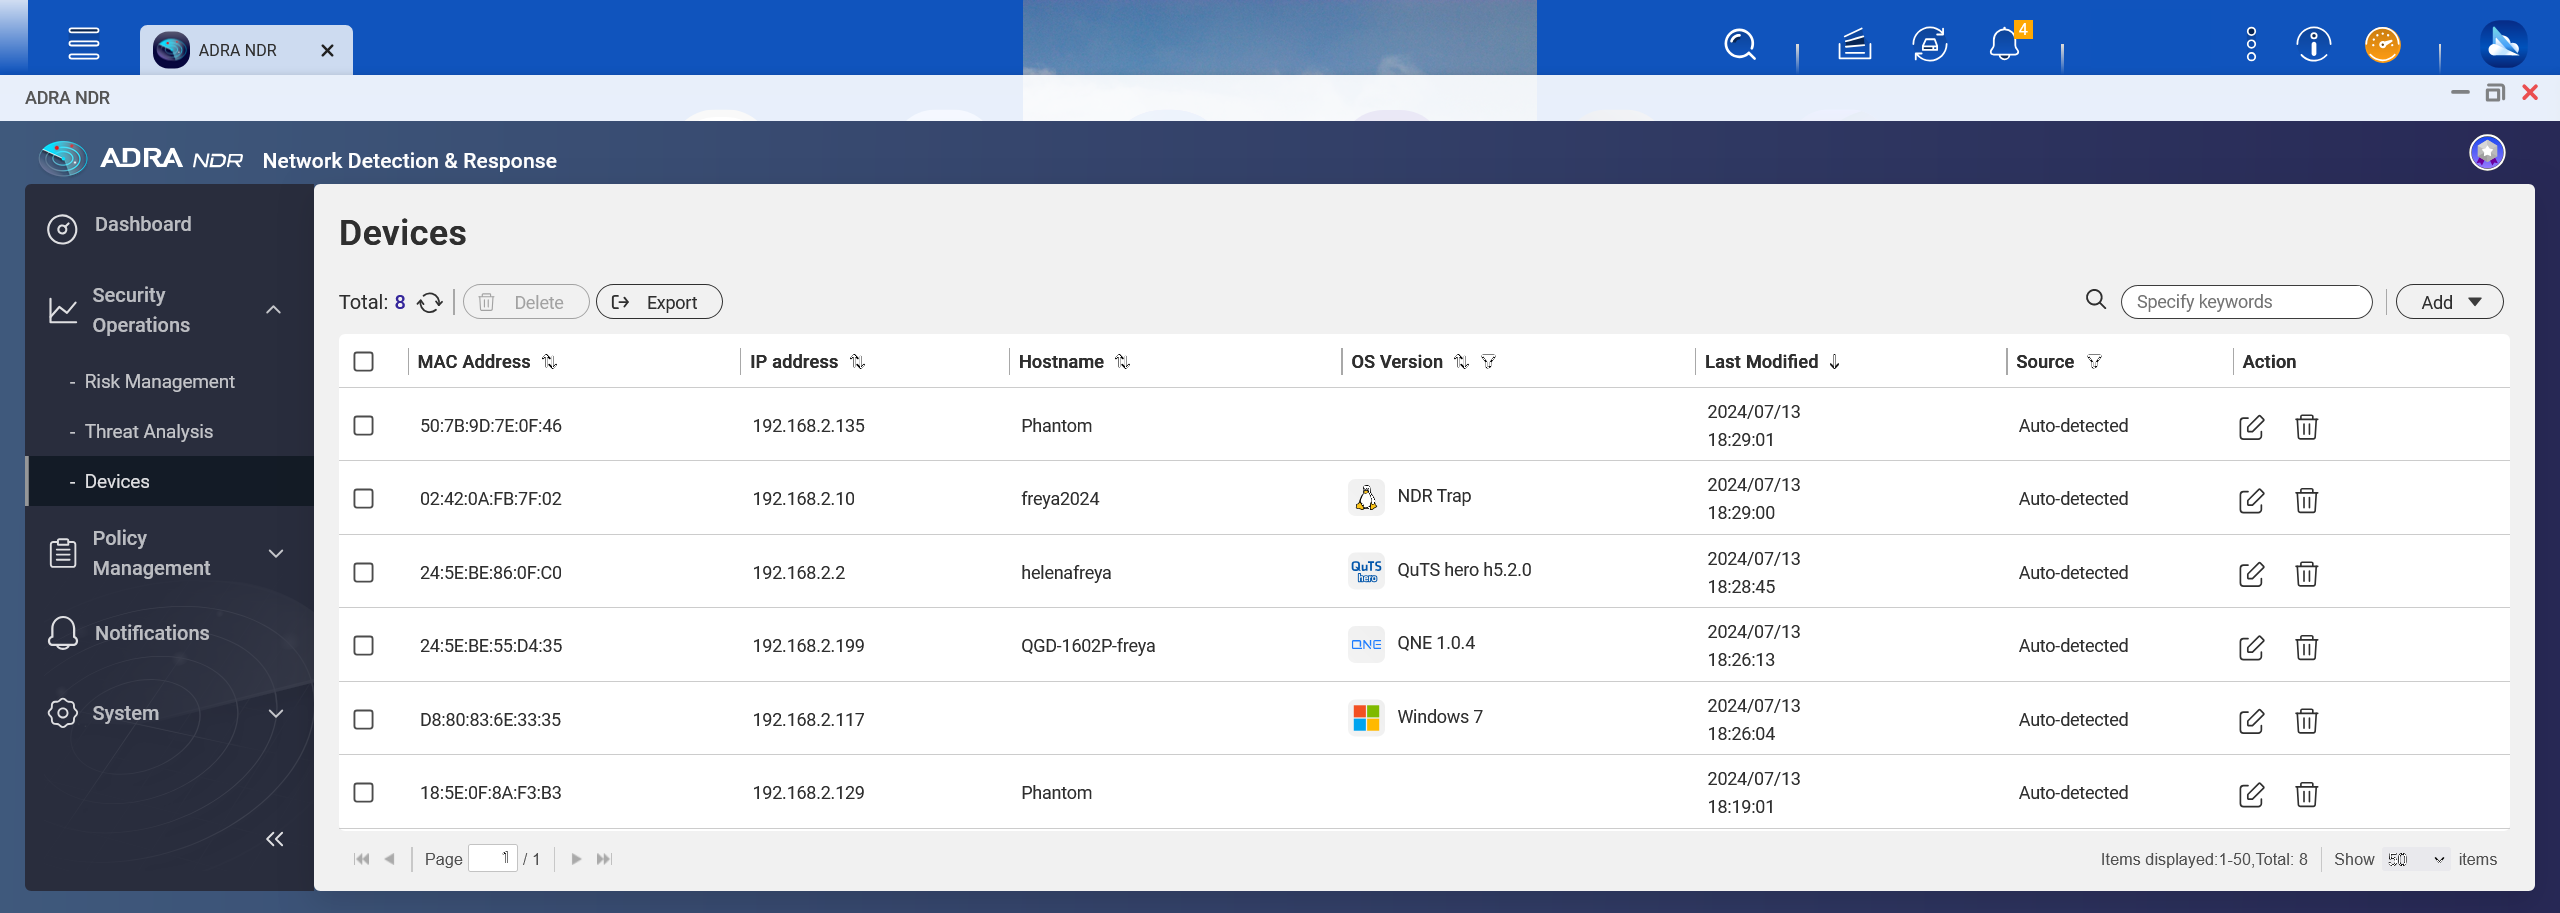
ADRA NDR’de bir cihaz listesi görüntülenir ve yöneticiler her cihaz için farklı eylemler yapılandırabilir.
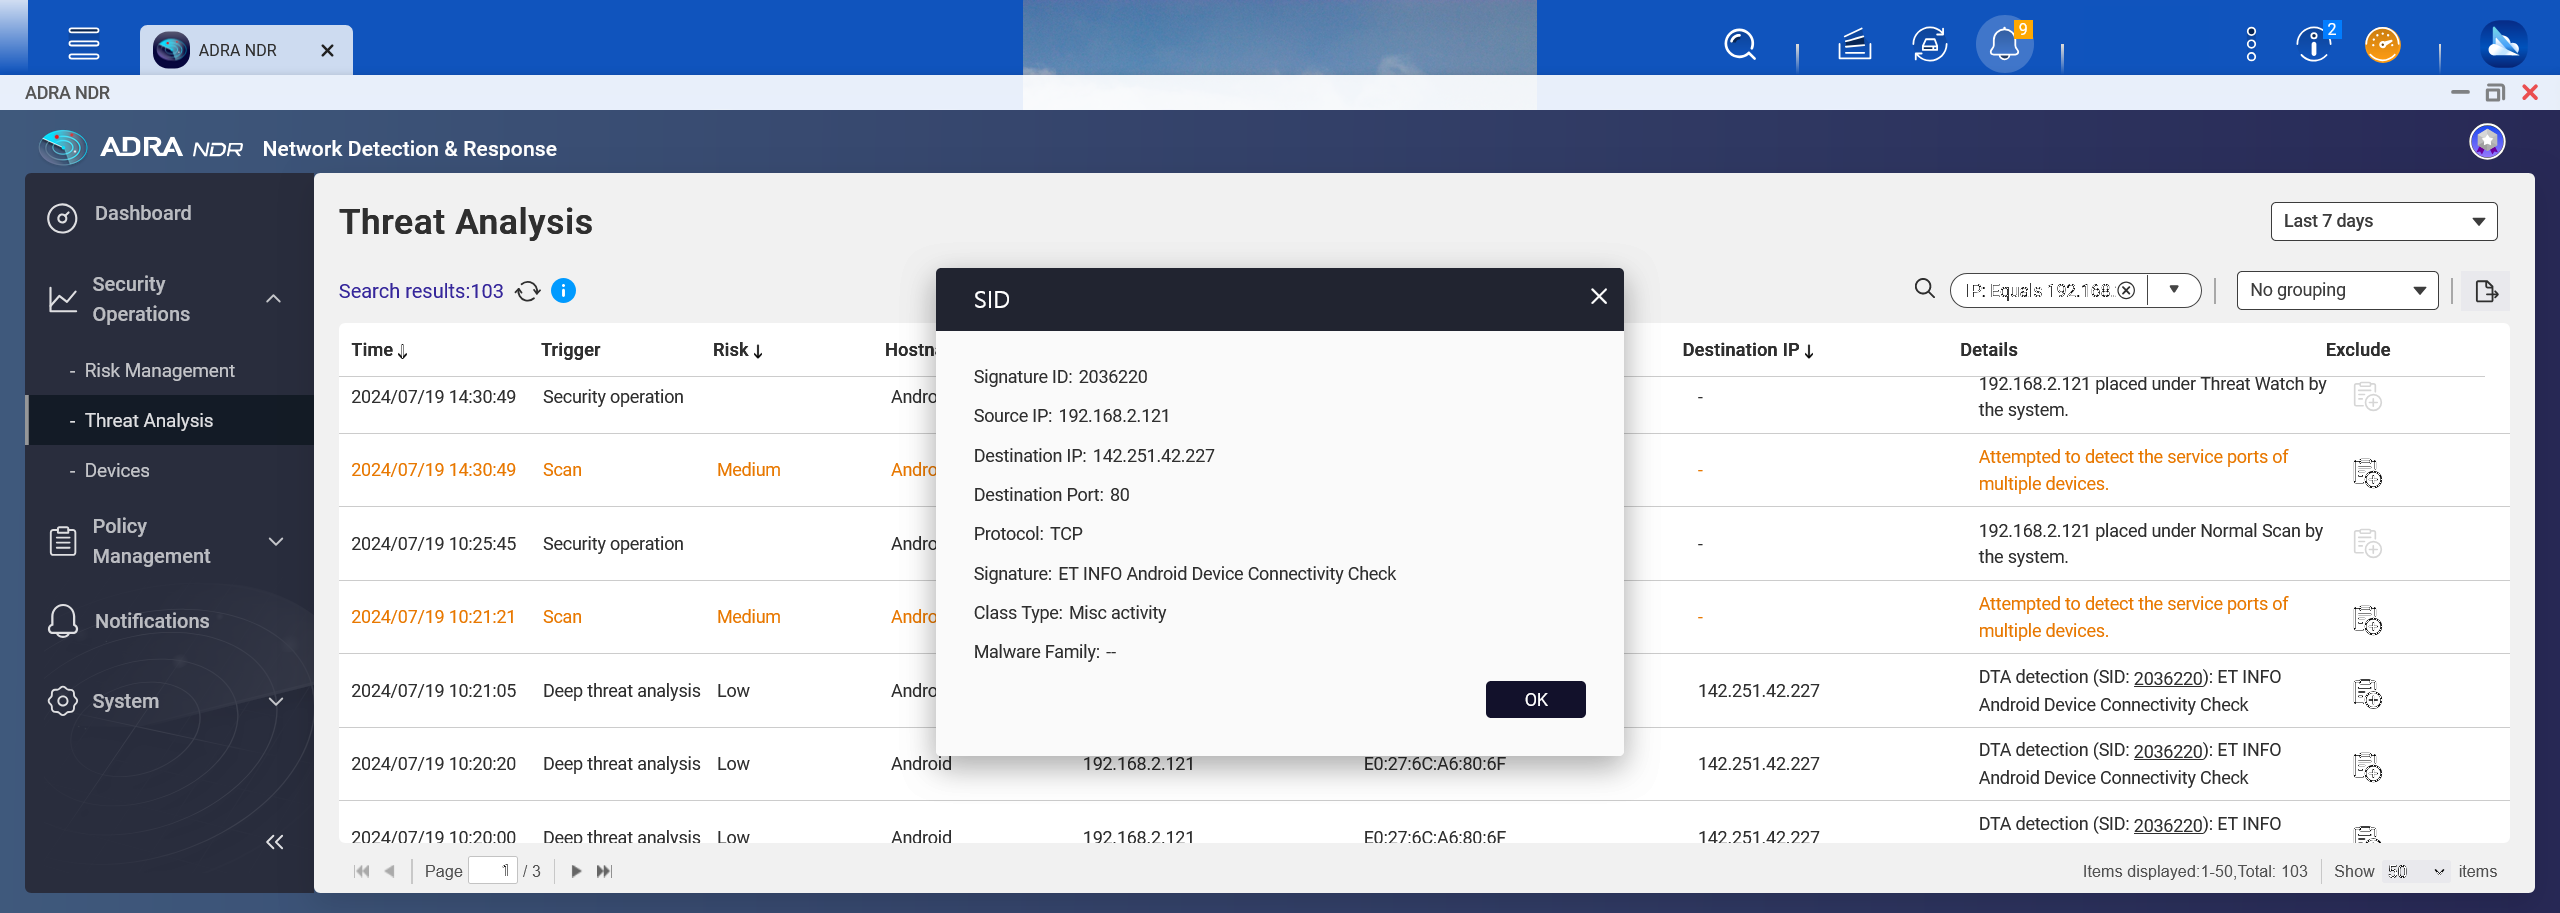
Güvenlik tehdidi analizinde bu OT cihazına ait tehdit verilerine erişebilirsiniz.
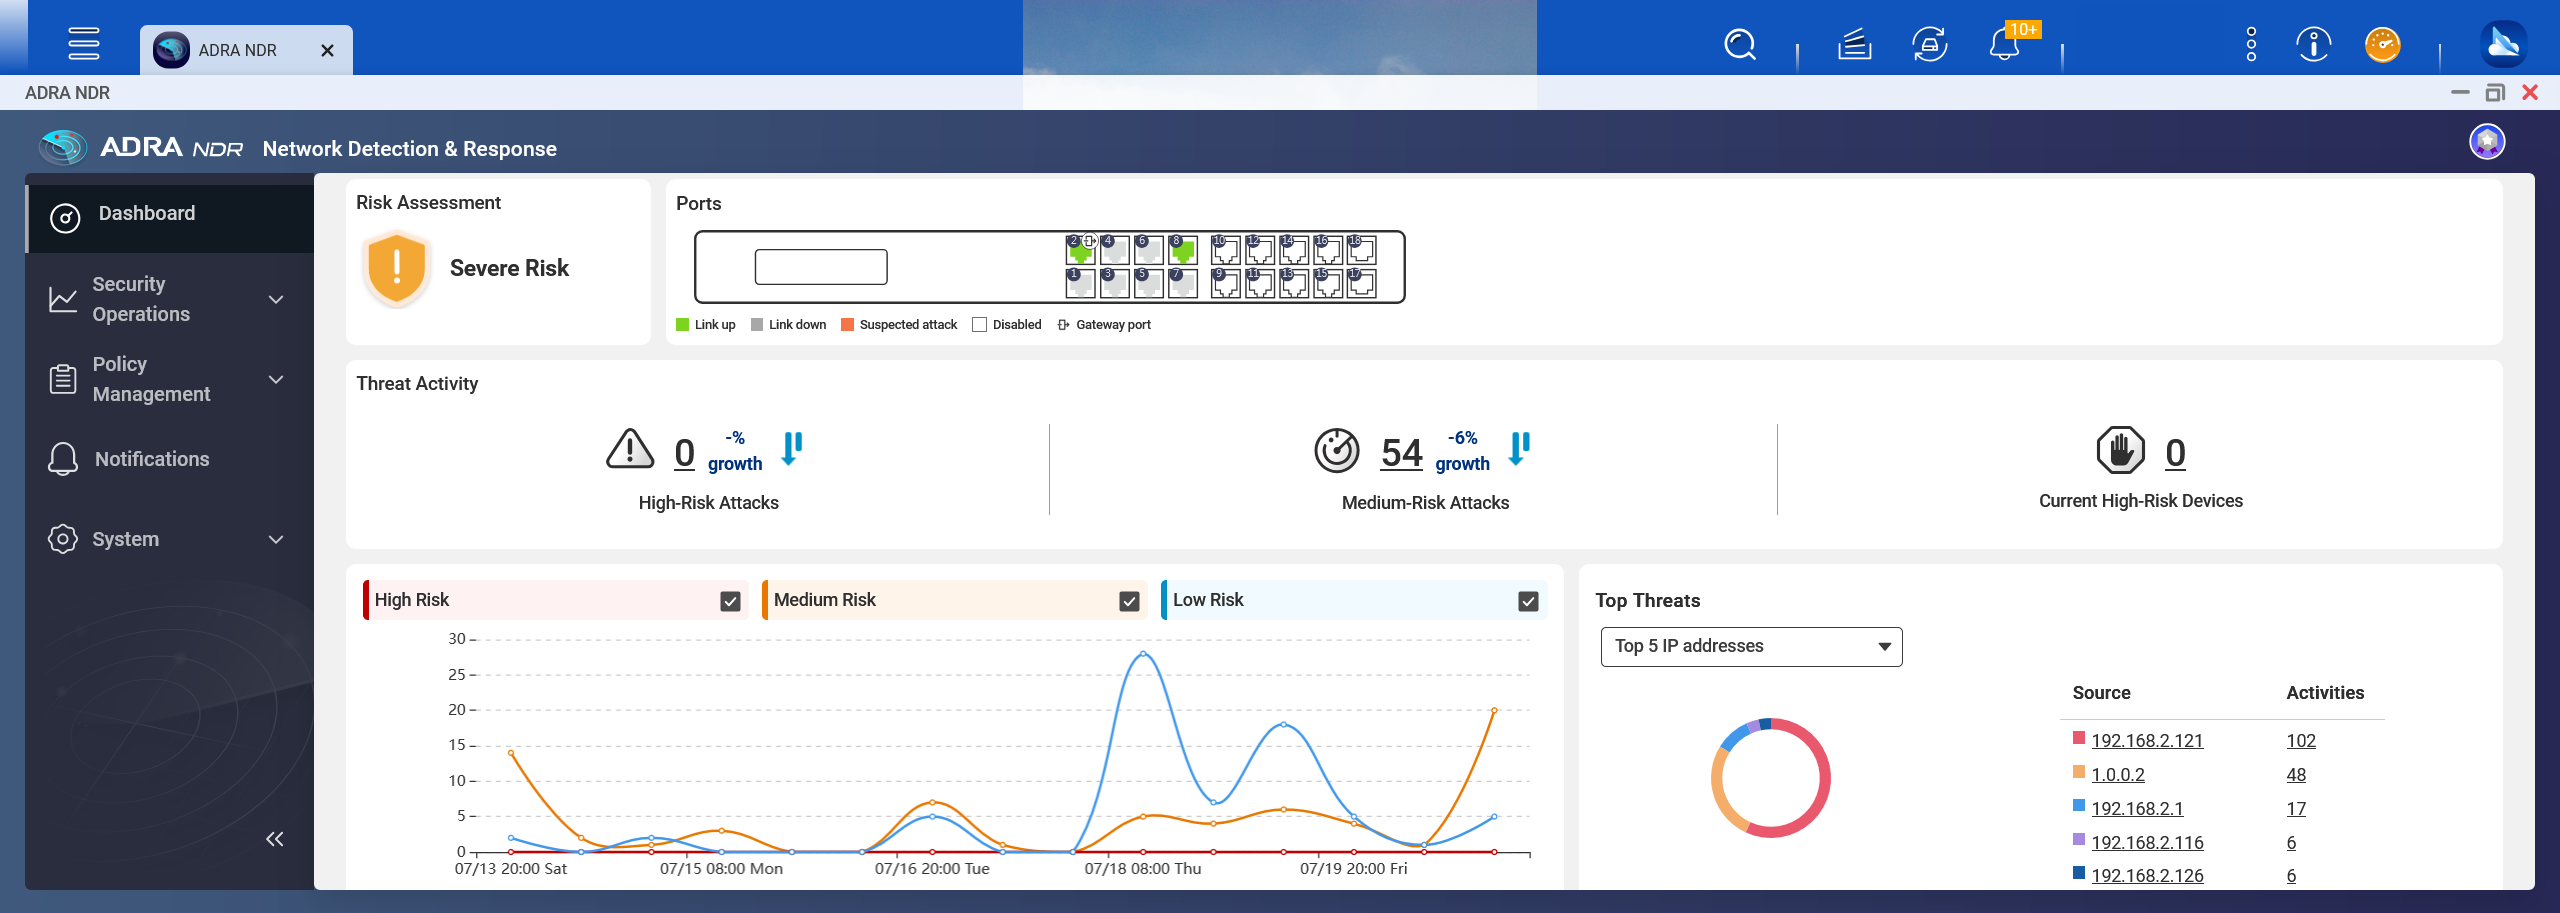
Görselleştirilmiş veriler uzun vadede takip edilebilir.
OT Alanı için Sunulan Temel Koruma Mekanizmaları
1. Kötü Amaçlı Yazılım Müdahalesinin ve Yatay Yayılmanın Önlenmesi
OT ortamları yüksek sistem kararlılığı gerektirdiğinden fidye yazılımı, truva atı veya solucan gibi saldırılar yalnızca üretim hatlarını felç etmekle kalmaz, ciddi güvenlik risklerine ve mali kayıplara da yol açabilir.
2. Yetkisiz veya Kötü Amaçlı Oturum Açmaların Önlenmesi
OT sistemindeki cihazlar bir bilgisayar korsanının oturum açmasıyla ele geçirilirse sonuçları felaket olabilir.
3. Genel Güvenlik Görünürlüğünün ve Uyumluluğun Artırılması
Yerleşik kötü amaçlı yazılım tespiti ve davranış izleme özelliklerine sahip anahtarların devreye alınması yalnızca güvenlik korumasını güçlendirmekle kalmaz, üreticilerin IEC 62443 gibi çeşitli endüstriyel güvenlik uyumluluk gereksinimlerini daha iyi karşılamasına da yardımcı olur.
4. Pratik Dağıtım Önerileri
Kritik Varlıkları ve Yüksek Riskli Alanları Belirleyin
Genellikle işe OT alanındaki üretim hattı kontrol cihazları ve kritik sunucular gibi önemli ekipmanları ve dış bağlantı tehditlerine karşı savunmasız düğümleri belirleyerek başlarız. Sonraki adım, yüksek riskli alanlardaki anahtarların dağıtımına veya değiştirilmesine öncelik vermektir. Örneğin geleneksel anahtarları QGD-1602P ile değiştirmek son derece pratik bir yaklaşımdır. Bu yükseltme, mevcut operasyonları aksatmadan OT ekipmanının korumasını güçlendirirken aynı zamanda trafiği ve davranışları izler, kayıt tutar. Bu da gelecekteki siber güvenlik uyumluluğuna katkı sağlar ve ağ yöneticilerinin yükünü hafifletir.
Adım Adım Dağıtım ve Doğrulama
Trafik, performans ve kararlılık üzerindeki etkisini gözlemlemek için üretim veya test ortamlarında küçük ölçekli bir dağıtımla başlayın. Tüm OT alanına kademeli olarak genişletmeden önce izleme, algılama ve uyarı işlevlerinin doğru çalıştığını doğrulayın.
İyi Bir Günlük Yönetimi ve Uyarı Müdahale Süreci
Gelişmiş kötü amaçlı yazılım tespiti ve davranış izleme özelliklerine sahip olsa bile, iyi tanımlanmış bir uyarı müdahale süreci ile uygun günlük yönetimi ve analiz araçları olmadan sistem tam potansiyeliyle çalışamaz.
BT Departmanıyla İş Birliği
OT ve BT’nin gereksinimleri tamamen aynı değildir. OT genellikle kararlılığı ön planda tutar ve OT çalışma alanını etkileyebilecek sık sistem güncellemelerinden veya karmaşık ortam uygulamalarından kaçınır; vakaların büyük çoğunluğunda OT sistemleri hiçbir kesintiyi kaldıramaz. BT ise daha zamanında güncellemeler gerektirir ve kullanıcı tarafında zaman zaman yaşanan bağlantı kesintileri veya yeniden başlatmalar daha kolay kabul edilebilir. Ancak OT için durum böyle değildir.
Endüstriyel bilgisayarların bulunduğu OT ortamlarında geleneksel anahtarlar öncelikle veri iletim cihazı olarak görev yapar. Ancak günümüzde güvenlik tehditlerinin giderek karmaşıklaşmasıyla birlikte, hem ekipman hem de ağ katmanında kötü amaçlı yazılım tespiti ve cihaz davranışı izleme özelliklerine sahip anahtarların devreye alınması, fidye yazılımı, truva atı saldırıları ve yetkisiz erişime karşı koruma yeteneklerini önemli ölçüde güçlendirebilir.
Bu tür anahtarlar, en temel paket incelemesi ve davranış karşılaştırmasından başlayıp gerçek zamanlı uyarılar ve görselleştirilmiş bilgilerle birleşerek OT ortamlarına önceki çözümlere kıyasla çok daha üstün bir güvenlik koruması sunar. İşte QNAP’ın QGD serisinin temel avantajı budur.
