Categories
Blog posts about QNAP's products and technologies.
Dijital çağda veri, kurumsal faaliyetlerin temel varlığı hâline geldi. Müşteri bilgilerinden mali raporlara ve kurumsal karar alma verilerine kadar tüm bu verilerin güvenliği ve bütünlüğü, bir şirketin varlığını sürdürmesi ve büyümesi için hayati önem taşır. Ancak siber tehditlerin giderek ciddileşmesi, özellikle de fidye yazılımı saldırılarındaki artış nedeniyle işletmeler veri güvenliği konusunda benzeri görülmemiş zorluklarla karşı karşıya. Bu durumda “Veri Değişmezliği” teknolojisi işletmelerin giderek daha fazla ilgisini çekiyor. Bu teknoloji, verilerin değiştirilmesini ve silinmesini engelleyerek işletmelere ek bir koruma katmanı sağlar; böylece bir siber saldırı durumunda bile veri bütünlüğünü güvence altına alır ve kritik iş verilerini korur.
Veri değişmezliği, mevzuata uyum açısından da önemlidir. Dünya genelinde giderek daha fazla düzenleme, şirketlerin verileri uzun süre saklamasını ve verilerin kurcalanmamasını güvence altına almasını şart koşuyor. Bu, yalnızca kurumsal bilgi güvenliği için bir güvence değil, aynı zamanda yasal gereklilikleri karşılamanın da temel bir yoludur. Bu yazıda veri değişmezliğinin temel kavramını, işletmeler için önemini, fidye yazılımı saldırılarını önleme yöntemlerini ve QNAP’ın gelişmiş depolama çözümleriyle işletmelerin veri değişmezliğini nasıl kolayca sağlayabileceğini ayrıntılı olarak ele alıyoruz.
Basitçe söylemek gerekirse veri değişmezliği, verilerin bir kez yazıldıktan sonra değiştirilemeyeceği veya silinemeyeceği, yalnızca okunabileceği anlamına gelir. Bu teknoloji, özellikle kritik verilerin uzun vadeli korunması için uygundur. İster dahili hataları önlemek ister dış kaynaklı kötü amaçlı saldırılara karşı koymak olsun, veri değişmezliği veri bütünlüğünü etkili bir şekilde güvence altına alır. Veri değişmezliği genellikle çeşitli teknolojilerle sağlanır; bunların en yaygınları WORM (Write Once, Read Many: bir kez yaz, çok kez oku) teknolojisi ve Nesne Kilidi (Object Lock) özelliğidir.
Genel olarak veri değişmezliği, verilerin kurcalanmasını önleyerek işletmelere daha güvenli bir veri yönetimi ortamı sunar. Bu teknoloji, özellikle dahili işlem hataları, dış kaynaklı siber saldırılar veya yasal gerekliliklerle başa çıkarken veri güvenliğini korumanın etkili bir yolu hâline gelmiştir.
Modern işletmelerde veri, yalnızca faaliyetlerin bir yan ürünü değil, temel işin kritik bir bileşeni hâline gelmiştir. Müşterilerin kişisel bilgileri, satış verileri veya mali kayıtlar gibi hassas veriler, bir işletmenin faaliyetlerini sürdürebilmesi üzerinde belirleyici bir etkiye sahiptir. Veri miktarı artmaya devam ettikçe işletmeler, bu verileri kurcalanmaya, yanlışlıkla silinmeye veya kötü amaçlı zarara karşı korumak için daha gelişmiş yöntemlere ihtiyaç duyar.
Bu hassas veriler bir kez tehlikeye girdiğinde şirketler birçok kayıpla karşılaşabilir. Öncelikle veri kaybı veya verilerin kurcalanması, iş faaliyetlerini doğrudan etkileyerek şirketin hizmet veya ürünlerini zamanında sunmasını engelleyebilir ve böylece müşteri güvenini zedeleyebilir. İkinci olarak veri sızıntısı veya kurcalanması yasal ve düzenleyici sorunlara da yol açarak şirketin uyumluluk riskini daha da artırabilir. Daha da kötüsü, şirketin itibarı ciddi şekilde zarar görebilir ve itibar kaybı çoğu zaman geri döndürülemez.
Veri değişmezliği, hassas verileri korumanın yanı sıra uyumluluk gerekliliklerinin karşılanmasında da kritik bir rol oynar. Dünya genelinde düzenlemeler giderek sıkılaştıkça işletmelerin yasal gerekliliklere uymak için verilerin uzun süreli saklanmasını ve değiştirilemezliğini sağlaması gerekir. Örneğin Avrupa Birliği’nin GDPR (Genel Veri Koruma Yönetmeliği) düzenlemesi, veri korumada şeffaflık ve güvenlik de dahil olmak üzere kişisel verilerin işlenmesine katı kurallar getirir. Benzer şekilde ABD’de HIPAA (Sağlık Sigortası Taşınabilirlik ve Sorumluluk Yasası), sağlık kuruluşlarının hasta verilerini korumasını ve veri bütünlüğünü sağlamasını şart koşar.
WORM (write once, read many) ve Nesne Kilidi gibi veri değişmezliği teknolojileri, işletmelerin bu düzenlemelere uyması için teknik bir temel oluşturarak güvenli ve yasal gerekliliklere uygun şekilde faaliyet göstermelerini sağlar.
Aslında pek çok işletme, veri değişmezliğinin önemini geçmişteki büyük siber saldırılardan öğrendi.
Fidye yazılımı, bir şirketin verilerini şifreleyen ve şifre çözme anahtarı karşılığında kurbandan fidye talep eden bir kötü amaçlı yazılım türüdür. Son yıllarda fidye yazılımı saldırılarının sayısı ve karmaşıklığı artıyor; her ölçekten şirket bu saldırıların hedefi hâline geldi. Fidye yazılımları genellikle kimlik avı e-postaları veya sistem güvenlik açıkları yoluyla kurumsal ağa sızar, ardından şirketin kritik verilerini şifreleyerek işletmenin normal şekilde çalışamamasına neden olur. Şirketler verileri zamanında geri yükleyemezse iş kesintisi, müşteri kaybı ve marka itibarının zedelenmesi gibi risklerle karşı karşıya kalabilir.
2017’deki WannaCry fidye yazılımı saldırısı dünya genelinde yüzlerce şirketi etkiledi; verileri şifrelenen bu şirketlerin faaliyetleri durma noktasına geldi. Bilgisayar korsanları, verilerin şifresini çözmek karşılığında bu şirketlerden yüksek fidyeler talep etti. Ancak veri değişmezliği teknolojisini benimsemiş şirketler için durum oldukça farklıydı. Bu şirketler, fidye ödemek zorunda kalmadan değişmez veri depolarından yararlanarak faaliyetlerine hızla devam edebildi.
Bu gerçek vakalar, siber tehditlere karşı korunmada değişmez verilerin değerini açıkça ortaya koyuyor. Fidye yazılımı saldırıları sıklaştıkça veri değişmezliği, işletmelerin gelecekteki güvenlik zorluklarıyla başa çıkmasında kritik bir silah olacaktır.
İşletmeler ağ savunmalarını güçlendirmek ve verileri düzenli olarak yedeklemek gibi çeşitli önlemlerle saldırı riskini azaltabilse de bu yöntemler fidye yazılımı tehdidini tamamen ortadan kaldırmaya yetmez. Özellikle işletmenin yedekleme sisteminin kendisi saldırıya uğradığında geleneksel yedekleme çözümleri yeterli korumayı sağlayamayabilir.
Veri değişmezliği teknolojisi, fidye yazılımı saldırılarına karşı korunmada muazzam bir potansiyel ortaya koymuştur. İşletmeler WORM veya Nesne Kilidi gibi teknolojiler sayesinde verilerin bir kez yazıldıktan sonra değiştirilememesini veya silinememesini sağlayabilir. Bilgisayar korsanları şirketin sistemine sızmayı başarsa bile değişmez verileri şifreleyemez veya değiştiremez. Bu da işletmenin birincil veri sistemi fidye yazılımı saldırısına uğrasa bile saldırgana fidye ödemek zorunda kalmadan değişmez veriler sayesinde normal faaliyetlerine hızla dönebileceği anlamına gelir.
İşletmeler veri değişmezliğini sağlamak ve veri güvenliğini güvence altına almak için genellikle birkaç teknolojiyi bir arada kullanır. İşte temel teknolojik bileşenlerden bazıları:
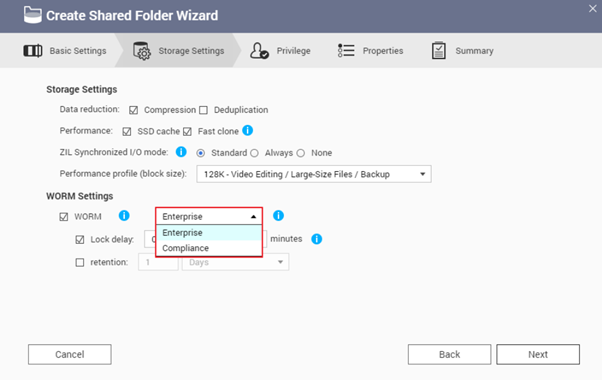
1. WORM (Write Once, Read Many): WORM, yaygın bir veri değişmezliği teknolojisidir. Temel fikri, verilerin bir kez yazılmasına izin vermek ve sonrasında verilerin yalnızca okunabilmesini, değiştirilememesini veya silinememesini sağlamaktır. Bu teknoloji finans, hukuk ve sağlık gibi veri bütünlüğüne büyük ölçüde dayanan sektörlerde yaygın olarak kullanılır. Örneğin finans kuruluşlarının çok sayıda işlem kaydını saklaması gerekir. Bu kayıtlar oluşturulduktan sonra gelecekteki denetim veya incelemeler için veri bütünlüğünün korunması şarttır. WORM teknolojisi, bu verilerin kazara veya kötü niyetli eylemlerle zarar görmemesini sağlar. Bu teknoloji, veriler depolama cihazına yazıldıktan sonra değiştirilememesini veya silinememesini ve yalnızca okunabilmesini güvence altına alır. Böylece fidye yazılımlarının depolanan verileri şifrelemesi veya değiştirmesi etkili bir şekilde önlenir.
2. Nesne Kilidi (Object Lock): Nesne Kilidi, veri değişmezliğini sağlayan bir diğer teknolojidir. İşletmelerin veriler için ihtiyaç duydukları kadar bir “kilit” süresi belirlemesine olanak tanır; bu süre boyunca veriler değiştirilemez veya silinemez. Bu esneklik sayesinde Nesne Kilidi, veri değişmezliğini uygulamak isteyen işletmeler için ideal bir seçenek hâline gelir; özellikle de verilerin koruma süresini farklı iş ihtiyaçlarına göre ayarlamaları gerektiğinde. Örneğin sağlık kuruluşlarının hasta kayıtlarını farklı yasal gerekliliklere göre saklaması gerekebilir ve bu kayıtların birkaç yıl, hatta daha uzun süre tutulması gerekebilir. Nesne Kilidi bu tür ihtiyaçlara esnek bir şekilde yanıt verebilir. İşletmeler Nesne Kilidi ile her veri nesnesi için kilit süresini ayrı ayrı belirleyebilir. Bu süre boyunca veriler değiştirilemez veya silinemez; böylece kritik verilerin depolama süresince güvenliği sağlanır.
3. Çok katmanlı depolama mimarisi: İşletmeler veri değişmezliğini uygularken genellikle çok katmanlı bir depolama mimarisi benimser. Bu, verilerin farklı fiziksel veya bulut konumlarında depolanması ve her depolama katmanının değişmezlik korumasına sahip olması anlamına gelir; böylece veri güvenliği daha da artırılır.
Depolama çözümlerinde öncü bir sağlayıcı olan QNAP, kapsamlı veri değişmezliği çözümleri sunarak işletmelerin hem bulut hem de şirket içi dağıtımlarda uzun vadeli veri güvenliği ve bütünlüğü sağlamasına yardımcı olur.
QNAP’ın depolama çözümleri, veri değişmezliğini kolayca sağlamak için yerleşik WORM ve Nesne Kilidi teknolojilerine sahiptir. Bu teknolojiler, verilerin bir kez yazıldıktan sonra değiştirilememesini veya silinememesini sağlar. İşletmeler kilit süresini kendi iş ihtiyaçlarına göre esnek bir şekilde belirleyerek önemli verilerin saklama süresi boyunca kurcalanamamasını güvence altına alabilir.
QNAP, bulut depolama ihtiyaçları için myQNAPcloud Storage ve myQNAPcloud Object hizmetlerini sunar. myQNAPcloud Storage, işletmelerin kritik verilerini NAS’larından buluta yedeklemesine ve veri değişmezliği için “Uyum Modu”nu ayarlayarak uzun vadeli veri güvenliği sağlamasına olanak tanır. myQNAPcloud Object ise veri değişmezliğini daha da güvence altına alan Nesne Kilidi özelliğine sahip, S3 uyumlu bir nesne depolama hizmetidir ve özellikle bulut depolama gerektiren kurumsal dağıtımlar için uygundur.

QNAP’ın QuTS hero NAS’ı, ZFS dosya sistemine dayalı yüksek performanslı bir depolama çözümüdür. WORM gibi veri değişmezliği özelliklerinin yanı sıra RAID-Z mantıksal disk yönetimi, otomatik veri doğrulama ve proaktif hasar önleme özelliklerini destekler. Ayrıca veri sıkıştırma, veri tekilleştirme ve kendi kendini onarma özellikleri sunarak işletmelerin büyük hacimli iş verilerini verimli bir şekilde yönetmesine ve korumasına yardımcı olur. QNAP’ın QuObjects çözümü ise Veeam Ready – Immutability sertifikasına sahip, S3 uyumlu bir nesne depolama platformudur. Veeam yedekleme yazılımıyla sorunsuz şekilde entegre olarak işletmelere daha sağlam bir veri koruma çözümü sunar.
Veri değişmezliği, modern işletmelerin verilerin kurcalanması tehditleriyle başa çıkması için vazgeçilmez bir araç hâline geldi. İster fidye yazılımı saldırılarına karşı savunma ister yasal gerekliliklerin karşılanması söz konusu olsun, bu teknoloji kritik iş verilerinin zarar görmesini etkili bir şekilde önler. QNAP, buluttan şirket içine uzanan bir dizi gelişmiş depolama çözümüyle işletmelerin veri değişmezliğini kolayca sağlamasına ve iş sürekliliğini korumasına yardımcı olur.
Şirketiniz veri koruma konusunda zorluklar yaşıyorsa veya QNAP’ın veri değişmezliği çözümleri hakkında daha fazla bilgi almak istiyorsanız, profesyonel tavsiye ve teknik destek için QNAP satış ekibiyle iletişime geçebilirsiniz.
