Categories
Blog posts about QNAP's products and technologies.
Askerî alanda “Derinlemesine Savunma (Defense in Depth, DiD)”, “esnek savunma” veya “katmanlı savunma” olarak da bilinir. Bu yaklaşım, düşmanın ilerleyişini doğrudan durdurmak yerine geciktirmek için kapsamlı ve çok katmanlı bir savunma stratejisinden ya da önleyici saldırılardan yararlanır. Strateji, zaman kazanmak için bazı bölgelerden fedakârlık ederek düşmanı daha fazla kaynak harcamaya zorlar; böylece düşmanın saldırısı üstünlüğünü yitirir, düşman ilk saldırı noktasına geri çekilmek zorunda kalır ve hatta bizim tarafımıza karşı saldırıya geçip durumu tersine çevirme fırsatı doğar.
Günümüzde büyük ölçekli savaşlar çoğu insan için uzak görünse de Derinlemesine Savunma ilkeleri, askerî olmayan pek çok alanda, özellikle nükleer santraller ve bilgi güvenliği gibi güvenlikle ilgili alanlarda yaygın olarak uygulanmaktadır. Bu yaklaşım, kazaların yaşanmasını önlemek için birden fazla güvenlik önlemi almak ve kaza yaşandıktan sonra kayıpları azaltmak için çeşitli tedbirler uygulamak anlamına gelir.
İşletmeler ve kuruluşlar BT altyapılarının ölçeğini büyüttükçe Derinlemesine Savunma stratejileri daha da önem kazanır. Ağ depolama teknolojisi alanında öncü bir marka olan QNAP, uzun yıllara dayanan geliştirme deneyimiyle kapsamlı güvenlik kontrolleri sunar. QNAP; “yönetimsel güvenlik kontrolü”, “fiziksel güvenlik kontrolü” ve “teknik güvenlik kontrolü” alanlarının tamamında bağlantı koruması, tehdit tuzağı, izin koruması, aktarım koruması, güvenlik değerlendirmesi ve felaket kurtarmayı kapsayan eksiksiz bir çözüm sunar.
|
| Sistemde yerleşik | Kurulabilir yazılım paketi |
|
Bağlantı koruması |
| |
|
Tehdit tuzağı |
| |
|
İzin koruması |
| |
|
Aktarım koruması |
| |
|
Güvenlik değerlendirmesi |
|
|
|
Felaket kurtarma |
|
|
Kullanıcılar QNAP NAS’larına uzaktan bağlandığında, güvenli ve verimli bilgi korumasının ilk adımı ağ üzerindeki bağlantıyı ve dosya aktarımını güvence altına almaktır.
QVPN Service: Güvenli ve Korumalı Dosya Aktarımı
VPN, genel ağlarda ağ kaynaklarına ve hizmetlere güvenli biçimde erişilmesini sağlar ve ağ trafiğinin ele geçirilmesini önler. QVPN Service, hem VPN sunucusu hem de VPN istemcisi işlevlerini bir araya getirerek uzak sunuculara bağlanmayı veya sağlayıcıların VPN istemcisi aracılığıyla içeriklere ya da hizmetlere erişmeyi kolaylaştırır. QVPN Service, açık kaynaklı OpenVPN hizmetini destekler ve ExpressVPN™, NordVPN®, Surfshark®, Astrill® gibi piyasadaki popüler OpenVPN hizmetleriyle entegre çalışarak güvenli bir sanal özel ağ için daha çeşitli VPN bağlantı seçenekleri sunar.
QNAP aygıtlarını QVPN Service ile yapılandırarak uzak VPN sunucularına bağlanabilir, uzak kaynaklara erişimi daha güvenli hâle getirebilir ve coğrafi kısıtlamaları ortadan kaldırabilirsiniz. Bu bağlantı ayrıca QNAP aygıtlarının varsayılan ağ geçidi olarak ayarlanabilir; böylece tüm giden ağ trafiği VPN’e yönlendirilir. QVPN Device Client, QBelt ve diğer protokolleri destekler ve QNAP aygıtlarına VPN üzerinden bağlanabilir. Geçmiş kullanım verilerini görüntülemek için bağlantı günlükleri tutulur; yerleşik hız testi özelliği de VPN bağlantı hızlarını değerlendirmenize yardımcı olur.
QuWAN: Küçük ve Orta Ölçekli İşletmeler için Yeni ve Çevik Bir BT Mimarisi
Yazılım Tanımlı Ağ (SDN), geleneksel ağlardaki veri akış kontrolü yöntemini değiştirdi. SDN, ağ aygıtlarının “kontrol düzlemi”ni ayırarak paket iletim yollarındaki tüm aygıtları yöneten merkezi bir denetleyici olarak harici bir sunucuda toplar. Bu sayede ağ sistemi yöneticileri ağın tamamını bütünsel olarak görebilir ve tüm ağ, farklı iş ihtiyaçlarına göre her an dinamik olarak ayarlanabilen devasa, programlanabilir bir yazılım gibi çalışır. SDN’nin en dikkat çekici kullanım örneklerinden biri, Google’ın dünya genelindeki veri merkezlerini birbirine bağlamak için kullandığı B4 geniş alan ağıdır (WAN). Bu ağ, bant genişliği kullanımını üç katına çıkararak yaklaşık %100’e ulaştırmış, ağı daha kararlı ve yönetimi daha kolay hâle getirmiştir.
Bant genişliğini iyileştirmenin ve yönetimi kolaylaştırmanın yanı sıra, politika tabanlı dağıtıma dayanan bilgi güvenliği de her zaman SDN uygulamasına son derece uygun bir alan olmuştur. Geleneksel kurumsal ağ mimarisinde birden fazla konumu birbirine bağlamak genellikle genel merkeze bağlantı gerektirir ve bu da yetersiz bant genişliği nedeniyle sıklıkla darboğaz sorunlarına yol açar. Öte yandan piyasadaki kurumsal düzey VPN ekipmanları pahalıdır, dağıtımı zaman alır ve sıradan küçük ve orta ölçekli işletmelerin bütçesini aşar.
QNAP SD-WAN (QuWAN), dışarıya bağlanan tüm WAN hizmetlerini otomatik olarak yapılandırmak ve hızla örgüsel bir sanal özel ağ (Otomatik Örgüsel VPN) kurmak için gelişmiş sanallaştırma teknolojisinden yararlanır. Bu sayede birden fazla şube, düşük maliyetli ve son derece esnek bir ağ dağıtım mimarisiyle herhangi bir şubede esnek biçimde ağ oluşturabilir. QuWAN, ağ bant genişliğini optimize eder ve şirket çalışanlarının şirket intranetinden iç sistemlere erişimini kolaylaştırır. Aynı zamanda ağ segmentasyonu, şirket içi veri ve bilgilerin şirket dışındaki kullanıcılara açık hâle gelmesini sınırlamaya yardımcı olur.
Yazılım tanımlı ağ yapısı, güvenlik analizini ve yük dengelemeyi de kolaylaştırır. QuWAN, uygulama katmanındaki uç hizmetleri tespit etmek ve paketlerin kaynaklandığı web sitelerini, aygıtları ve olası virüsleri etkili biçimde belirlemek için Derin Paket İnceleme (DPI) teknolojisinden yararlanır. Ayrıca kritik iş uygulamalarını özelleştirebilir, bunlara daha yüksek bant genişliği önceliği atayabilir ve sorunsuz bir ağ deneyimi sunabilir. Bunun yanı sıra L7 güvenlik duvarı özelliği sayesinde kötü amaçlı paketleri otomatik olarak tespit edebilir, belirli uygulamaları kara listeye alıp engelleyerek kurumsal ağ güvenliğini sağlayabilir.
myQNAPcloud Link: Basit ve Güvenli Uzaktan Bağlantı Hizmeti
myQNAPcloud Link, QNAP tarafından sunulan bir uzaktan bağlantı hizmetidir ve internet üzerinden myQNAPcloud web sitesi (www.myqnapcloud.com) aracılığıyla QNAP aygıtlarına bağlanmanızı sağlar. Karmaşık yönlendirici ayarlarına gerek yoktur. Yalnızca myQNAPcloud Link uygulamasını yüklemeniz, aygıtınızda bir QNAP ID kaydetmeniz ve ardından QNAP ID’nizle myQNAPcloud web sitesinde oturum açmanız yeterlidir; böylece QNAP aygıtınıza bağlanabilirsiniz.
QuFirewall: QNAP Aygıtlarına Özel Güvenlik Duvarı
Popüler Sıfır Güven Ağları kavramına uygun olarak, önemli verileri ve hizmetleri korumak için QNAP aygıtlarına QuFirewall’u yükleyip etkinleştirerek ana bilgisayar tabanlı bir “mikro çevre” güvenlik duvarı oluşturabilirsiniz. Ayrıca kullanıcı kimlik doğrulaması ve izin ayarları gibi QNAP aygıtlarındaki diğer güvenlik özelliklerini de entegre ederek aygıtları daha sağlam ve bilgisayar korsanlarına, kötü amaçlı yazılımlara ve diğer tehditlere karşı son derece dayanıklı hâle getirebilirsiniz.
Bilgi güvenliği alanında davranış analizi kilit bir teknolojidir. Anormal trafik ve saldırı davranışları tespit edildiğinde güvenlik sistemini zamanında devreye sokmamıza ve saldırıların gerçekleşmesini önlememize yardımcı olur.
QNAP, QGD serisi erişim anahtarlarında abonelik tabanlı NDR (Network Detection & Response) çözümünü kullanıma sundu. Bu çözüm, Threat Watch aracılığıyla ağ trafiğinin bir kısmını seçici ve hızlı biçimde tarar; verimlidir ve hızı düşürmez. Ayrıca Threat Trap ile yaygın ağ hizmetlerini taklit eden bir tuzak mekanizması kurarak hedefli fidye yazılımlarının ve diğer kötü amaçlı yazılımların intranete sızma faaliyetlerini erken aşamada tespit eder. Derinlemesine tehdit analizi, tehdit korelasyon analizi ve virüslü aygıtların hassas biçimde hedeflenerek otomatik olarak engellenmesi gibi karşı önlemlerle birleştiğinde, hedefli fidye yazılımları gibi kötü amaçlı yazılımların intranette yayılması engellenir; böylece işletmelerin ve kuruluşların bilgi güvenliği sağlanır ve zarar görmeleri önlenir.
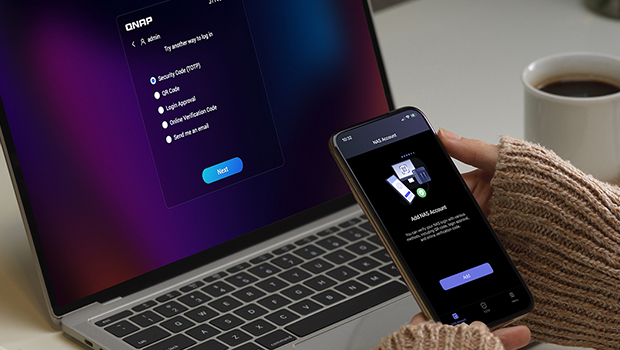
Bilgi güvenliği alanında veri sızıntılarını, ağ saldırılarını ve diğer tehditleri önlemeye yönelik teknik güvenlik kontrollerinin yanı sıra yönetimsel güvenlik kontrolleri de büyük önem taşır. Yönetimsel güvenlik kontrolleri; sistemleri, aygıtları ve uygulamaları gereksiz insan kaynaklı risklere maruz bırakmamak amacıyla sistem yöneticileri ve güvenlik ekiplerinin iç sistemlere, şirket kaynaklarına ve diğer hassas veri ve uygulamalara erişimi denetlemek için belirlediği ilkelerdir. Bu da bilgi güvenliğinin ayrılmaz bir parçasıdır.
Yetki Devri: Rollerin Paylaştırılması
En az ayrıcalık ilkesi, kullanıcılara yalnızca rolleri için gerekli olan sistem ve kaynak erişim izinlerinin verilmesi anlamına gelir. Bu yaklaşım, yetkisiz kullanıcıların saldırı gerçekleştirmesinden veya hassas verilere erişmesinden kaynaklanabilecek, ağın diğer bölümlerine yönelik riskleri en aza indirmeye yardımcı olur.
Bir kuruluş büyüdükçe çalışan ve aygıt sayısı da artar. Sürekli artan hesap ve aygıtları sınırlı sayıda BT yöneticisinin yönetmesi, günlük verimliliği etkileyebilecek ve sık sık hatalara yol açabilecek ağır bir iş yükü doğurabilir. Çalışanların yalnızca belirli NAS işlevlerine veya görevlerine erişmesi gerektiğinde, gerekenden fazla izin vermek NAS ve verileri için güvenlik riskleri oluşturabilir. Sistem yöneticileri ofiste olmadığında veya görevlerle hemen ilgilenemediğinde, özellikle acil durumlarda yardım edebilecek uygun izinlere sahip başka bir personel yoksa bu durum olası bir felakete yol açabilir.
Bu nedenle “uygun izinler”in dikkatle devredilmesi verimliliği artırabilir, veri güvenliğini sağlayabilir ve ekip içi iş birliğini kolaylaştırabilir. Uygulama görevlerini yürütmek ve verilere erişmek için sınırlı izinler vermek yalnızca BT yöneticilerinin iş yükünü azaltmakla kalmaz, departman yöneticilerinin veriler üzerinde daha fazla kontrol sahibi olmasını da sağlar. Yetkinin dağıtılması ve sorumlulukların paylaştırılması sayesinde kuruluş daha yüksek verimlilik ve veri güvenliği elde eder.
AD/LDAP: İzinlerin Merkezi Olarak Denetlenmesi
İşletmeler için bir LDAP sunucusu kurmak ek donanım masrafı anlamına gelir. Neyse ki QNAP resmî web sitesindeki QPKG sayfasında bir OpenLDAP paketi bulunur. Bu paket yüklendikten sonra QNAP NAS bir LDAP sunucusuna dönüştürülebilir. Aynı mantıkla LDAP protokolünü destekleyen diğer sunucular da LDAP sunucusuna dönüştürülmüş QNAP NAS’a katılabilir ve böylece birleşik kimlik doğrulama hesapları sunabilir.
Diğer bir seçenek, JumpCloud’un bulut LDAP hizmetini kiralamaktır. Böylece QNAP NAS, hibrit bulut veri operasyon merkezine dönüşerek bulut dizin hizmeti (Directory as a Service) sunabilir ve başlangıçta LDAP sunucusu tarafından sağlanan hizmetleri bulutta merkezileştirebilir. JumpCloud web sitesi üzerinden, dünyanın dört bir yanındaki BT çalışanlarının eğitim ve koordinasyona gerek kalmadan tutarlı LDAP sunucularını kendi başlarına kurabilmeleri için merkezi ve küresel bir çalışan oturum açma mekanizması sağlanabilir.
Bu sayede kullanıcılar tek bir JumpCloud hesap ve parola setiyle yalnızca dünya genelinde aynı etki alanındaki yazıcılar ve tüm NAS’lardaki ortak klasörler gibi çeşitli ofis aygıtlarında ya da Office 365, AWS veya G Suite gibi 100’ü aşkın bulut hizmetinde oturum açmakla kalmaz, aynı hesabı ofis WiFi erişimini yetkilendirmek veya şirket içindeki çeşitli yerel bulut sistemlerinde oturum açmak için de kullanabilir.
İki Faktörlü Kimlik Doğrulama: Kimliğinizi Doğrulayın
Araştırmalar, çok faktörlü kimlik doğrulamanın kötü amaçlı saldırılara karşı daha iyi direnç sağladığını göstermektedir. Günümüzde yalnızca güçlü bir parola politikasına güvenmek veya karmaşık parolalar kullanmak, NAS’ınızı yetkisiz erişime karşı tam olarak korumak için artık yeterli değildir.
Mobil aygıtınıza QNAP Authenticator uygulamasını yükleyip NAS’ınız için iki faktörlü kimlik doğrulamayı ayarlayarak veri güvenliğini önemli ölçüde artırabilir ve kötü amaçlı ağ saldırılarını etkili biçimde önleyebilirsiniz. Bu uygulama zamana dayalı tek kullanımlık parola (TOTP), tek kullanımlık parola (OTP), QR kodu tarama veya tek tıklamayla oturum açma onayını destekler.
“Fiziksel güvenlik kontrolleri”, BT sistemlerinin kurcalama, hırsızlık veya yetkisiz erişim gibi tehditlerden korunmasını sağlayan önemli önlemlerdir ve veri şifreleme bu bağlamda hassas bilgileri korumanın yollarından biridir. Şifreleme, yetkisiz veya kötü niyetli tarafların erişimini önlemek için okunabilir metni anlaşılamaz bir şifreli metne dönüştürme işlemidir ve ağ güvenliği açısından kritik öneme sahiptir. QNAP, veri aktarımından sabit sürücüde depolamaya kadar her aşamayı kapsayan bir dizi çözüm sunar.
SMB (Server Message Block), uygulamaların bir bilgisayardaki dosyaları okuyup yazmasına veya ağdaki sunucu programlarından hizmet talep etmesine olanak tanıyan bir ağ dosya paylaşım protokolüdür. SMB protokolü; dosya paylaşımı ve uzak bir sunucudaki klasörlere ya da diğer verilere erişim için TCP/IP veya diğer ağ protokollerini kullanır. Bu erişim, uygulamaların uzak sunucudaki dosyaları okumasını, oluşturmasını ve güncellemesini de kapsar. SMB 3.0, güvenliği artırmak ve güvenilmeyen ağ bağlantılarında verilerin ele geçirilme riskini azaltmak için uçtan uca şifreleme sağlar. Başlıca avantajı, İnternet Protokolü güvenliğini (IPSec) daha da güçlendirirken dağıtım, özel donanım veya WAN hızlandırıcıları için ek maliyetleri ortadan kaldırmasıdır.
QTS 5.0, SMB 3 aktarım protokolünde paket imzalama ile aktarım şifreleme ve şifre çözme verimliliğini artıran AES-NI donanım hızlandırmayı destekler; bu sayede bu işlemler, AES-NI donanım hızlandırmanın olmadığı duruma kıyasla 5 kata kadar daha hızlı gerçekleşir. Önemli veriler korunurken sistem performansı da verimli kalır. QuTS hero h5.1.0 ise SMB 3.1.1 aktarım protokolünde veri paketi imzalama verimliliğini önemli ölçüde artırmak için en yeni AES-128-GMAC imza hızlandırmayı destekler (yalnızca Windows 11® ve Windows Server 2022® istemcileri için geçerlidir). Bu da daha iyi CPU kullanımı sağlar ve performans ile korumanın en uygun birleşimini sunar.
Kendi Kendini Şifreleyen Sürücü (SED), yerleşik şifreleme işlemcisi sayesinde sabit sürücünün tamamını şifreleyerek bilgi güvenliği için son koruma katmanını sağlar. QTS 5.2, TCG-OPAL ve TCG-Enterprise protokollerini desteklemenin yanı sıra TCG-Ruby SED standardıyla uyumlu mekanik sabit sürücüler ve katı hâl sürücüleri için de destek ekler; ayrıca NVMe ve diğer yeni disk teknolojileri için spesifikasyonlar sunar. Bu sayede günümüz kurumsal ve veri merkezi ihtiyaçlarına daha iyi yanıt verir ve GDPR, HIPPA ve HITECH gibi yasal düzenlemelere uyumu kolaylaştırır.
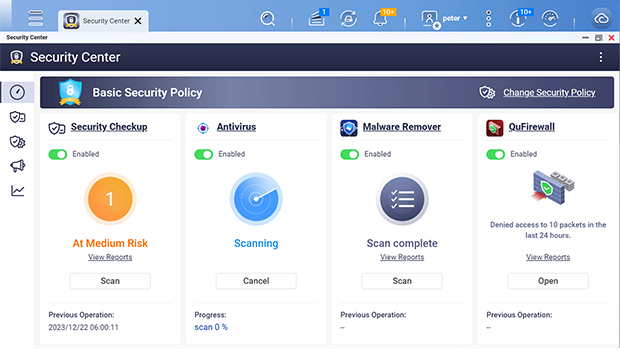
Önlem almak, tedavi etmekten iyidir. QTS 5.2’ye yeni eklenen Security Center, QNAP NAS’ın güvenlik merkezi olarak görev yapabilir. Dosya etkinliği izleme, proaktif koruma önlemleri, NAS güvenlik durumu taraması, anlık uyarı bildirimleri ve virüsten koruma yazılımı entegrasyonunu tek çatı altında toplar. NAS sistem durumunu, dosya etkinliklerini ve olası ağ güvenliği tehditlerini aktif olarak analiz edip izler, güvenlik risk değerlendirmeleri yapar ve veri kaybını ve güvenlik açıklarını önlemek için kullanıcıların anında koruyucu önlemler almasına yardımcı olur.
Ayrıca Security Center’a, dosya etkinliklerini her an izlemek ve NAS dosya etkinliği durumunu ve anormallik risklerini yakından takip etmek için “Anomaly File Activity Monitoring” adlı yeni bir özellik eklendi. Kullanıcılar görsel izleme arayüzü sayesinde belirli bir zaman dilimindeki ortalama dosya değişikliği hacmini hızla görebilir. Aynı zamanda dosya değişikliği sayısı eşik değeri aştığında oluşan uyarı olaylarına yanıt vermek için anında koruma (salt okunur mod), anında yedekleme (anlık görüntü alma) ve anında engelleme (anlık görüntü zamanlamasını duraklatma) gibi koruma önlemlerini özelleştirebilir. Bu da kripto fidye yazılımları, kötü amaçlı yazılım saldırıları veya insan hataları gibi tehditlerin neden olduğu veri kaybı risklerini ve zararlarını en aza indirir, NAS güvenliğinin yönetimini daha verimli ve kapsamlı hâle getirir.
Daha kapsamlı gerçek zamanlı sistem bilgilerine ihtiyaç duyan kullanıcılar, tüm QTS sistem olaylarını, uyarılarını ve bildirimlerini tek bir uygulamada toplayan mevcut QTS Bildirim Merkezi’ni kullanabilir. Kullanıcılar, her uygulamada ayrı ayrı yapılandırmaya gerek kalmadan tüm bildirimleri merkezi olarak yönetebilir. Böylece NAS’ın durumunu her an kolayca izleyebilir, tek bir pencereden bildirim ayarlarını hızla yapılandırabilir ve sistem günlüklerini görüntüleyebilirler.
Veri depolama, paylaşım, yedekleme ve geri yükleme her zaman QNAP NAS’ın güçlü yönleri olmuştur. QNAP NAS, en son kötü amaçlı yazılım tanım dosyalarını otomatik olarak güncelleme özelliğinin yanı sıra kötü amaçlı yazılımdan etkilenen aygıtları doğrudan erişim anahtarı üzerinde yalıtma yeteneğiyle kötü amaçlı yazılımlara karşı savunma kapasitesini büyük ölçüde artırır. Bu, saldırıların mümkün olan en dar kapsamda tutulmasına yardımcı olur ve hızlı felaket kurtarmayı mümkün kılar.
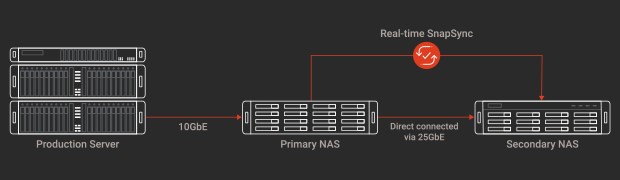
Anlık görüntü işlevi tıpkı fotoğraf çekmek gibidir. Sistemin durumunu ve verilerini herhangi bir anda kaydederek ileride geri yükleme yapmak için bir yedek oluşturur. Anlık görüntüler, geleneksel yedeklemelere göre daha az depolama alanı kullanır. NAS verileri zarar gördüğünde veya bilgisayar şifreleyen fidye yazılımlarının tehdidi altında olduğunda, anlık görüntüler kullanılarak sistem hızla geri yüklenebilir ve önemli verilerin kaybolması önlenir. SnapSync, blok düzeyinde uzaktan yedekleme kullanarak verileri bir QuTS hero NAS’tan diğerine anında yedekler; böylece yedekleme süresini ve veri kaybı riskini azaltır.
Hybrid Backup Sync, kesintisiz kurumsal operasyonlar sağlayan, lisans gerektirmeyen, çok hizmetli bir dosya yedekleme, kurtarma ve senkronizasyon çözümüdür. Yerel, uzak veya bulut yedekleme fark etmeksizin Hybrid Backup Sync; yerel depolama, bulut hizmetleri veya uzak sunucularla çift yönlü yedekleme, kurtarma ve veri senkronizasyonu gerçekleştirerek kapsamlı veri koruması sağlar.
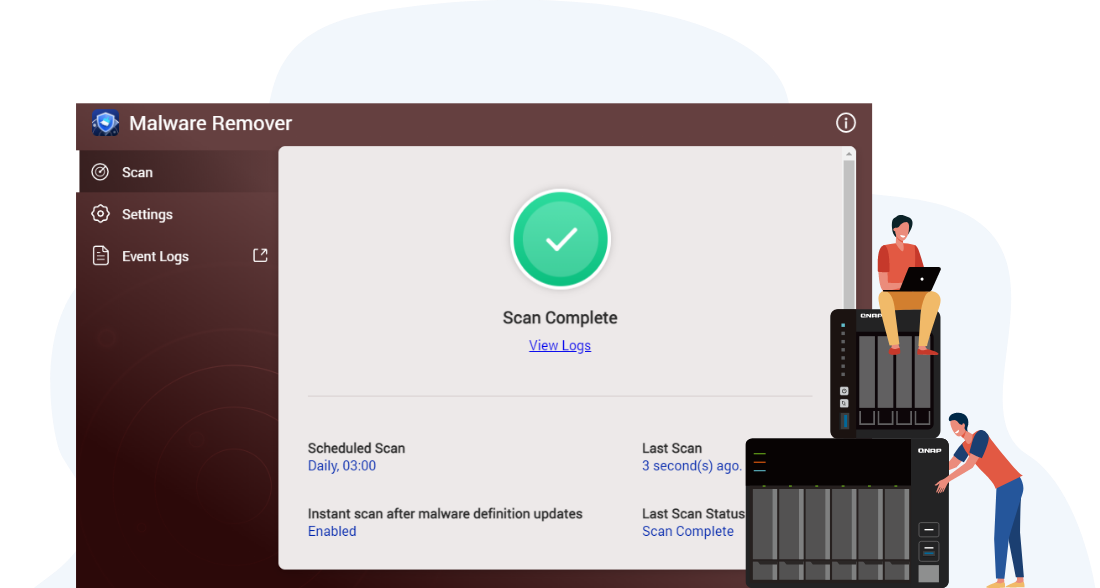
Malware Remover, NAS’ı düzenli olarak tarayarak en son kötü amaçlı yazılım tanım dosyalarını denetleyip indirebilir. Bir saldırı durumunda kötü amaçlı kodu kaldırabilir ve kötü amaçlı programdan etkilenen sistem ayarlarını ve dosyaları geri yükleyerek NAS’ın güvenlik koruma düzeyini yükseltir. ADRA NDR, tüm ağ bağlantılarını kesmeye gerek kalmadan etkilenmeyen aygıtların zarar görmemesini sağlar. QNAP NAS, verileri sağlam oldukları önceki bir zaman noktasına geri yükleyebilir ve siber güvenlik soruşturmaları için gereken süreyi önemli ölçüde kısaltır. Böylece çalışanların iş bilgisayarları ve şirket operasyonları için gerekli temel hizmetler hızla eski hâline getirilebilir.
Sonuçta siber güvenlik teknolojileri ne kadar gelişmiş olursa olsun yalnızca birer “araç”tır. Etkinlikleri, kullanıcıların bu araçları verimli şekilde kullanacak yeterli siber güvenlik farkındalığına sahip olup olmamasına bağlıdır. Siber güvenlik farkındalığı, bilgi güvenliği risklerinin farkında olmak ve bunları anlamanın yanı sıra bilgileri tehditlere ve saldırılara karşı korumak için uygun önlemleri uygulamak anlamına gelir. Bilgi teknolojilerinin hızla gelişmesiyle siber güvenlik riskleri de sürekli artıyor. Bu koşullar altında siber güvenlik farkındalığını artırmak, veri korumasının en önemli savunma hattı hâline geldi.
