Categories
Blog posts about QNAP's products and technologies.
Felaketler habersiz gelir, insan hataları da yaşanır. NAS veya bulut depolama ne kadar güvenli olursa olsun yedeklemenin yine de vazgeçilmez olduğunu herkes bilir. Aksi takdirde bir dosya yanlışlıkla silindiğinde geri dönüşü yoktur. Dosya sonsuza dek kaybolur.
Nasıl yedekleme yapmalı? Verileri harici bir sürücüye kopyalamak yeterli mi? Yedeklemeyi her konuştuğumuzda 3-2-1-1-0 yedekleme stratejisini yeniden hatırlamakta fayda var. 3-2-1-1-0’ın anlamı şöyle:
Buradaki kilit kavramlardan biri, “en az bir çevrim dışı yedeğe sahip olmak” ilkesidir. Bu, verileri harici bir sabit sürücüye yedekledikten sonra sürücüyü bağlı bırakmak yerine çıkarmaya benzer. Bilgisayara virüs veya fidye yazılımı bulaşırsa harici sabit sürücü, tıpkı Nuh’un Gemisi’ndeki tohum bankası gibi güvensiz ortamdan yalıtılmış olur.
Ağ ortamında veri yedekleme söz konusu olduğunda “çevrim dışı” mutlaka bir kabloyu fiziksel olarak çıkarmak anlamına gelmez; yedeği “ağ bağlantısı olmayan” bir duruma getirmek anlamına da gelebilir ve bu da aynı etkiyi sağlar.
Mantığı basit ve anlaşılırdır, ancak bunu elle uygulamak oldukça zahmetli olabilir. Özellikle yukarıdaki işlemlerin birkaç saat içinde tamamlanması veya günde bir kez yapılması gerekiyorsa, bu ciddi miktarda iş gücü ve zaman tüketir.
Neyse ki QNAP, yalnızca tek seferlik bir kurulumla yukarıdaki tüm işlemleri düzenli bir zamanlamayla otomatikleştiren kapsamlı bir yedekleme çözümü sunuyor. Birçok kullanıcı, yerel depolama ve birden fazla bulut hizmeti genelindeki senkronizasyon ve yedekleme görevlerini tek seferde yönetebilen ve 3-2-1-1-0 stratejisinin pratik gereksinimlerini tam olarak karşılayan QNAP’ın Hybrid Backup Sync (HBS 3) uygulamasını zaten tanıyor.
Şimdi tanıttığımız çözüm olan Airgap+, bu yaklaşımın güvenliğini daha da artırıyor. Adından da anlaşılacağı gibi Airgap+, ağ bağlantısında kasıtlı bir “ayrım veya bariyer” anlamına gelen bir “hava boşluğu” (air gap) oluşturmayı ifade eder. Kesinlikle gerekli olmadıkça yedekleme düğümleri çevrim dışı tutulmalıdır. Bu, sezgisel ve etkili bir savunma stratejisidir.
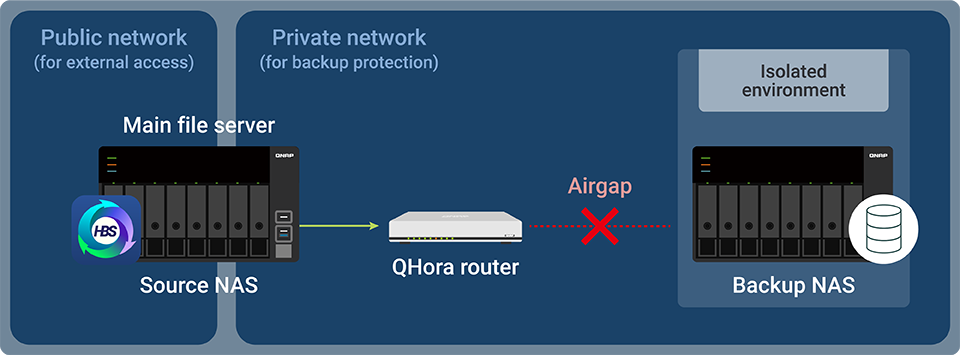
(Görsel açıklaması: Airgap+, QHora yönlendirici aracılığıyla gereksiz ağ bağlantılarını keser ve bunları yalnızca yedekleme sırasında yeniden kurar.)
Bu kavramı daha sezgisel bir örnekle açıklayalım. Bir muhasebe bürosu işlettiğinizi düşünün. Büro doğal olarak halka açıktır ve her gün her türden müşteri ya da ziyaretçi danışmanlık almak için gelir. Büronun içinde çok sayıda müşteri muhasebe kaydı ve dosyası bulunur. Güvenlik nedeniyle bu kayıt ve dosyaların “kopyalarının” ayrı bir fiziksel konumda saklanması gerekir. Bu yüzden büronun yakınında, bürodan fiziksel olarak ayrı bir depo da bulunur.
Ayrım neden gerekli? Bunu açıklamaya pek gerek yok. Tıpkı dışarı çıkarken tüm anahtarlarımızı aynı yerde bırakmamamız gibi. Birincisi riski dağıtır; ikincisi başkalarının anahtarların yerini tahmin etmesini önler. Dendiği gibi, bütün yumurtaları aynı sepete koymamak gerekir.
Ancak fiziksel ayrım olsa bile pratikte hâlâ operasyonel riskler vardır. Örneğin büroda “Depomuz XX Caddesi, X. Kat adresindedir” yazan göze çarpan bir tabela olduğunu ya da büroya erişimi olan tüm personelin depoya da serbestçe, üstelik hiçbir saat kısıtlaması olmadan girebildiğini düşünün. Bu durumda deponun güvenliği ciddi şekilde zayıflar.
Kulağa saçma geliyor, değil mi? Kim hassas bilgileri herkese açık bir alanda ilan eder ki? Ancak siber güvenlik farkındalığı zayıf olan kullanıcıların sayısı sandığınızdan fazladır. İşin aslı, herkes ağ mühendisi değildir ve herkesten siber güvenliğin tüm teknik ayrıntılarını anlaması da beklenmemelidir. Bununla birlikte, önemli verileri korumaktan sorumluysanız veya bir şirkette ağ yöneticisi rolündeyseniz, açıkta IP’ler ve portlar bulunduğu sürece bunun evinizin ön kapısını açık ve kilitsiz bırakmak gibi olduğunu ve kötü amaçlı yazılımların ya da kötü niyetli kişilerin kolayca içeri girebileceğini açıkça bilmelisiniz.
Airgap+’ın yaptığı, farklı düğümler arasındaki erişim denetimini yönetmek ve yedekleme, veri aktarımı veya çoğaltma görevlerini yürütmektir. Gerekli olmayan zamanlarda ağ bağlantısını keserek büro personelinin depoya doğrudan erişememesini, birincil NAS ile yedek NAS’ın da birbirine bağlanamamasını sağlar. Bunlar yalnızca belirlenen zamanlarda veya belirli bir ihtiyaç olduğunda bağlanıp iletişim kurabilir. Bu, bir bankanın öğleden sonra 3:30’da kapanmasına benzer. Doğal olarak mesai saatleri dışında hiçbir yabancı içeri alınmaz.
3-2-1-1-0 stratejisindeki “3” gereksinimini karşılamak için üç veya daha fazla NAS cihazınız varsa, Airgap+ “yalıtımı” çok daha etkili bir şekilde uygulayabilir. Büro ile depo arasına, kayıtların geçici olarak saklandığı bir “posta odası” eklediğinizi düşünün. Büro personeli yalnızca posta odasının yerini bilir, deponun tam yerini ise yalnızca posta odası personeli bilir. Bu, deponun gerçek konumunu etkili bir şekilde gizler ve verileri güvence altına almak için çok katmanlı koruma sağlar.
Bunu NAS yedeklemelerine uyarladığımızda, dışarıya açık olan birincil NAS muhasebe bürosuna, Bridge NAS posta odasına, yedek NAS ise depoya karşılık gelir. Birincil NAS yalnızca planlanan zamanlarda Bridge NAS’a bağlanır, Bridge NAS da belirlenen zamanlarda yedek NAS ile senkronize olur. “Üç cihazın aynı anda bağlı olduğu” bir durum hiçbir zaman yaşanmaz ve birincil NAS, yedek NAS’ın nerede olduğunu bilmez. Zaman ayrımı ve bağlantı denetimini etkili bir şekilde kullanarak bir “güvenlik duvarı alanı” oluşturmak, hem kelime anlamıyla hem de pratik uygulamada Airgap+’ın özüdür.
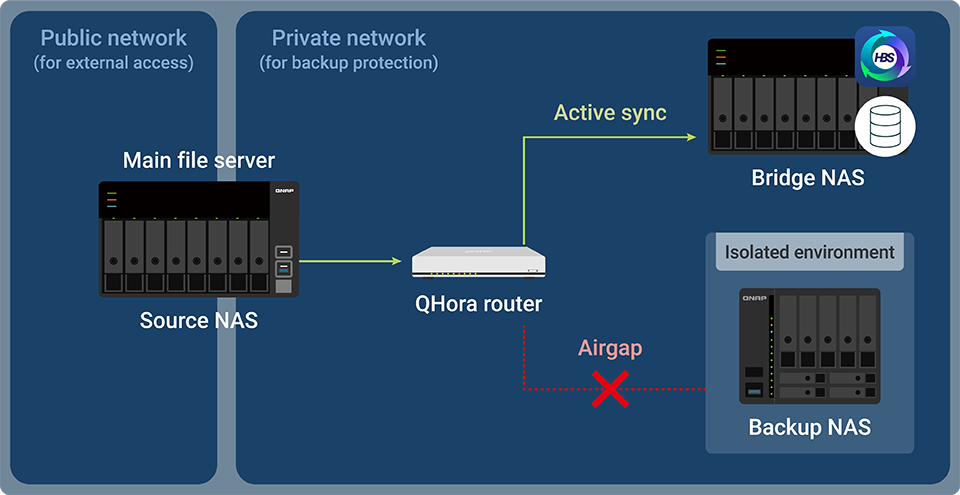
(Görsel açıklaması: Birincil NAS’ın Bridge NAS ile veri senkronize etmesi gerektiğinde bağlantı kurulur; yedek NAS bu aşamaya dahil olmaz.)
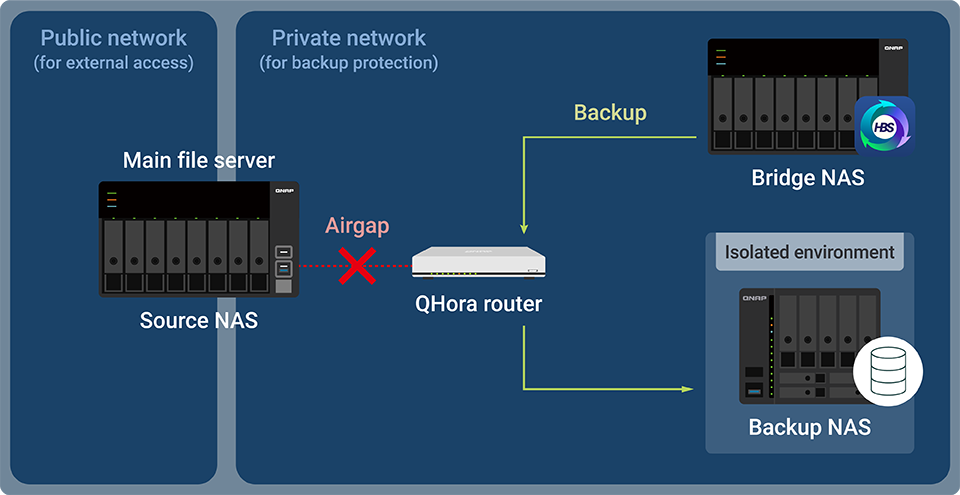
(Görsel açıklaması: Ardından Bridge NAS, yedek NAS ile veri senkronize eder; birincil NAS artık sürece dahil değildir. Birincil NAS ile bağlantı kesilmiştir.)
Airgap+’ı uygulamak zor değildir. Tek ihtiyacınız iki veya daha fazla QNAP NAS cihazı ve bağlantıları yönetmek için özel olarak tasarlanmış bir QHora yönlendiricidir. Birincisi, QHora yönlendirici QNAP NAS ile sorunsuz bir şekilde entegre olarak güvenlik politikalarıyla doğrudan uyum sağlar; ikincisi, kullanıcıların başka sorunlara yol açabilecek daha düşük güvenlikli yönlendiriciler kullanmasının önüne geçer.
Bu noktada bazı dikkatli okuyucular şunu fark etmiş olabilir: Bu aslında esnek ve güvenli bir soğuk depolama biçimi değil mi? Gerçekten de bu, QNAP ürün yelpazesinin soğuk depolamayı hayata geçirmeye yardımcı olabileceği pek çok yoldan yalnızca biri. Diğer teknikleri ve yaklaşımları ilerleyen yazılarda ele alacağız.
Peki Airgap+’ı hemen benimsemenin önünde herhangi bir zorluk veya engel var mı? Öncelikle, bir şirketin iki veya daha fazla NAS cihazına sahip olması oldukça yaygındır. Üstelik Hybrid Backup Sync (HBS 3) destekleyen tüm QNAP NAS’lar bu özellikle zaten uyumludur. Asıl yapılması gereken, QuRouter 2.4.2 veya sonraki bir sürüme sahip bir QHora yönlendirici devreye almaktır. Bu sağlandığında yapı hemen uygulanabilir.
Elbette QHora yönlendirici yalnızca Airgap+ için geliştirilmedi. Tam özellikli, kurumsal sınıf bir yönlendiricidir ve hatta bazı amiral gemisi oyun yönlendiricilerinden daha uygun fiyatlıdır. Ayrıca QHora yönlendirici daha birleşik ve tutarlı bir sanal ağ yönetimi de sağlar. Kullanım alanları oldukça çeşitlidir ve kesinlikle yalnızca yedeklemeye yardımcı olmakla sınırlı değildir.
Son bir not. Ağ yönetiminde “hava boşluğu” kavramı yeni değildir. Bunu bir yönlendiricinin bağlantısını elle keserek, ağ kablosunu çıkararak, hatta NAS’ı kapatarak da sağlayabilirsiniz. Ancak dürüst olalım, bu hiç de pratik değildir. 3-2-1-1-0 yedekleme stratejisinin gereksinimlerini gerçekten karşılamak için gözetimsiz çalışma, uzaktan kontrol ve zamanlanmış görevler dahil olmak üzere otomasyon şarttır. İşletmeler ancak bu şekilde maliyetleri düşürebilir. Sonuçta büyük bir dosyanın kopyalanmasını beklerken bile çoğu zaman sabırsızlanıyorsak, elle yapılan işlemlere güvenmek ne kadar gerçekçi olabilir?
Gerisini Airgap+’a bırakın!
