Categories
Blog posts about QNAP's products and technologies.
Orta ölçekli bir elektronik üreticisinde, bir hafta sonu gece yarısı BT yöneticisinin telefonu art arda gelen uyarılarla aniden aydınlandı: Birden fazla çekirdek sunucu fidye yazılımı tarafından şifrelenmişti. Şirket kısa süre önce kurumsal sınıf güvenlik duvarlarına ve bağımsız yedekleme depolama sistemlerine yatırım yaptığı için yönetici kendinden emindi. Ancak ofise döndüğünde, bu pahalı cihazların gerçek bir saldırı karşısında birbirinden kopuk BT silolarından başka bir şey olmadığını gördü.
Güvenlik duvarı ilk dış saldırıyı gerçekten de engelledi. Ancak saldırganlar virüs bulaşmış bir dahili cihazı kullanarak yanal hareket gerçekleştirdiğinde, iç ağ üzerinde hiçbir kontrolü olmayan güvenlik duvarı etkisiz kaldı. Daha da yıkıcı olanı, yedekleme sunucusu iç ağa sürekli bağlı kaldığından üretim ortamı çökerken o da aynı anda şifrelendi. Bu, geleneksel çok tedarikçili “yama işi” mimarilerin en yaygın trajedisidir: Her donanım tek başına güçlüdür, ancak felaket anında sistemi bir bütün olarak koordine edebilecek kimse yoktur.
Üretken yapay zekânın yaygınlaşmasıyla saldırganlar artık neredeyse sıfır maliyetle siber saldırı başlatabiliyor. Yapay zekâ ile üretilen, son derece kişiselleştirilmiş kimlik avı e-postaları ve imza tabanlı tespitten kaçmak için hızla mutasyona uğrayan kötü amaçlı yazılımlar, geleneksel güvenlik duvarı tabanlı “çevre savunmasının” aşılma olasılığını önemli ölçüde artırdı. Tek bir çalışan cihazı ele geçirildiğinde fidye yazılımı, iç ortam hiç korunmuyormuş gibi ağ içinde serbestçe dolaşabilir ve yanal olarak yayılabilir. 2024 siber güvenlik trend analizine göre, saldırganların başarılı bir ihlalin ardından yanal harekete başlaması için geçen ortalama sızma süresi (breakout time) yalnızca 48 dakikaya kadar kısaldı; en hızlı vakalarda bu süre sadece 27 dakika. Savunmaların her an aşılabildiği ve saldırganların insan müdahale kapasitesinin sınırlarından daha hızlı hareket ettiği bu yeni normalde, iç ağların varsayılan olarak güvenli olmadığını kabul etmek, Ağ Algılama ve Yanıt (NDR) çözümlerini devreye almak ve hava boşluklu (air-gapped) yedeklemeler sağlamak, kurumlar için tek uygulanabilir hayatta kalma stratejisi hâline geldi.
Geleneksel BT satın alma uygulamalarında depolama (NAS/SAN), ağ (switch’ler/yönlendiriciler) ve siber güvenlik savunmaları (güvenlik duvarları/NDR) genellikle farklı tedarikçilerden temin edilir ve bu da yama işi bir mimariyle sonuçlanır. Rakipler ve geleneksel tedarikçiler, satın aldığınız donanımın yalnızca bir temel olduğunu çoğu zaman size söylemez. Asıl zorluk ve asıl maliyet, bu çok tedarikçili sistemlerin koordineli bir savunma sağlamak için sorunsuz şekilde birlikte çalışmasını sağlamaktır. Gartner’ın 2024 araştırmasının, kurumların %75’e varan bir kısmının operasyonel karmaşıklığı azaltmak ve siber güvenlik etkinliğini artırmak için aktif olarak “tedarikçi konsolidasyonuna” yöneldiğini ortaya koymasının nedeni de budur.
Bu BT mimarisinin sınırlamaları, fidye yazılımı saldırılarında katlanarak büyür. Anormal trafik switch’lerden geçerken bağımsız depolama sistemleri bunu gerçek zamanlı olarak tespit edemez; depolama katmanı sonunda anormal veri şifrelemesini fark ettiğinde ise switch’lere belirli portları hemen devre dışı bırakmaları için etkin bir şekilde komut veremez. Dahası, olay müdahalesi için altın değerindeki zaman aralığı çoğu zaman tedarikçilerin birbirini suçlamasıyla harcanır. Bu durum yalnızca BT ekiplerini yıpratmakla kalmaz, kurumun kayıplarının da giderek artmasına yol açar.
Bu çıkmazı çözmek için “bağımsız, silo tipi zihniyetin” ötesine geçmeli ve mimari düzeyde “Birleşik Depolama & Ağ” yaklaşımını benimsemeliyiz. Kurumlar, parçalı donanımları tek tek satın almak yerine derin birlikte çalışabilirliğe ve koordineli yeteneklere sahip entegre bir ekosistemi tercih etmelidir.
Bu birleşik mimaride depolama sistemleri ve ağ switch’leri artık birbirinden yalıtılmış şekilde çalışmaz. NAS, analiz yeteneklerine sahip bir “beyin” görevi görür; anormal ağ trafiğini veya alt yazma katmanındaki davranış değişikliklerini ve anormallikleri (ör. anlık görüntü entropisindeki kaymalar) proaktif olarak tespit edebilir. Switch ise “eller ve ayaklar” rolünü üstlenir; komutları her zaman ve anında uygulayarak beynin talimatlarını fiziksel katmandaki koruma eylemlerine dönüştürür. Bu 1+1>2 sistem sinerjisi, olay sonrasında pasif biçimde yapılan hata ayıklamayı proaktif kendi kendine uyarı ve müdahaleye dönüştürür.
QNAP, küçük ve orta ölçekli işletmelerin kritik siber güvenlik sorunlarını çözmek için NAS ile ağ switch’lerini (QSW serisi) bir araya getiren, sektörde nadir görülen tek noktadan bir ekosistem sunar. Yerel entegrasyon sayesinde üst düzey korumayı devreye almanın önündeki engelleri önemli ölçüde azaltır. Daha da önemlisi, kurumların mevcut çekirdek ağ mimarilerini tamamen yenilemesine gerek yoktur. Kilit noktalarda (sunucu rafları veya yedekleme siloları gibi) QNAP cihazlarını ve uyumlu switch’leri sorunsuz şekilde değiştirerek ya da paralel olarak ekleyerek güçlü ortak savunma yetenekleri elde edebilirler:
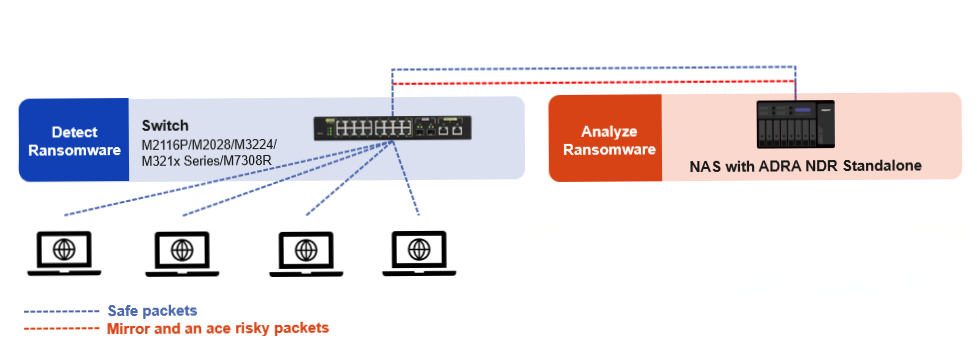
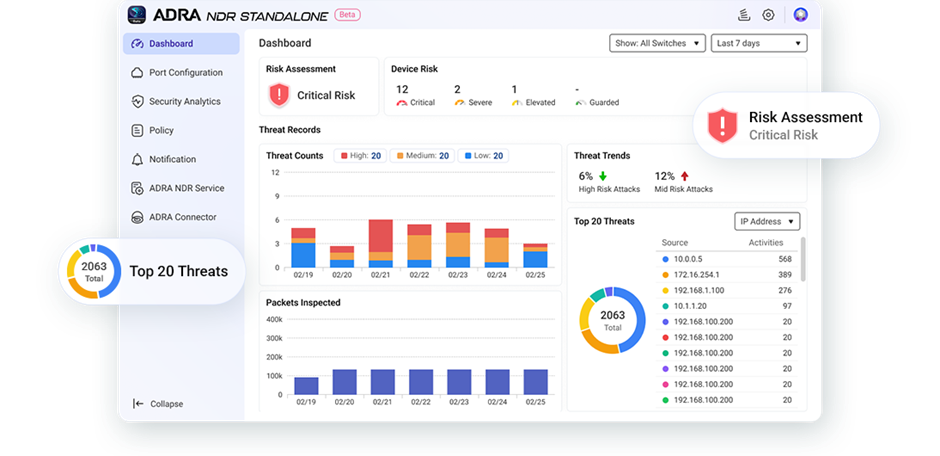
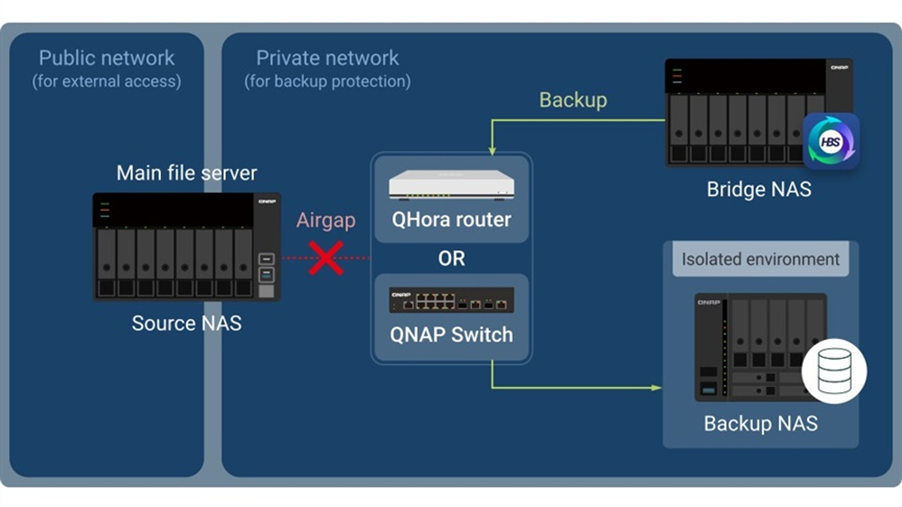
| Switch Modeli | ADRA NDR Standalone Desteği | Airgap+ Desteği | Çift Destek (Kesişim) |
| QSW-M7308R-4X | ✅ | ✅ | ⭐ |
| QSW-M3224-24T | ✅ | ✅ | ⭐ |
| QSW-M3212R-8S4T | ✅ | ✅ | ⭐ |
| QSW-M3216R-8S8T | ✅ | ✅ | ⭐ |
| QSW-IM3216-8S8T | ✅ | ✅ | ⭐ |
| QSW-M2116P-2T2S | ✅ | ❌ | ❌ |
| Desteklenen QNAP NAS Modelleri & Sistem Gereksinimleri | Daha fazla bilgi | Daha fazla bilgi |
Sektör tahminlerine göre bir kurum ihlale uğradığında ve saldırganlar iç ağda yanal hareket gerçekleştirdiğinde, geleneksel heterojen bir mimaride 4 ila 8 saatlik manuel inceleme ve hata ayıklama, hatta birden fazla tedarikçiden yanıt beklemek için birkaç gün gerekebilir. Buna karşılık QNAP’ın “Birleşik Depolama & Ağ” mimarisinde, anormallik tespitinden fiziksel port yalıtımına, yedeklemeden anlık görüntü geri yüklemeye kadar tüm süreç tamamen otomatiktir. Bu yalnızca RTO’yu en aza indirmekle kalmaz, aynı zamanda kurumların yıkıcı etkiler karşısında çevik ve güvenilir Felaket Kurtarma yeteneklerini korumasını sağlar.
Tek Tedarikçi Sorumluluğu (Single Vendor Accountability), tek bir yönetim arayüzü ve birleşik bir destek kanalı sunan modeli ifade eder. Kurumlar yalnızca özel güvenlik cihazlarının yüksek lisans maliyetlerinden tasarruf etmekle kalmaz, geleneksel mimarilerde toplam maliyetin %50’sine kadar ulaşabilen cihazlar arası entegrasyon ve gizli hata ayıklama maliyetlerini de ortadan kaldırır. BT ekipleri, iş yükü altında ezilen “itfaiyecilerden” kararlı “stratejik komutanlara” dönüşebilir.
“Pahalı BT silolarından oluşan bir koleksiyona mı yatırım yapıyorsunuz, yoksa proaktif uyarı ve aktif savunma yeteneğine sahip birleşik bir depolama ve ağ ekosistemi mi kuruyorsunuz?” Dijital dönüşüm çağında siber saldırı teknikleri hızla gelişiyor. Savunma mekanizmalarınız birbirinden kopuk, donanım tabanlı savunmalarda takılı kalırsa başarısızlık yalnızca an meselesidir. QNAP’ın tek noktadan depolama & ağ mimarisini seçmek, sıradan bir ekipman satın alımından çok daha fazlasıdır: Kurumsal dayanıklılığın istikrarlı, güvenilir ve kendi kendini iyileştiren temeline yapılan bir yatırımdır.
