Beş Yıldır Gizlenen Tehditler: PLC Güvenlik Açıkları Neden Hâlâ Giderilemiyor? İran Kaynaklı Siber Saldırılardan Alınacak Dersler ve OT Siber Güvenliğinde Savunma Dönüşümü
Nisan 2026’da ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) tarafından yayımlanan acil bir siber güvenlik uyarısı, küresel üretim sektöründe büyük yankı uyandırdı. Uyarıda, İran hükümetiyle bağlantılı bir bilgisayar korsanı grubunun, ilk kez 2021’de açıklanan bir Programlanabilir Mantık Denetleyicisi (PLC) güvenlik açığını (CVE-2021-22681) aktif olarak istismar ederek ABD, İsrail ve diğer bölgelerdeki endüstriyel kontrol sistemlerine ve kritik altyapılara yönelik saldırılarını sürdürdüğü ortaya kondu.
Bu güvenlik açığı Rockwell Automation’ın Logix serisi PLC’lerini etkiliyor ve kimliği doğrulanmamış uzak saldırganların PLC kontrol mantığını yetkisiz olarak indirip değiştirmesine olanak tanıyor. Açığın önem derecesi 10,0 gibi son derece yüksek bir değerde. Başka bir deyişle saldırgan, başka bir ülkeden endüstriyel sistemlerin kontrolünü uzaktan ve gizlice ele geçirerek “Operasyonları durdur.” komutunu verebilir.
Bu saldırıyı çarpıcı kılan, güvenlik açığının karmaşıklığı değil yaşıdır: tam beş yıl. Tipik bir BT ortamında beş yıl önce bilinen bir güvenlik açığı, rutin güncellemelerle çoktan yamalanmış olurdu. Ancak Operasyonel Teknoloji (OT) ortamlarında aynı güvenlik açığı, açıklanmasının üzerinden beş yıl geçmesine rağmen hâlâ geniş ölçekte istismar edilebiliyor.
Eski Fabrika Ekipmanlarını Yamalamak Neden Bu Kadar Zor?
Bu sorunu anlamak için önce OT ortamlarının doğasını ve bu ortamlardaki ürünlerin yaşam döngüsünü anlamak gerekir. Sahadaki endüstriyel ekipmanlar ofis bilgisayarlarından önemli ölçüde farklıdır. PLC’ler, Denetleyici Kontrol ve Veri Toplama (SCADA) sistemleri ve endüstriyel robotlar gibi cihazlar çoğu zaman 10 ila 20 yıl öncesine dayanan eski işletim sistemleriyle çalışır. Üstelik üreticiler gelişigüzel üretici yazılımı güncellemelerini önermez; çünkü öngörülemeyen herhangi bir değişiklik tüm üretim hattını durdurabilir. Aynı zamanda küçük ve orta ölçekli üreticilerin çoğu zaman özel siber güvenlik personeli yoktur ve üretim ortamları genellikle düzgün şekilde segmentlere ayrılmamıştır; bu da olayları yalıtılmış ağ segmentleri içinde sınırlamayı zorlaştırır.
OT siber güvenliğinin temel paradoksu da tam olarak budur:
OT Ortamlarının Gerçekliği
Geleneksel BT Siber Güvenliğinin Varsayımları
Ekipman kolayca yeniden başlatılamaz
Düzenli yama uygulaması temel bir varsayımdır
Bağlantı, siber güvenlik için değil üretimin izlenmesi için vardır
Ağ segmentasyonu standart bir uygulamadır
Kesinti süresi dakikalarla ölçülür ve maliyeti kolayca milyonlara ulaşır
Kısa hizmet kesintileri kabul edilebilir
Ekipman ömrü 10–20 yılı bulur
Sistemler 3–5 yılda bir yenilenir
Rockwell, CVE-2021-22681 için ilk kez bir risk azaltma önlemi önerdiğinde, önerilen çözüm bir üretici yazılımı yükseltmesiydi. Ancak hâlâ faaliyette olan etkilenmiş fabrikaların çoğu için plansız bir üretici yazılımı güncellemesi programlamak, fiilen üretimi bilerek durdurmakla aynı anlama gelir. Bu tür bir kesintinin maliyetini yönetime gerekçelendirmek, olası bir siber risk altında faaliyetlere devam etmenin riskini gerekçelendirmekten çoğu zaman daha da zordur. Sonuç: Güvenlik açığının açıklanmasının üzerinden beş yıl geçmesine rağmen çok sayıda PLC hâlâ tehditlere açık durumda.
Çözüm Yama Değil, “Sanal Yama”: Ağı Bir Güvenlik Sınırına Dönüştürmek
Cihazlar doğrudan yamalanamıyorsa hangi seçenekler var?
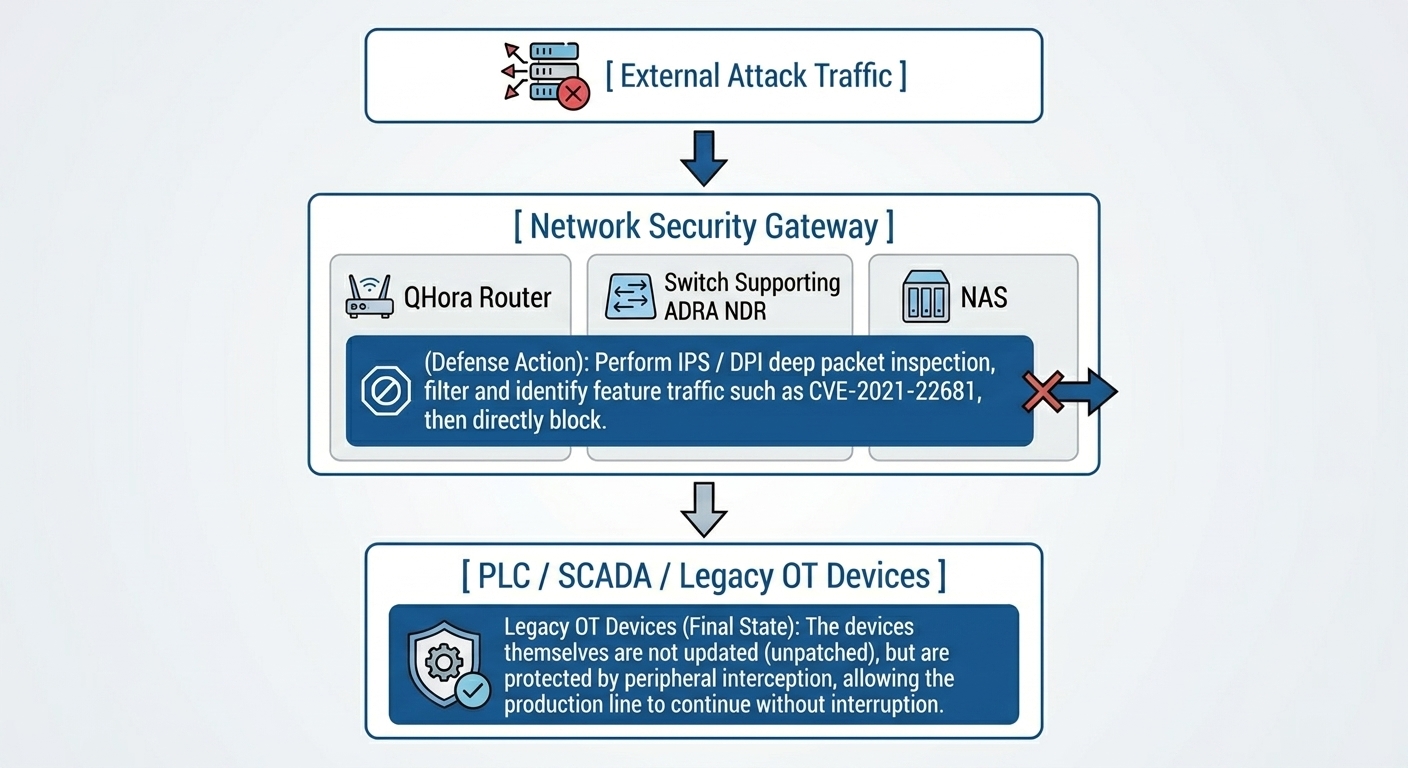
Siber güvenlik sektörü bu soruna yönelik, Sanal Yama (Virtual Patching) olarak bilinen yerleşik bir yaklaşım sunar. Temel fikir şudur: Yamaları doğrudan cihaza uygulamak yerine cihazın etrafında bir “ağ düzeyinde savunma katmanı” oluşturursunuz. Böylece bilinen güvenlik açıklarını hedef alan kötü amaçlı trafik, hedef cihaza ulaşmadan önce tespit edilip engellenir.
Sanal yamanın iş akışı şöyledir:
Sıfır Güven Mikro Segmentasyonu (Zero Trust Microsegmentation) entegre edildiğinde OT ortamları birden fazla yalıtılmış güvenlik bölgesine ayrılabilir. Bir saldırgan bir düğümü ele geçirse bile tüm fabrika ağında yanal hareket edemez. Bu, sektörün “Derinlemesine Savunma” (Defense in Depth) olarak tanımladığı yaklaşımın pratikteki uygulamasıdır.
QNAP, OT Ortamları için Çok Katmanlı Bir Derinlemesine Savunma Çerçevesi Oluşturmanıza Yardımcı Olur
QNAP’ın BT/OT siber güvenlik çözümleri yukarıdaki ilkeler üzerine kuruludur ve aşamalı olarak hayata geçirilebilen, NIST CSF 2.0 ve IEC 62443 gibi uluslararası endüstriyel siber güvenlik standartlarıyla uyumlu bir savunma mimarisi sunar.
1. ADRA NDR Standalone: NAS’ı OT Algılama Merkezinize Dönüştürün
QNAP ADRA NDR Standalone, Ağ Algılama ve Müdahale (NDR) özelliklerini anahtarlardan ayırarak bir NAS platformuna taşıyan bir siber güvenlik çözümüdür. NAS’ı uyumlu anahtarlarla entegre ederek OT ağ trafiğinde gelişmiş görünürlük sağlar. Temel özellikleri şunlardır:
Yüksek Performanslı Paket “Ön Filtreleme” Algılama Mekanizması: Ağ performansını düşürebilen geleneksel siber güvenlik cihazlarının aksine ADRA NDR, yalnızca anormal özellikler gösteren paketler üzerinde derinlemesine inceleme yapar. Bu yaklaşım, OT ağlarında yüksek aktarım hızını ve düşük gecikmeyi korurken kötü amaçlı yazılımların “yanal hareketini” etkili bir şekilde tespit etmeyi mümkün kılar.
Çok Katmanlı Tehdit Tuzağı Mekanizması: İç ağa SSH, SMB ve HTTP gibi yaygın hizmetleri taklit eden sanal bal küpleri (honeypot) yerleştirilir. Gizlenen bir saldırgan veya kötü amaçlı yazılım bu tuzak düğümleri yoklamaya çalıştığı anda sistem hemen bir uyarı tetikler ve saldırının kaynağını izler.
Otomatik Sınırlama ve Müdahale: Bir cihaz yüksek riskli veya ele geçirilmiş olarak tanımlandığında ADRA NDR, QNAP yönetilen anahtarlarıyla entegre çalışarak etkilenen düğümü gerçek zamanlı ve otomatik olarak yalıtabilir. Böylece ele geçirilen tek bir düğümün tüm üretim hattına yayılması önlenir ve “operasyonları aksatmadan tehdidi hassas şekilde sınırlama” hedefine ulaşılır.
Bu çözümün en büyük avantajı, kurumların pahalı, özel NDR donanımlarına ve lisanslarına yatırım yapmasına gerek olmamasıdır. Ücretsiz ADRA NDR uygulamasını bir QNAP NAS’a yükleyip uyumlu anahtarlarla eşleştirmeleri yeterlidir; böylece kuruluşlar OT operasyonlarını etkilemeden kurumsal düzeyde bir iç ağ savunma sistemini hızla oluşturabilir.
2. QHora Yönlendiriciler: Mikro Segmentasyonun Temel Uygulama Noktası
QNAP QHora yönlendiriciler L3–L7 güvenlik duvarı korumasını destekler ve Saldırı Önleme Sistemi (IPS) ile Derin Paket İnceleme (DPI) özelliklerine sahiptir. Bu sayede QHora yönlendiriciler:
Sanal yama aracılığıyla ağ katmanında koruma sağlamak için CVE ile ilgili trafik kalıplarını tespit edip engelleyebilir.
Segmentler arası yanal hareketi önlemek için VLAN’lar ve ACL’ler kullanarak OT/BT ağ segmentasyonu uygulayabilir.
Uzaktan bakım personelinin fabrika ekipmanlarına güvenli erişimini sağlamak için Qbelt VPN’i (DTLS şifreleme) destekler.
3. NAS: BT/OT Yakınsamasında Son Savunma Hattı
Saldırı sonrası sistem kurtarma sorununu ele almak için QNAP NAS şunları sunar:
Airgap+ Yalıtılmış Yedekleme: Yedekleme ortamlarının sürekli olarak ağa açık kalmasını engeller, fidye yazılımlarının daha sonra yedekleme verilerini şifrelemesini önler ve güvenli, yalıtılmış bir veri ortamı sağlar.
WORM (Bir Kez Yaz, Çok Kez Oku) Değiştirilemez Depolama: Üretim kayıtları ve ekipman günlükleri gibi kritik OT verilerinin üzerinde oynanmamasını veya silinmemesini sağlar.
Anlık Görüntü Teknolojisi: Bir olaydan sonra sistemlerin saldırı öncesi duruma hızla geri yüklenmesini sağlayarak Kurtarma Süresi Hedefini (RTO) önemli ölçüde kısaltır.
4. Ek Savunma Önlemleri ve Önerilen Eylemler
Harici Ağlarla Bağlantıyı Kesin (En Önemlisi): PLC’nin genel bir IP adresine sahip olup olmadığını veya harici ağa açık olup olmadığını kontrol edin. Kesinlikle gerekli olmadıkça PLC’ler doğrudan internete bağlanmamalıdır.
VPN ve Çok Faktörlü Kimlik Doğrulama (MFA) Kullanın: Uzaktan bakım için şifreli VPN bağlantıları MFA ile birlikte zorunlu tutulmalıdır. Belirli TCP portlarının (ör. 44818) doğrudan internete açılması kesinlikle yasaklanmalıdır.
Mikro Segmentasyon: Fabrika kontrol ağını (OT) kurumsal ofis ağından (BT) kesin olarak yalıtmak için güvenlik duvarları kullanın.
Düzenli Tesis Dışı Yedeklemeler: Silinme veya kurcalanma durumunda hızla geri yüklenebilmeleri için PLC mantık programlarının güncel yedeklerinin bulunduğundan emin olun.
Sonuç: “Varlık Yönetiminden” “Risk Azaltmaya” Uzanan Yolda Siber Dayanıklılıkla Kazanmak
2026 yılında üretim sektöründe Dijital Dönüşümün (DX) başarısı artık yalnızca üretim verimliliğiyle değil, giderek daha fazla “Siber Dayanıklılık” ile belirleniyor. En büyük tehlike yeni bilgisayar korsanlığı tekniklerinde değil, uzun süredir biriken güvenlik borcunu göz ardı etme eğilimimizde yatıyor: Çözümü zaten mevcut olduğu halde zahmetli bulunduğu için ele alınmadan bırakılan sorunlar.
QNAP, erişilmesi güç bir donanım yığını değil, BT/OT entegre savunmasına giden düşük müdahaleli, yüksek görünürlüklü ve aşamalı olarak uygulanabilen bir yol sunar. Bu yol, gizli varlıkların ortaya çıkarılmasıyla başlar, sanal yama savunmalarının kurulmasıyla devam eder ve otomatik bir müdahale çerçevesiyle tamamlanır. Her adım, üretim hattınızı saldırılara açık, tepkisel bir durumdan proaktif bir savunma duruşuna taşır.
Akıllı fabrikanızdaki güvenlik borcunu gözden geçirmeye ve biriken riski azaltmaya hemen bugün başlayın.
Hemen İndirin:[QNAP BT/OT Siber Güvenlik Çözümleri Teknik İncelemesi]
Yapay Zekâ Beyanı: Bu makaledeki bazı görseller ve metinler, yapay zekâ (YZ) desteğiyle oluşturulmuş veya iyileştirilmiş ve insan editörler tarafından gözden geçirilmiştir.
To provide the best experiences, we use technologies like cookies to store and/or access device information. Consenting to these technologies will allow us to process data such as browsing behavior or unique IDs on this site. Not consenting or withdrawing consent, may adversely affect certain features and functions.
Functional
Always active
The technical storage or access is strictly necessary for the legitimate purpose of enabling the use of a specific service explicitly requested by the subscriber or user, or for the sole purpose of carrying out the transmission of a communication over an electronic communications network.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistics
The technical storage or access that is used exclusively for statistical purposes.The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
The technical storage or access is required to create user profiles to send advertising, or to track the user on a website or across several websites for similar marketing purposes.